
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 reclassnet/reclass.net
Больше, чем просто порт ReClass на платформу .NET.
 nccgroup/susanrtti
Другой плагин IDA для разбора RTTI
 spiralbl0ck/cabir_analysis
cabin частичный анализ
 mellow-hype/cve-2023-33476
Эксплойты для переполнения кучи в MiniDLNA <=1.3.2 (CVE-2023-33476)
 namazso/magicsigner
Signtool для просроченных сертификатов
 viper-framework/viper
Фреймворк для анализа и управления бинарными файлами
 hqdat809/cve-2021-40444
Генератор вредоносных DOCX, использующий уязвимость CVE-2021-40444 для удаленного выполнения кода через специально созданные документы Office, со…
 xyrem/hyperdeceit
HyperDeceit — это универсальная библиотека «всё в одном», которая эмулирует Hyper-V для Windows, предоставляя вам возможность с лёгкостью…
 duality084/cve-2023-33381-mitrastar-gpt-2741gnac
Эксплойт proof-of-concept для инъекции команд ОС (CVE-2023-33381) в маршрутизаторах MitraStar GPT-2741GNAC. Демонстрирует обход ограниченной оболочки…
 ashemery/exploitation-course
Курс по эксплуатации атакующего программного обеспечения
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
 gmh5225/driver-pidqserializationwrite-example
Как использовать PiDqSerializationWrite. Описывает, как безопасно читать и записывать данные из mapped driver
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus Challenge: анализ bootkit-rootkit, этап 2
 bl4ckm1rror/fud-uuid-shellcode
Техника внедрения шелл-кода на C++ с использованием XOR-шифрования и преобразования строк UUID для обхода Windows Defender, с обфускацией вызовов…
 dump-guy/sc2elf
Простое приложение dotnet Native AOT, использующее LibObjectFile для преобразования shellcode в ELF
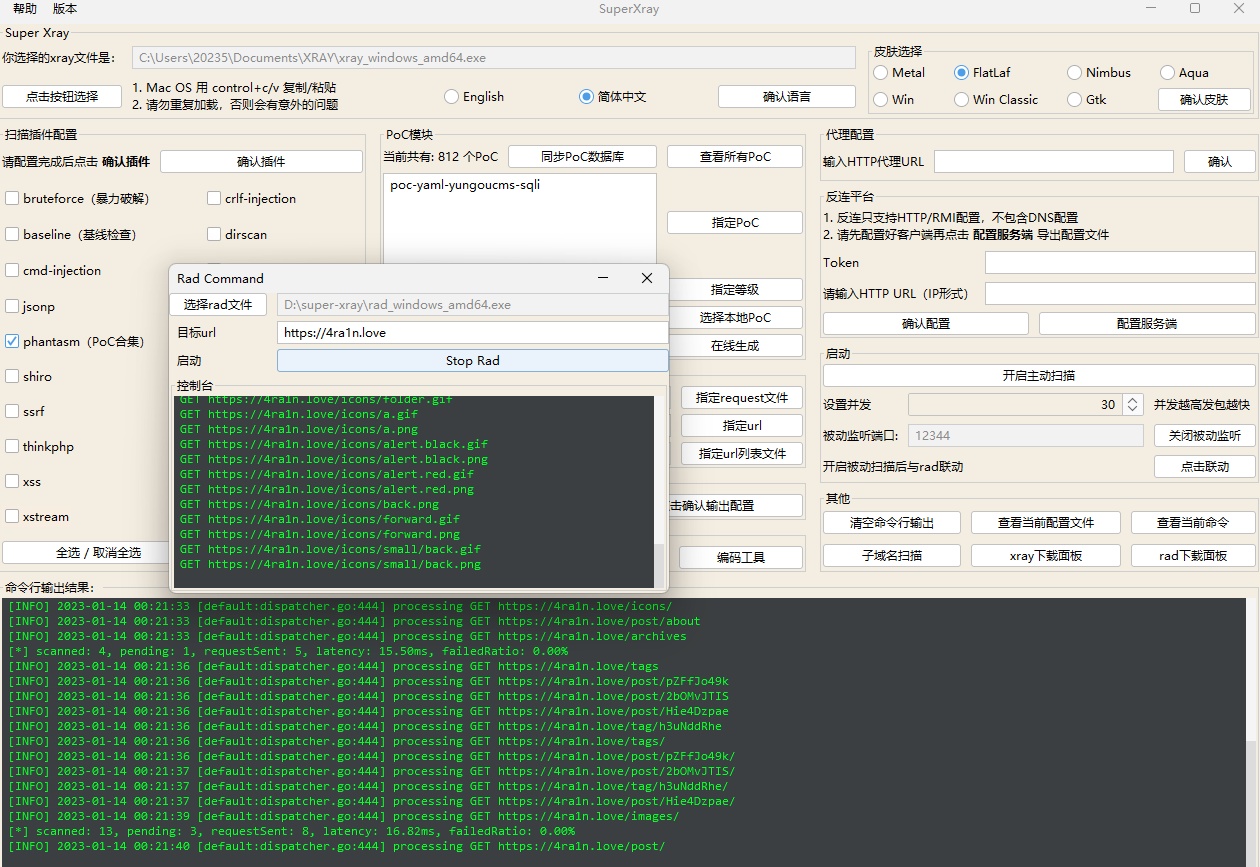 4ra1n/super-xray
Web-уязвимостей сканер XRAY GUI-лаунчер
 google/android-classyshark
Просмотрщик байткода Android и Java








