Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Обратная инженерия

Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 день назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k10 ч 20 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k7 дней назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k3 дней назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k2 дней назад
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k5 дней назад
angr preview#7

angr

GitHubangr/angr
9.0k2 дней назад
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k9 месяцев назад
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k10 ч 52 мин назад
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k4 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1931 результатов
XPKeygen preview

XPKeygen

GitHubendermanch/xpkeygen

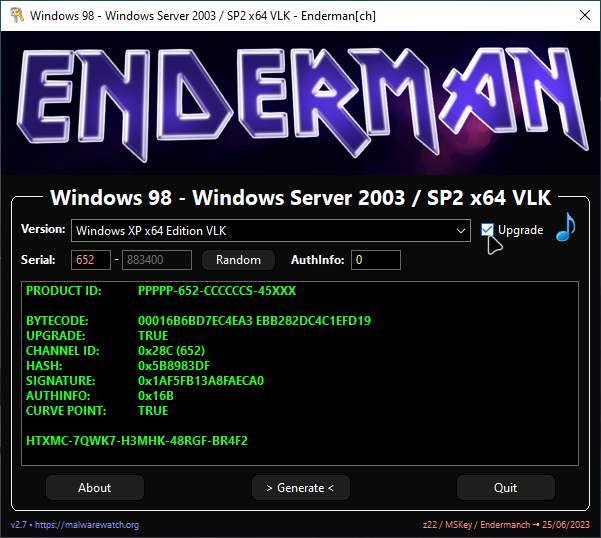
Windows XP Keygen

reverse-engineeringcryptographybinary-analysis
1.1k4 месяцев назад
NOP_Plugin preview

NOP_Plugin

GitHubpandare9x/nop_plugin

Плагин для NOP-инга инструкций в IDA

reverse-engineeringmalware-analysisbinary-analysis
213 лет назад
IDAPython preview

IDAPython

GitHubpandare9x/idapython

IDA Python скрипты

reverse-engineeringmalware-analysisbinary-analysis
411 год назад
REpsych preview

REpsych

GitHubxoreaxeaxeax/repsych

Психологическая война в обратной разработке

code-analysisreverse-engineeringsteganography+2
1.1k10 лет назад
REpsych preview

REpsych

GitHubbattelle/repsych

Психологическая война в реверс-инжиниринге

reverse-engineeringsteganographybinary-analysis
21010 лет назад
Config-Extractors preview

Config-Extractors

GitHubfarghlymal/config-extractors

Извлекает и расшифровывает данные конфигурации вредоносного ПО из захваченных образцов, автоматизируя обнаружение C2-эндпоинтов, извлечение учётных…

encryption-decryption-toolsreverse-engineeringmalware-analysis+2
271 год назад
masm32-kernel-programming preview

masm32-kernel-programming

GitHubtherealdreg/masm32-kernel-programming

masm32 программирование ядра, драйверы, учебные пособия, примеры и инструменты (авторство Four-F)

reverse-engineeringmalware-analysisbinary-analysis+3
1303 лет назад
ARTful preview

ARTful

GitHublauriewired/artful

Библиотека ARTful для динамической модификации Android Runtime

android-securitydynamic-code-analysismobile-app-pentesting+2
3533 лет назад
Asyncrat-Venom-Dcrat-Config-Extractor preview

Asyncrat-Venom-Dcrat-Config-Extractor

GitHubembee-research/asyncrat-venom-dcrat-config-extractor

Извлечение конфигурации для Asyncrat/Dcrat/VenomRat

static-analysisreverse-engineeringmalware-analysis+2
13 лет назад
AgentTesla-Config-Extractor preview

AgentTesla-Config-Extractor

GitHubembee-research/agenttesla-config-extractor

Извлекатель конфигурации AgentTesla - вариант Discord/Telegram

ioc-managementstatic-analysisreverse-engineering+4
33 лет назад
machofile preview

machofile

GitHubpstirparo/machofile

machofile — это модуль для разбора бинарных файлов Mach-O

static-analysisreverse-engineeringforensics+2
999 месяцев назад
UnisocBootROMs preview

UnisocBootROMs

GitHubmutur4/unisocbootroms

Это коллекция Unisoc BootROM, извлечённых из различных чипсетов Unisoc с помощью CVE-2022-38694

embedded-systems-securityreverse-engineeringmobile-security+3
53 месяцев назад
BiBi-Windows-Wiper-Analysis preview

BiBi-Windows-Wiper-Analysis

GitHubknight0x07/bibi-windows-wiper-analysis

Технический анализ вайпера Bibi-Windows, нацеленного на израильские организации

reverse-engineeringmalware-analysisdigital-forensics+3
83 лет назад
flareon2023 preview

flareon2023

GitHubhasherezade/flareon2023

Исходные коды решений задач Flare-On 10 по реверс-инжинирингу, демонстрирующие методы анализа бинарных файлов и вредоносного ПО для CTF-задач по…

reverse-engineeringmalware-analysisctf+1
242 лет назад
CodeCut preview

CodeCut

GitHubjhuapl/codecut

Плагин Ghidra для поиска границ объектных файлов.

static-analysisreverse-engineeringbinary-analysis+1
13110 месяцев назад
riscy-business preview

riscy-business

GitHubthesecretclub/riscy-business

RISC-V виртуальная машина

reverse-engineeringsecurity-virtualizationpayload-development
2962 лет назад
reblog preview

reblog

GitHubskysafe/reblog

SkySafe Разное Реверс-инжиниринг Блог

reverse-engineeringeducationcurated-resources
7732 лет назад
pdbdownload preview

pdbdownload

GitHubp0dalirius/pdbdownload

Утилита для загрузки PDB-файлов, связанных с переносимым исполняемым файлом (PE).

reverse-engineeringutilities-frameworksbinary-analysis
191 год назад
Назад1…394041…100Вперёд