Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ARTful — Библиотека ARTful для динамической модификации Android Runtime | Kitploit

Инструменты/GitHubGitHub/lauriewired/artful
Безопасность AndroidДинамический анализ кода (DAST)Пентестинг мобильных приложенийОбратная инженерияМобильная безопасность
GitHublauriewired/artful

ARTful

Библиотека ARTful для динамической модификации Android Runtime
Репозиторий
35332493 лет назадПроверено Kitploit
Поделиться

artful logo


License: Apache 2.0 GitHub release (latest by date) GitHub stars GitHub forks GitHub contributors Follow @lauriewired on Twitter


Описание

ARTful — это нативная библиотека Android, которая позволяет разработчикам изменять среду выполнения Android (ART) на Android 13 + 14. С помощью этого инструмента вы можете динамически менять реализацию любого статического метода в вашем приложении или в Android Framework, чтобы влиять на методы, вызываемые из вашего приложения. Это устраняет необходимость использования открытых ссылок на ClassLoader'ы Android для выполнения неожиданного кода и мешает реверс-инжинирингу, полностью удаляя перекрёстные ссылки на методы.

https://github.com/LaurieWired/ARTful/assets/123765654/67efa9cb-fd51-4d46-a7d9-7a48b38a19e4

Использование

Подробные инструкции по установке, использованию и примеры скриптов см. в Wiki.

Вы можете либо включить ARTful в качестве предварительно скомпилированного нативного бинарного файла, либо собрать его с помощью примера приложения ARTful, чтобы настроить манипуляции со средой выполнения под свои задачи.

Вклад в проект

  • Создайте pull request
  • Добавьте наглядный пример в Wiki.
  • Сообщите об ошибке/проблеме
  • Предложите улучшение
  • Расскажите о проекте или поставьте нам звезду!

Мы очень ценим ваш вклад — он поможет сделать ARTful ещё более мощным инструментом.
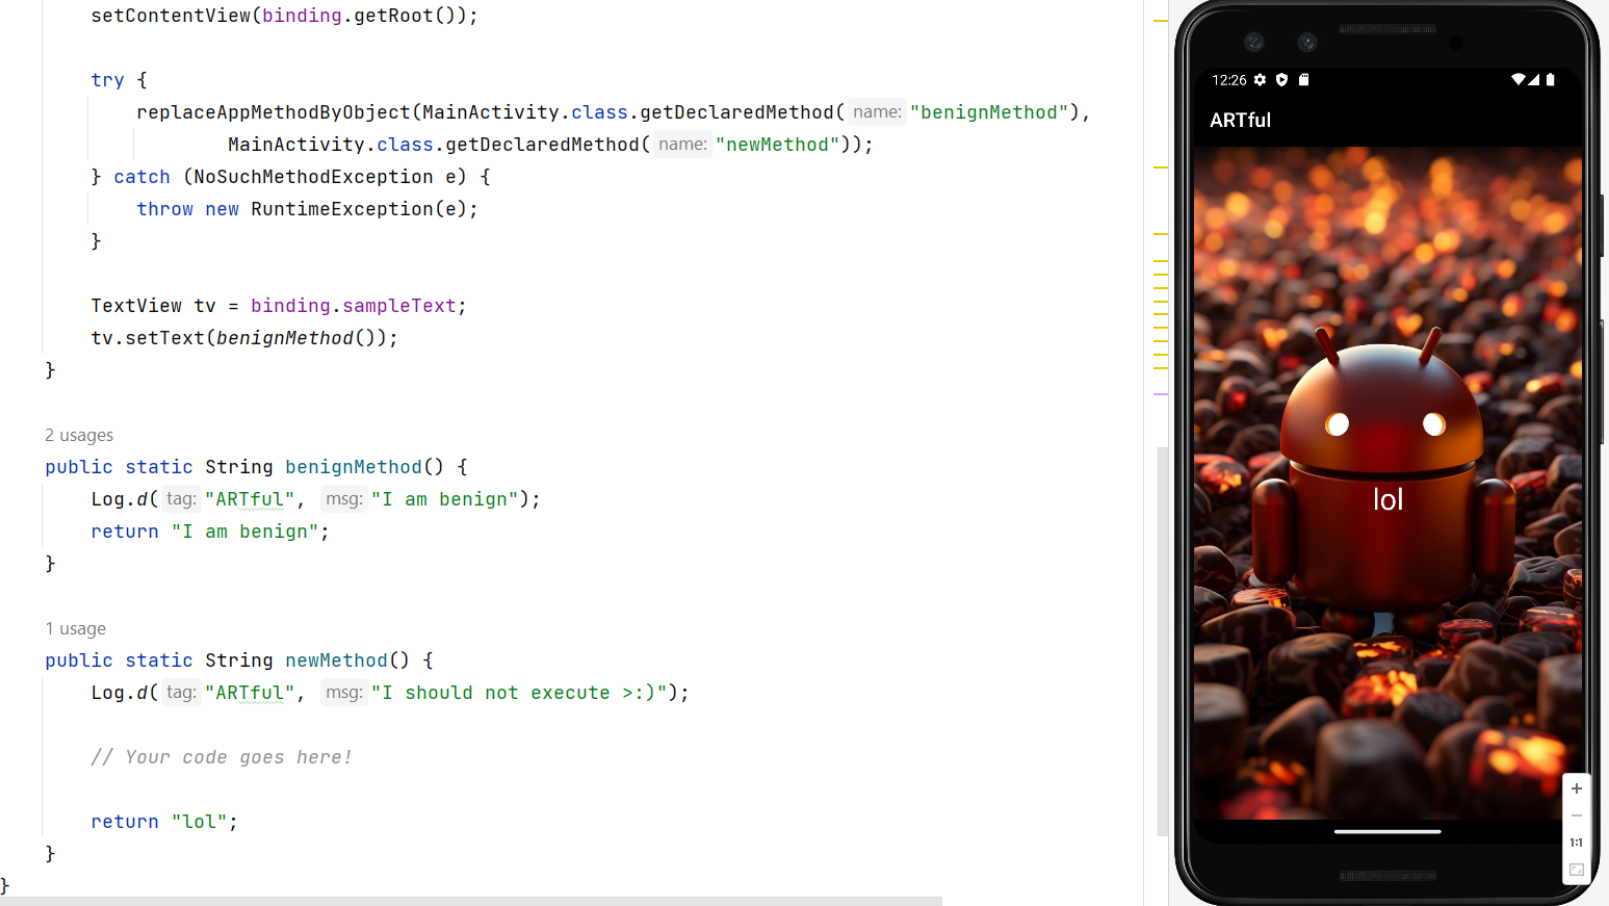
Скриншоты

Вызов ARTful

invoking_ARTful

Замена log.e() на пользовательский код

loge_replace

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →