Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/embee-research/asyncrat-venom-dcrat-config-extractor
Статический анализОбратная инженерияАнализ вредоносных программКриптографияРазведка угроз
GitHubembee-research/asyncrat-venom-dcrat-config-extractor

Asyncrat-Venom-Dcrat-Config-Extractor

Извлечение конфигурации для Asyncrat/Dcrat/VenomRat

Репозиторий
12333 лет назадЕщё не проверено
Поделиться

Asyncrat-Venom-Dcrat-Config-Extractor

Статический экстрактор конфигурации для Asyncrat/Dcrat/VenomRat

Использует dnlib для поиска зашифрованных данных конфигурации и связанных значений шифрования. Значения расшифровываются в скрипте без эмуляции или выполнения кода вредоносного ПО

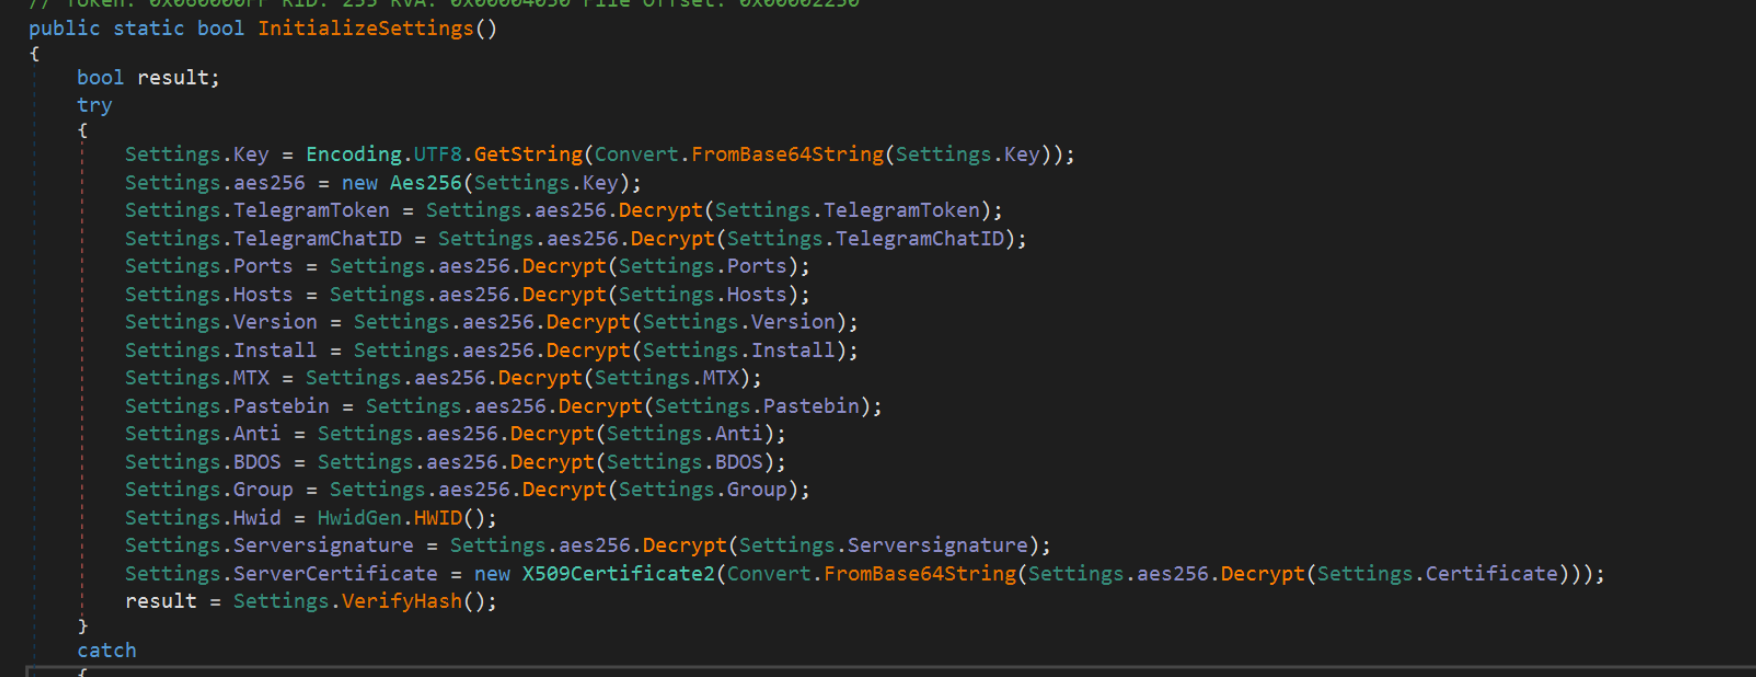
  • Предполагается, что конфигурация находится в классе Client.Settings
  • Предполагается, что конфигурация закодирована в base64 и зашифрована с помощью AES256
  • Предполагается, что большая часть файла практически не обфусцирована
  • Предполагается, что соль Aes256 хранится либо в виде массива байтов (asyncrat), либо в виде простой строки (venom/dcrat)
  • Код для извлечения массива байтов является модифицированной версией кода из OALabs/StormKitty (https://research.openanalysis.net/dot%20net/static%20analysis/stormkitty/dnlib/python/research/2021/07/14/dot_net_static_analysis.html)

Пример

asyncrat-config-extractor.py asyncrat.bin

Образцы

  • Asyncrat: 4b63a22def3589977211ff8749091f61d446df02cfc07066b78d3302c034b0cc
  • Venom: 2941774e26232818b739deff45e59a32247a4a5c8d1d4e4aca517a6f5ed5055f
  • Dcrat: ed7cd05b950c11d49a3a36f6fe35e672e088499a91f7263740ee8b79f74224e9

Вывод

image

image

image

Исходные зашифрованные значения

image

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →