

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Обратная инженерия — Страница 92 | Kitploit
Категории

Обратная инженерия

Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k18 ч 5 мин назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k14 ч 16 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k6 дней назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k18 ч 19 мин назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 день назад
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k4 дней назад
angr preview#7

angr

GitHubangr/angr
9.0k1 день назад
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k9 месяцев назад
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k8 ч 48 мин назад
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k4 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1928 результатов
challenges preview

challenges

GitHubstar-sg/challenges

Рождественский адвент-календарь CTF с 12 структурированными заданиями по эксплуатации бинарных уязвимостей, криптографии, реверс-инжинирингу,…

osintreverse-engineeringforensics+6
249 месяцев назад
drift-corpus preview

drift-corpus

GitHubbyteray-ai/drift-corpus

Курируемый репозиторий патчей ядра Windows с автоматизированным анализом уязвимостей, отображением примитивов эксплойтов и средствами отладки для…

vulnerability-analysisreverse-engineeringbinary-analysis
174 месяцев назад
interactive-binary-structures preview

interactive-binary-structures

GitHubproteqtum/interactive-binary-structures

Интерактивная документация и визуальный справочник по бинарным форматам и структурам системной памяти.
static-analysisreverse-engineeringforensics+3
134 месяцев назад
Emojify preview

Emojify

GitHubtomiwa-ot/emojify

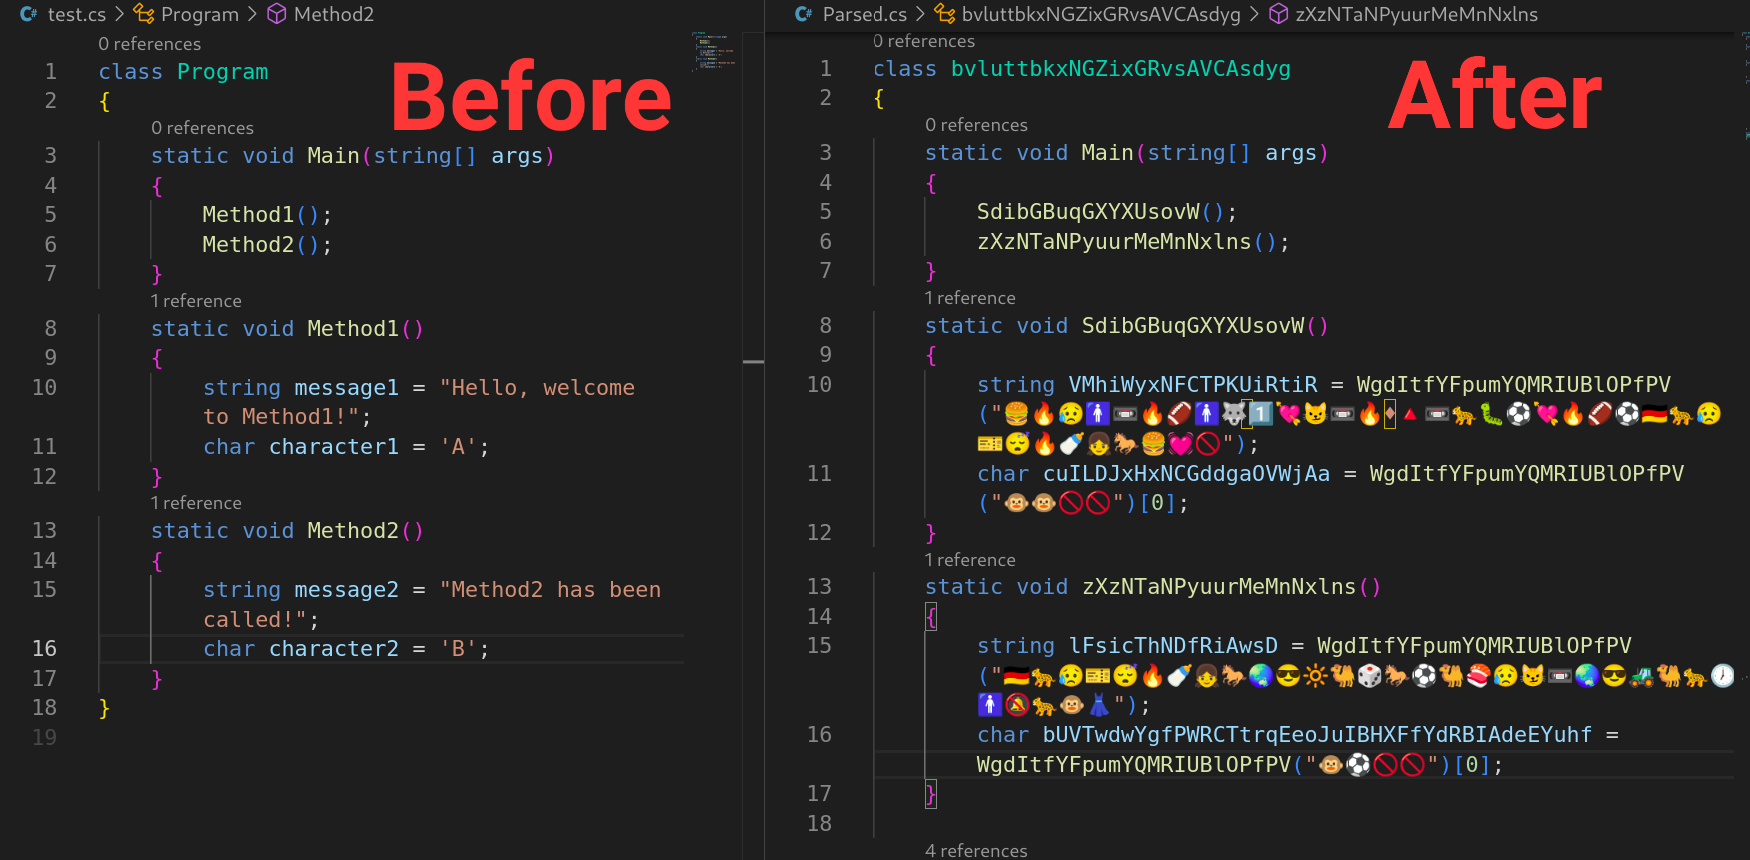
Обфускатор исходного кода на C#, который заменяет литералы символов и строк на эмодзи и рандомизирует имена классов, интерфейсов, методов и…
static-analysiscode-analysisreverse-engineering
91 год назад
Decompiler_Tools preview

Decompiler_Tools

GitHubjas502n/decompiler_tools

Инструменты

static-code-analysisreverse-engineeringbinary-analysis
86 лет назад
AgentTesla-Config-Extractor preview

AgentTesla-Config-Extractor

GitHubembee-research/agenttesla-config-extractor

Извлекатель конфигурации AgentTesla - вариант Discord/Telegram

ioc-managementstatic-analysisreverse-engineering+4
33 лет назад
ntoskrnl-metadata preview

ntoskrnl-metadata

GitHubpiffd0s/ntoskrnl-metadata

Средство извлечения смещений eprocess для соответствующих смещений членов структуры и адресов функций для cve-2026-40369
vulnerability-analysisexploitationreverse-engineering+2
36 месяцев назад
CVE-2025-23247 preview

CVE-2025-23247

GitHubspiralbl0ck/cve-2025-23247

WIP для CVE-2025-23247. Пока что только краш-PoC, который показывает, что мы контролируем буфер и смещение, так что у нас есть aaw.

vulnerability-analysisexploitationreverse-engineering+3
30 лет назад
Asyncrat-Venom-Dcrat-Config-Extractor preview

Asyncrat-Venom-Dcrat-Config-Extractor

GitHubembee-research/asyncrat-venom-dcrat-config-extractor

Извлечение конфигурации для Asyncrat/Dcrat/VenomRat

static-analysisreverse-engineeringmalware-analysis+2
13 лет назад
CVE-2024-7344 preview

CVE-2024-7344

GitHubthemalwareguardian/cve-2024-7344

Техническое исследование обхода UEFI Secure Boot, вызванного небезопасным пользовательским загрузчиком PE, включающее анализ первопричины, процесс…

vulnerability-analysisexploitationreverse-engineering+4
3 месяцев назад
CVE-2025-5548 preview

CVE-2025-5548

GitHubfkshield/cve-2025-5548

Лаборатория полного цикла эксплуатации для CVE-2025-5548 (стековое переполнение буфера FreeFloat FTP Server). Включает статический анализ с помощью…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+9
4 месяцев назад
tharindudh-Log4j-Vulnerability-in-Ghidra-tool-CVE-2021-44228 preview

tharindudh-Log4j-Vulnerability-in-Ghidra-tool-CVE-2021-44228

GitHubtharindudh/tharindudh-log4j-vulnerability-in-ghidra-tool-cve-2021-44228

Инструмент на основе Ghidra для обнаружения и анализа уязвимости Log4j (CVE-2021-44228) в бинарных файлах, позволяющий проводить реверс-инжиниринг…
vulnerability-scannersvulnerability-analysisexploitation+3
4 лет назад
CVE-2025-60751 preview

CVE-2025-60751

GitHubkaleth4/cve-2025-60751

Технический анализ и профессиональный эксплойт для CVE-2025-60751, стекового переполнения буфера в GeographicLib. Включает эксплойт Ret2Libc на…

vulnerability-analysisexploitationreverse-engineering+6
6 месяцев назад
R7000_httpd_BOF_CVE-2020-15416 preview

R7000_httpd_BOF_CVE-2020-15416

GitHubk3vinlusec/r7000_httpd_bof_cve-2020-15416

Разбор эксплуатации переполнения буфера CVE-2020-15416 для маршрутизатора Netgear R7000, включая настройку среды отладки QEMU в пользовательском…
embedded-systems-securityvulnerability-analysisexploitation+5
5 лет назад
CVE-2025-62821 preview

CVE-2025-62821

GitHubhyunjungg/cve-2025-62821

Расширение HEIF от Microsoft (msheif_store.dll) OOB-read

memory-forensicsvulnerability-analysisexploitation+3
1 год назад
CVE-2013-3664_BMP preview

CVE-2013-3664_BMP

GitHubdefrancescojp/cve-2013-3664_bmp

Доказательство концепции эксплуатации CVE-2013-3664: переполнение кучи при разборе текстур BMP RLE4 в SketchUp, позволяющее выполнить произвольный…

vulnerability-analysisexploitationreverse-engineering+2
6 лет назад
rbpf preview

rbpf

GitHubqmonnet/rbpf

Виртуальная машина на Rust и JIT-компилятор для eBPF-программ

embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.1k6 дней назад
lazy_importer preview

lazy_importer

GitHubjustasmasiulis/lazy_importer

библиотека для импорта функций из DLL скрытым, недружественным к реверс-инжинирингу способом

static-analysisexploitationreverse-engineering+6
1.9k3 лет назад
Назад1…919293…100Вперёд








