
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 catatonicprime/cve-2020-3580
Дополнительные эксплойты для XSS в устройствах Cisco ASA, обнаруженные PTSwarm
 yfelipecruvinel/tryhackme-moniker-link
Документация моей практической лабораторной работы Moniker Link (CVE-2024-21413), выполненной на TryHackMe.
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
Xss-инъекция, WonderCMS 3.2.0 -3.4.2
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 — это критическая уязвимость (CVSS 9.8) в PDF.js, позволяющая выполнение произвольного JavaScript-кода из-за недостаточных проверок…
 chrxstxqn/cve-2025-6218-winrar-rce-poc
Всесторонний анализ и proof-of-concept для CVE-2025-6218 - уязвимость обхода пути и выполнения кода (RCE) в WinRAR, затрагивающая версии 7.11 и ранее.
 gmh5225/definitelynotphishing
Содержит evilginx phislets, шаблоны gophish, расширения Burp Suite и т. д.
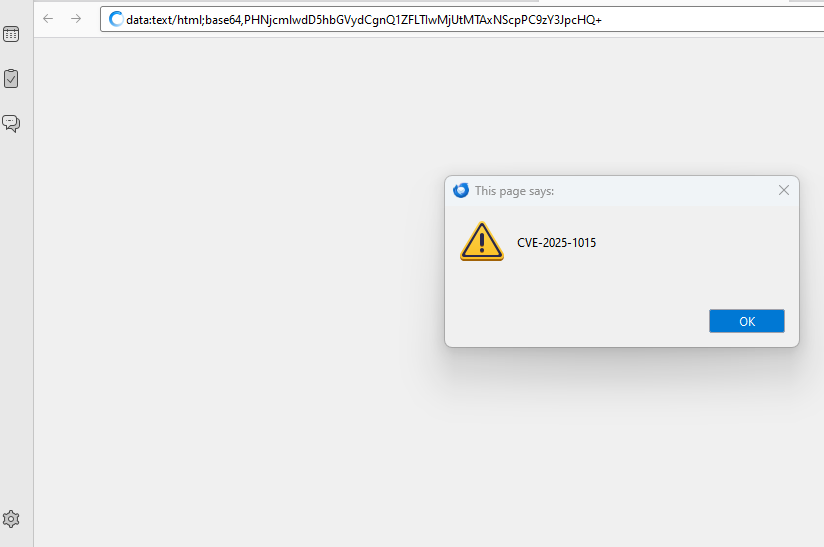 r3m0t3nu11/cve-2025-1015
атакующий может создать и экспортировать адресную книгу, содержащую вредоносную полезную нагрузку в поле. Например, в поле «Другое» раздела…
 the-girl-who-lived/cve-2020-25498
Хранимый XSS через CSRF в роутере Beetel 777VR1
 untouchable17/cve-2025-24054
Раскрытие хэша NTLMv2-SSP в Windows File Explorer без единого клика
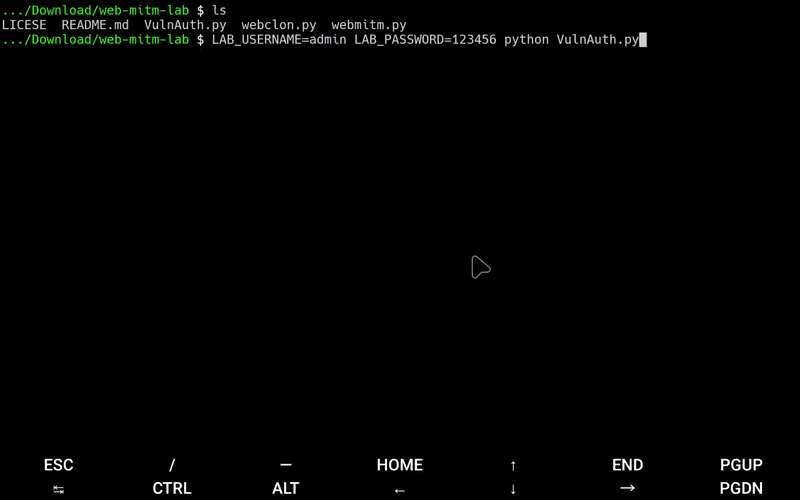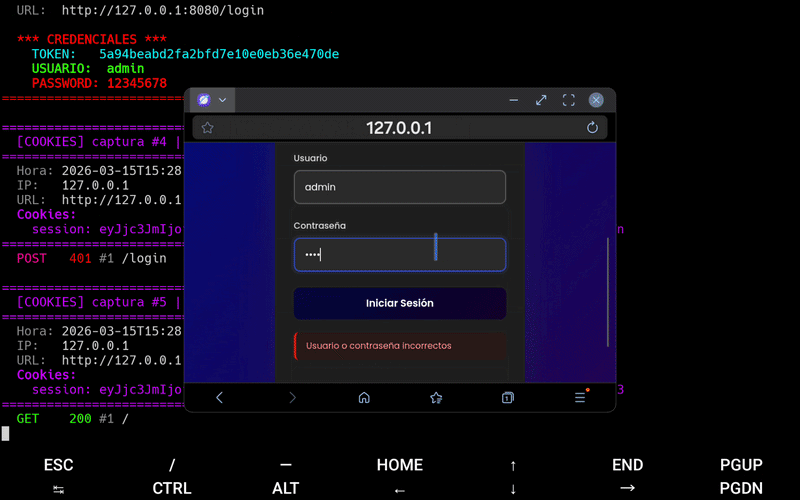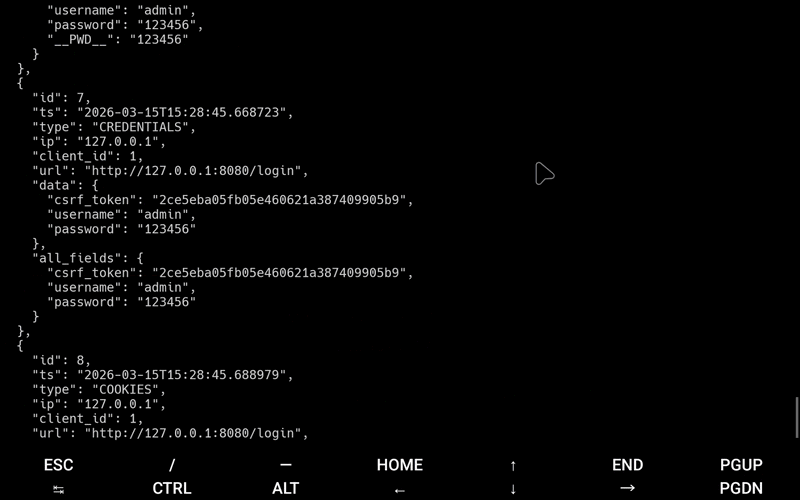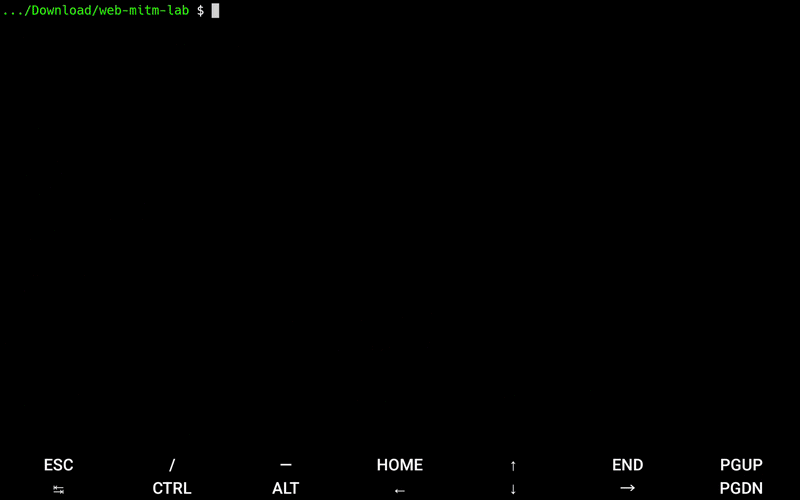 dereeqw/web-mitm-lab
Инструмент симуляции перехвата веб-трафика для исследований в области кибербезопасности и обучения методам защиты в изолированных лабораторных средах.
 cesarbtakeda/7-zip-cve-2025-0411-poc
Эксплойт для подтверждения концепции для CVE-2025-0411, демонстрирующий обход Mark-of-the-Web в 7-Zip для обеспечения выполнения произвольного кода…
 s1lkys/cve-2021-24884
Если аутентифицированный пользователь, имеющий возможность редактировать PHP-код WordPress любого вида, переходит по вредоносной ссылке, PHP-код…
 natasaka/cve-2025-30349
Horde IMP (вплоть до 6.2.27) уязвимость – обфускация посредством HTML-кодирования – XSS payload
 ronixxcybsec0101/cve-2025-25461
SeedDMS: хранимый межсайтовый скриптинг (XSS)
 jump-wang-111/amzword
Автоматизированная цепочка атак на основе CVE-2022-30190, бэкдора для почтового сервиса 163 и стеганографии изображений.
 d0gukank/cve-2019-1218
Эксплойт-доказательство концепции для уязвимости межсайтового скриптинга (XSS) в Microsoft Outlook для iOS, обеспечивающий атаки спуфинга на основе…
 sanupl/cve-2021-46067
CVE-2021-46067 - В Vehicle Service Management System 1.0 злоумышленник может похитить cookie-файлы, что приводит к полному захвату учётной записи.








