

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/cesarbtakeda/7-zip-cve-2025-0411-poc
Инструменты фишингаГенерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийАнализ вредоносных программ
GitHubcesarbtakeda/7-zip-cve-2025-0411-poc

7-Zip-CVE-2025-0411-POC

Поделиться

Эксплойт для подтверждения концепции для CVE-2025-0411, демонстрирующий обход Mark-of-the-Web в 7-Zip для обеспечения выполнения произвольного кода через специально созданные архивы, доставленные через фишинг.

Репозиторий
2411 год назадЕщё не проверено

7-Zip-CVE-2025-0411-POC

Подробности CVE-2025-0411

«Эта уязвимость (CVSS SCORE 7.0) позволяет удаленным злоумышленникам обойти механизм защиты Mark-of-the-Web на установках 7-Zip. Для эксплуатации уязвимости требуется взаимодействие с пользователем – цель должна посетить вредоносную страницу или открыть вредоносный файл. Конкретный недостаток связан с обработкой архивных файлов. При извлечении файлов из специально созданного архива с меткой Mark-of-the-Web 7-Zip не передает метку Mark-of-the-Web извлеченным файлам. Злоумышленник может использовать эту уязвимость для выполнения произвольного кода в контексте текущего пользователя.»

Уязвимые версии

  • Все версии до 24.09 считаются уязвимыми.

Меры смягчения

  • «Обновите 7-Zip: Загрузите и установите версию 24.09 или новее с официального сайта 7-Zip.»
  • «Соблюдайте осторожность с недоверенными файлами: Избегайте открытия файлов из неизвестных или подозрительных источников, особенно сжатых архивов.»
  • «Используйте функции безопасности: Убедитесь, что ваша операционная система и антивирусное ПО настроены на обнаружение и блокировку вредоносных файлов.»

Доказательство концепции

В рамках POC реализован простой загрузчик calc.exe.

Векторизация

Метод заключается в двойном сжатии исполняемого файла, что запускает уязвимость.

Доставка

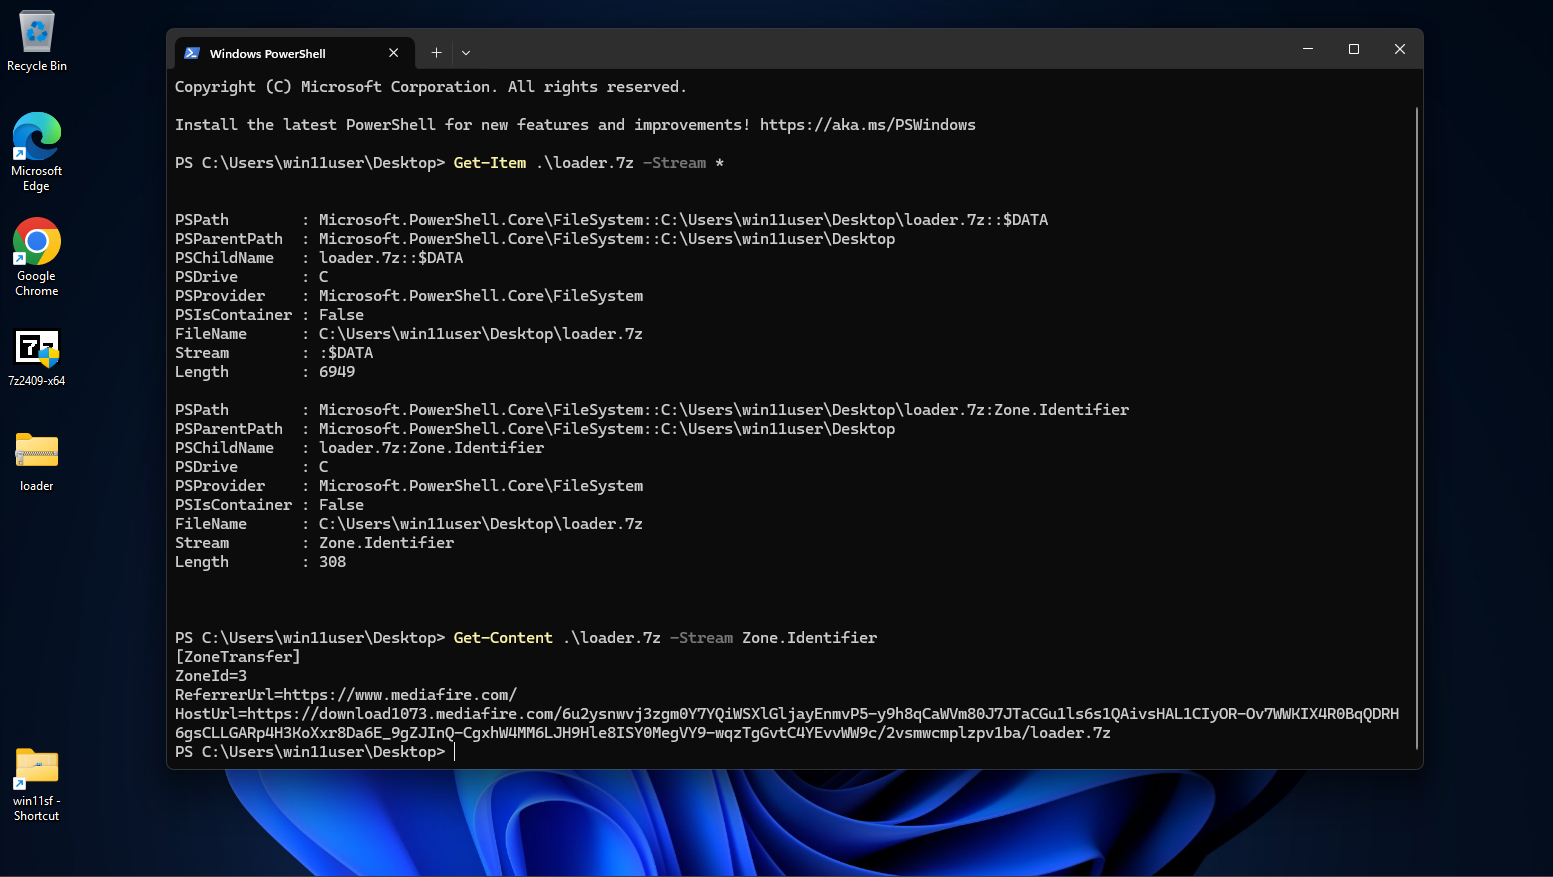
Далее дважды сжатый файл 7Zip загружается на сервер доставки полезной нагрузки (в данном сценарии MediaFire) и передается жертве, например, через фишинговые письма, содержащие вредоносный URL. После загрузки файла можно увидеть «MotW» (Zone.Identifier – источник загрузки):
motw

Выполнение

В рамках выполнения жертве необходимо пройти через сжатые файлы и запустить исполняемый файл.

Исправленная версия

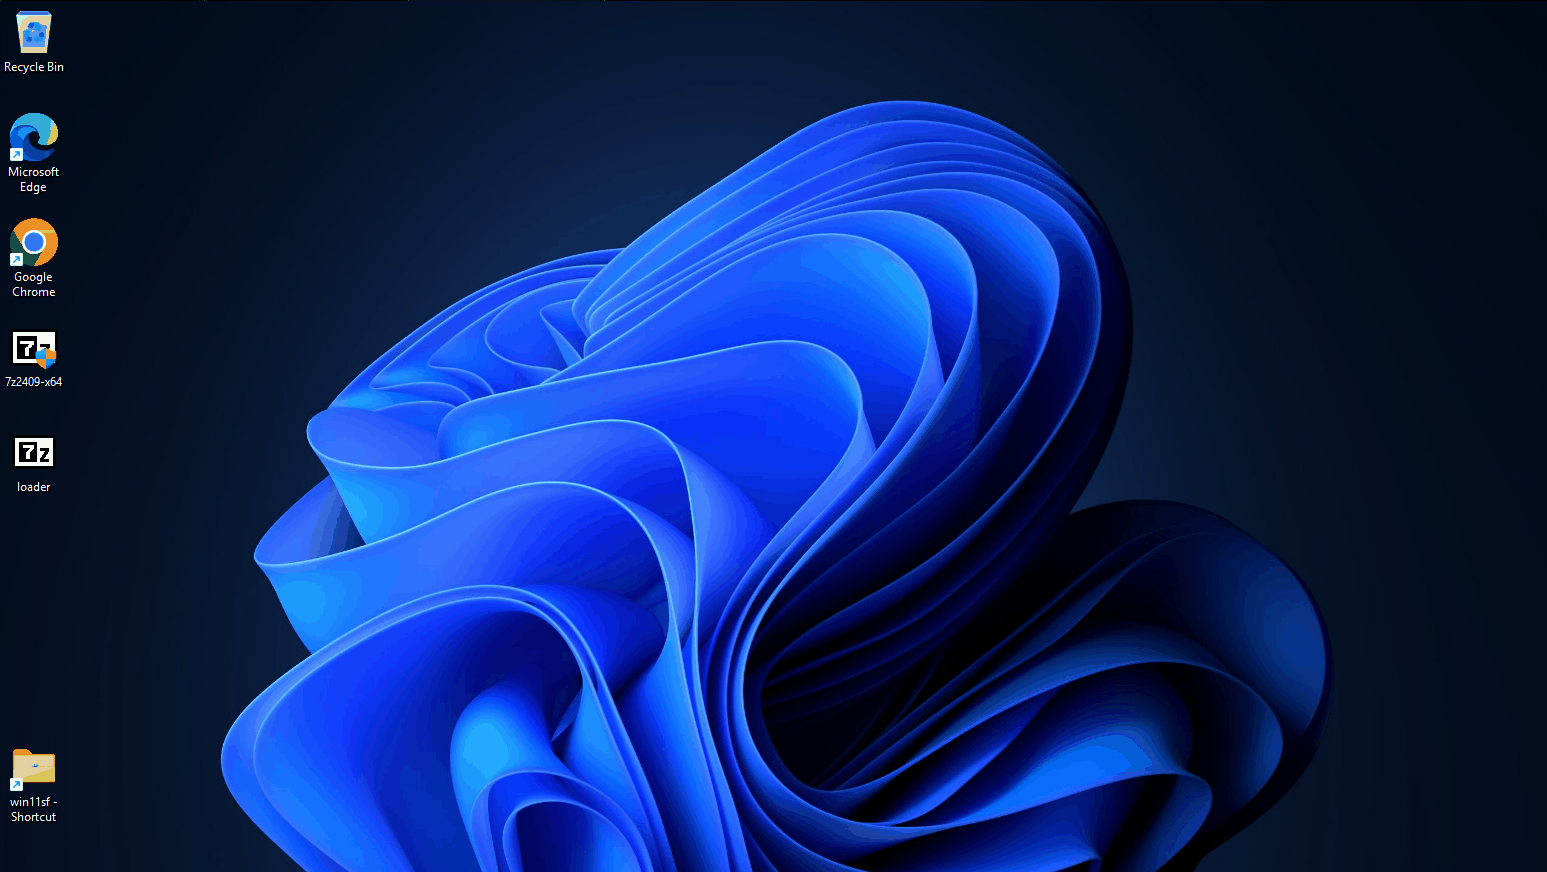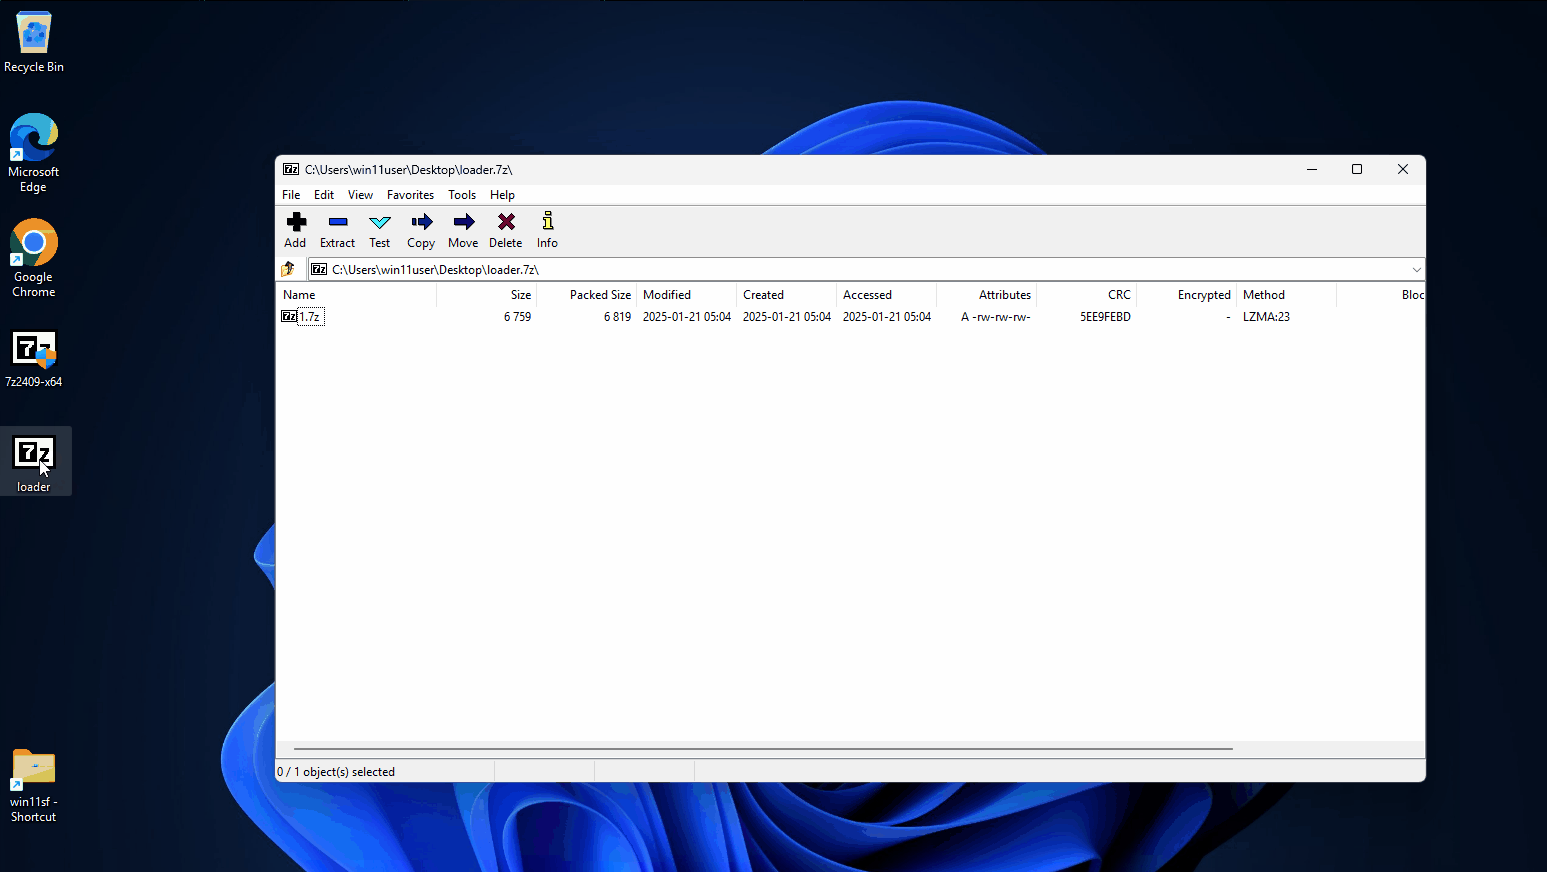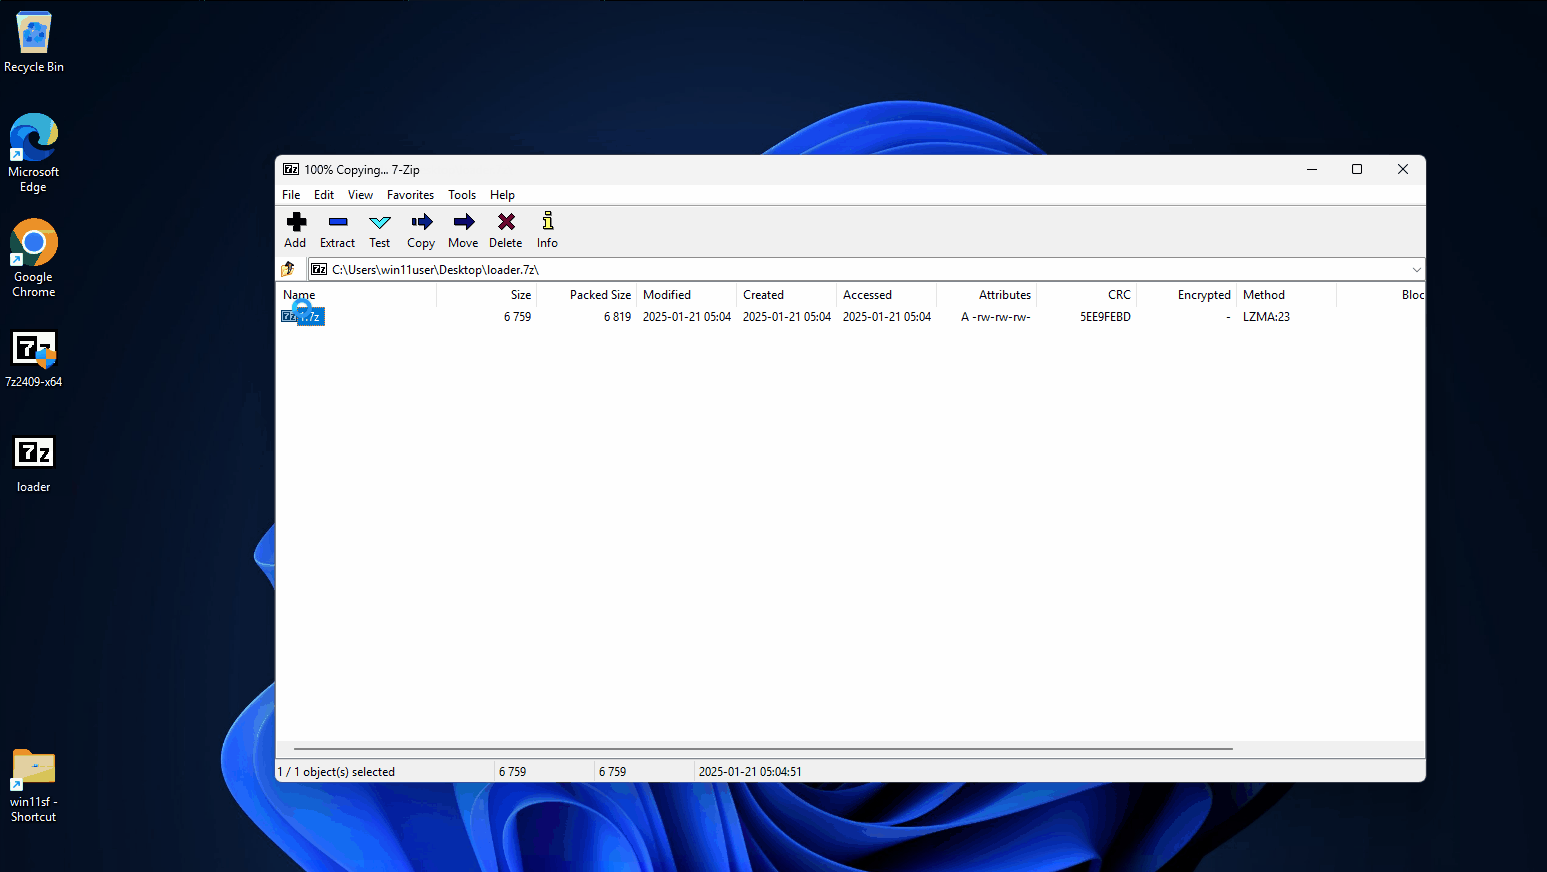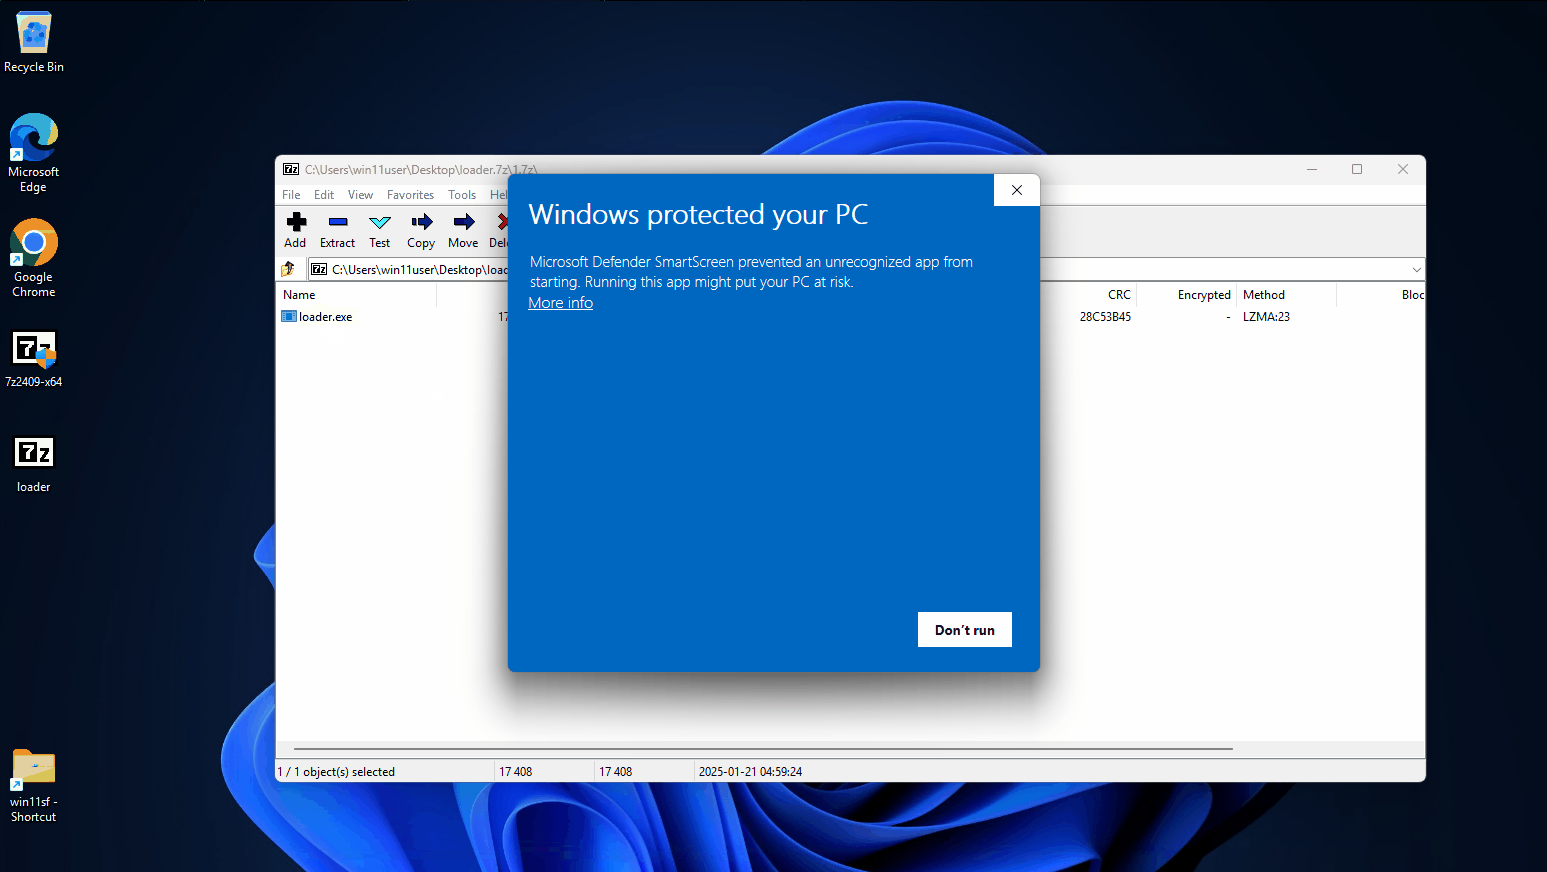
В этом сценарии используется версия 7Zip 24.09 (исправленная), которая отображает предупреждение Windows SmartScreen о том, что файл получен из ненадежного источника (так как он содержит MotW).
patched

Уязвимая версия

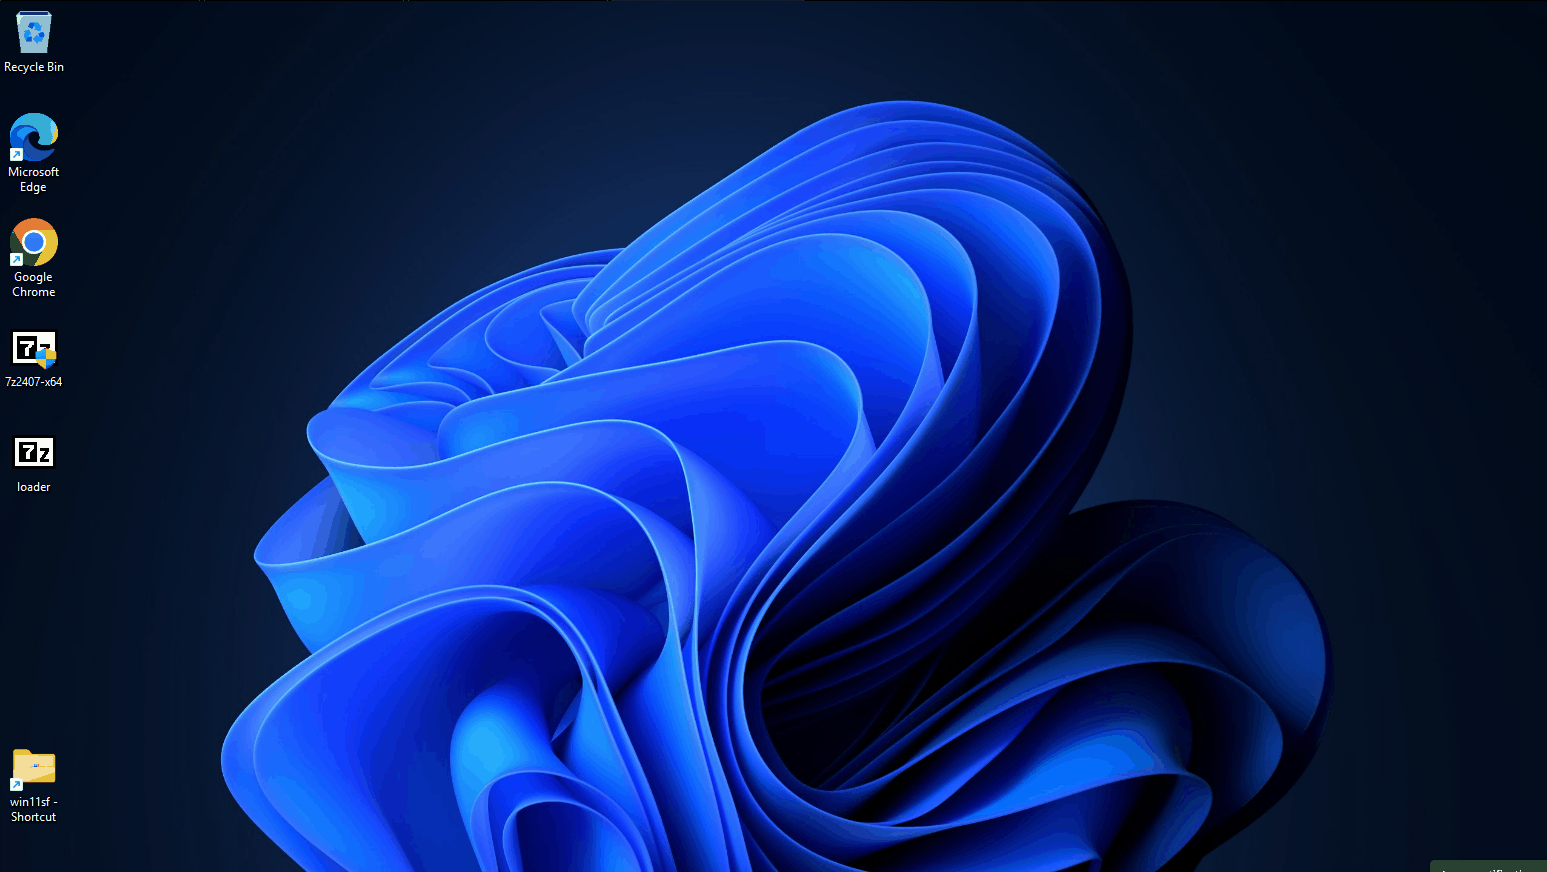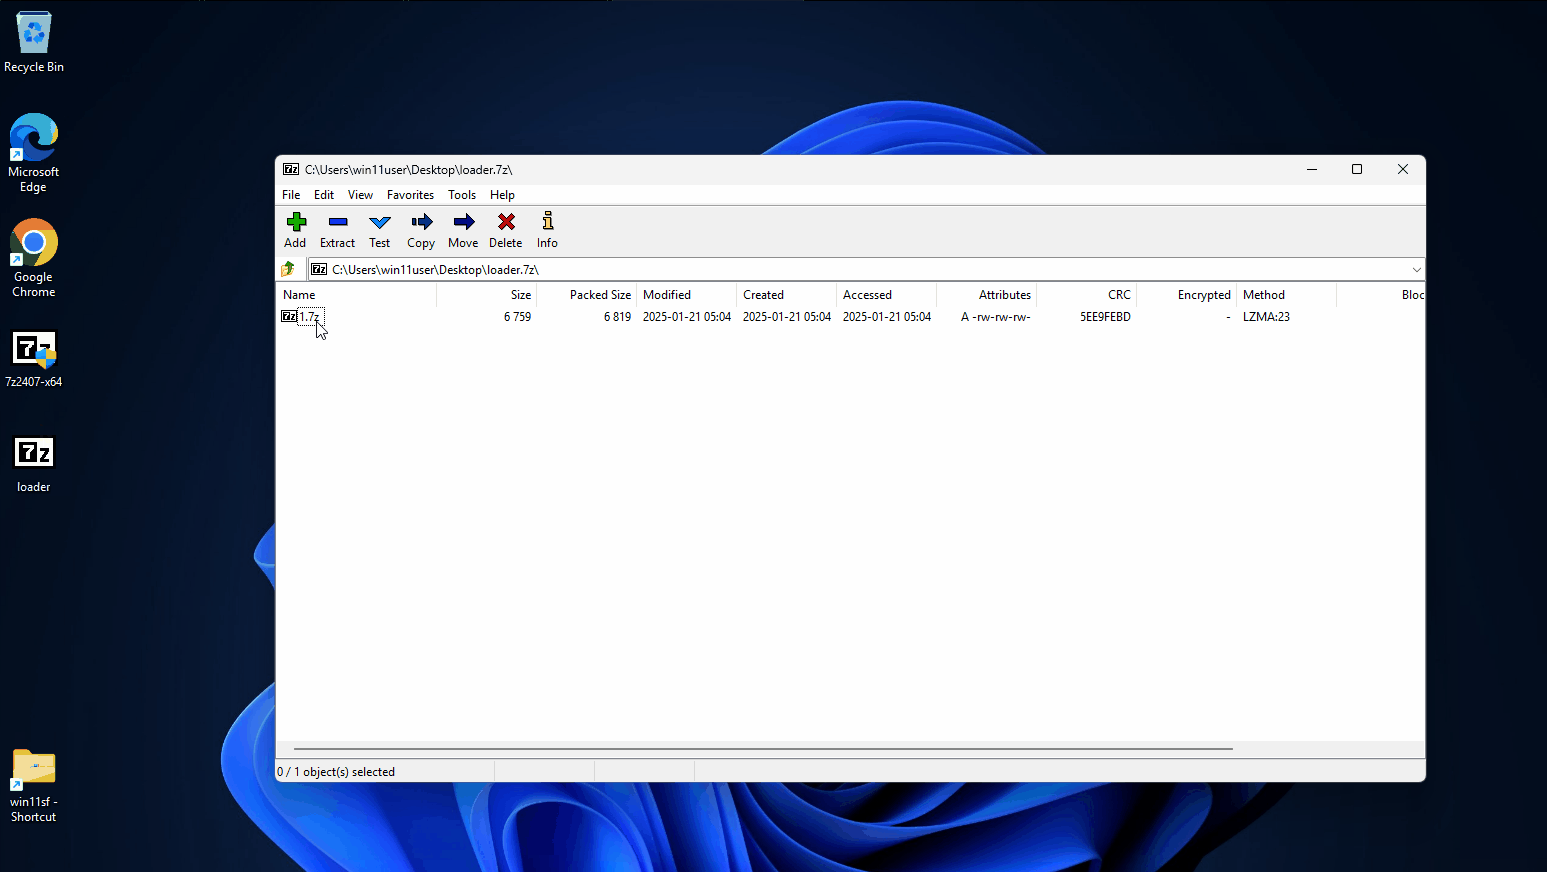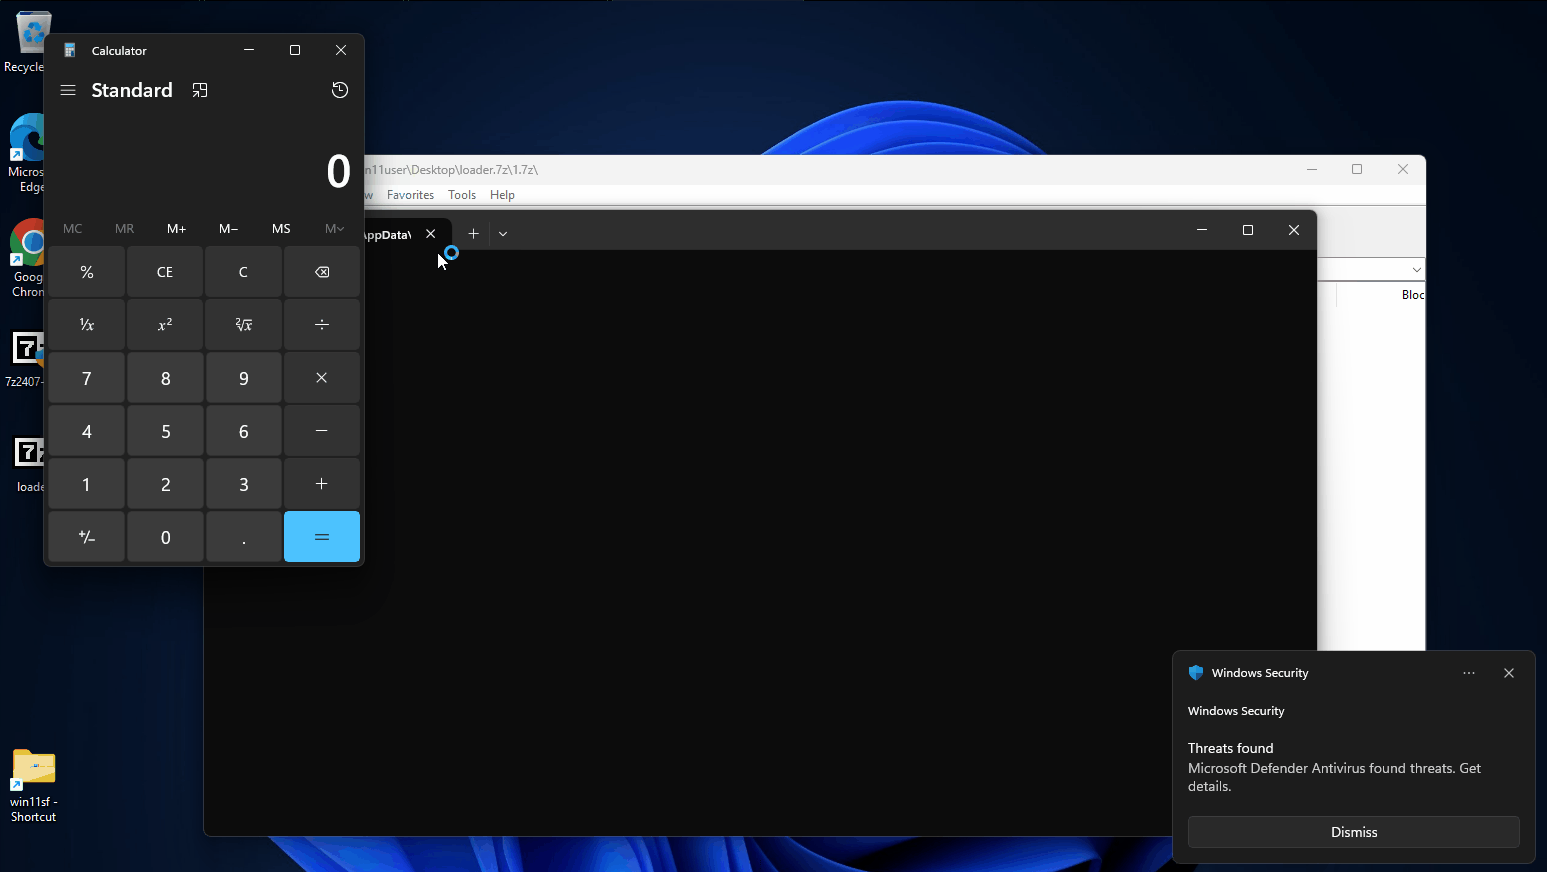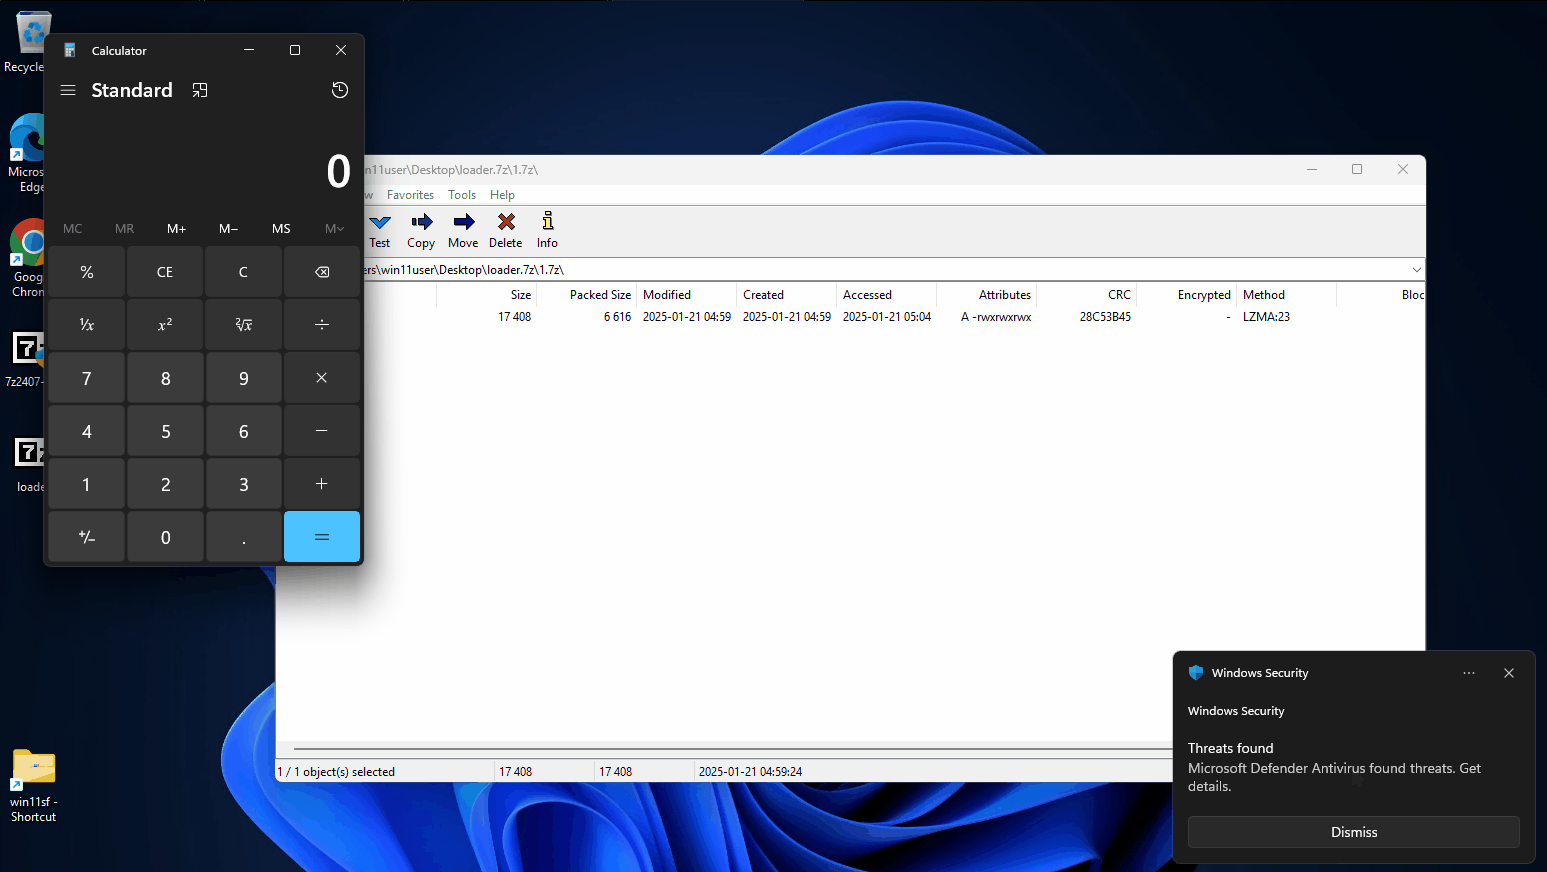
В этом сценарии используется версия 7Zip 24.07 (уязвимая), которая позволяет напрямую запустить исполняемый файл без отображения каких-либо предупреждений (так как он не содержит MotW).

vulnerable

Ссылки

  • https://www.zerodayinitiative.com/advisories/ZDI-25-045/
  • https://nvd.nist.gov/vuln/detail/CVE-2025-0441
  • https://securityonline.info/cve-2025-0411-7-zip-security-vulnerability-enables-code-execution-update-now/
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





