Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
tryhackme-moniker-link — Документация моей практической лабораторной работы Moniker Link (CVE-2024-21413), выполненной на TryHackMe. | Kitploit
Инструменты/GitHubGitHub/yfelipecruvinel/tryhackme-moniker-link
Инструменты фишингаАнализ уязвимостейЭксплуатацияОбучение и ОбразованиеБезопасность Электронной ПочтыЛаборатории и Практика
GitHubyfelipecruvinel/tryhackme-moniker-link

tryhackme-moniker-link

Документация моей практической лабораторной работы Moniker Link (CVE-2024-21413), выполненной на TryHackMe.

Поделиться
Репозиторий
783 месяцев назадЕщё не проверено

tryhackme-moniker-link

Документация моего практического задания Moniker Link (CVE-2024-21413), выполненного на TryHackMe.

Moniker Link CVE-2024-21413 — лабораторная работа TryHackMe

Обзор

В этом репозитории задокументировано моё практическое изучение комнаты TryHackMe.

Цель этого упражнения заключалась в том, чтобы понять, как работает уязвимость, и протестировать её на намеренно уязвимой машине.

Примечание: оригинальный Proof of Concept, использованный во время этой лабораторной работы, был предоставлен в рамках учебных материалов TryHackMe и принадлежит CMNatic. Я не претендую на авторство исходного эксплойта.

Уязвимость

CVE-2024-21413 — это уязвимость, связанная с Microsoft Outlook и обработкой специально созданных ссылок.

Во время лабораторной работы в HTML-письмо была включена специально созданная Moniker Link с использованием протокола file://.

Упражнение продемонстрировало, как взаимодействие с этой ссылкой может заставить машину жертвы попытаться пройти аутентификацию на удалённом ресурсе, контролируемом атакующим.

Что я делал

Во время выполнения задания я:

  • Изучил предоставленный код на Python.
  • Определил важные переменные, которые необходимо было настроить.
  • Изменил адрес машины атакующего под своё окружение TryHackMe.
  • Настроил SMTP-сервер, используемый лабораторной работой.
  • Запустил Python-скрипт для отправки специально созданного письма.
  • Открыл письмо в целевой среде.
  • Пронаблюдал за поведением, вызванным вредоносной Moniker Link.
  • Проанализировал, почему уязвимость может раскрывать аутентификационную информацию.

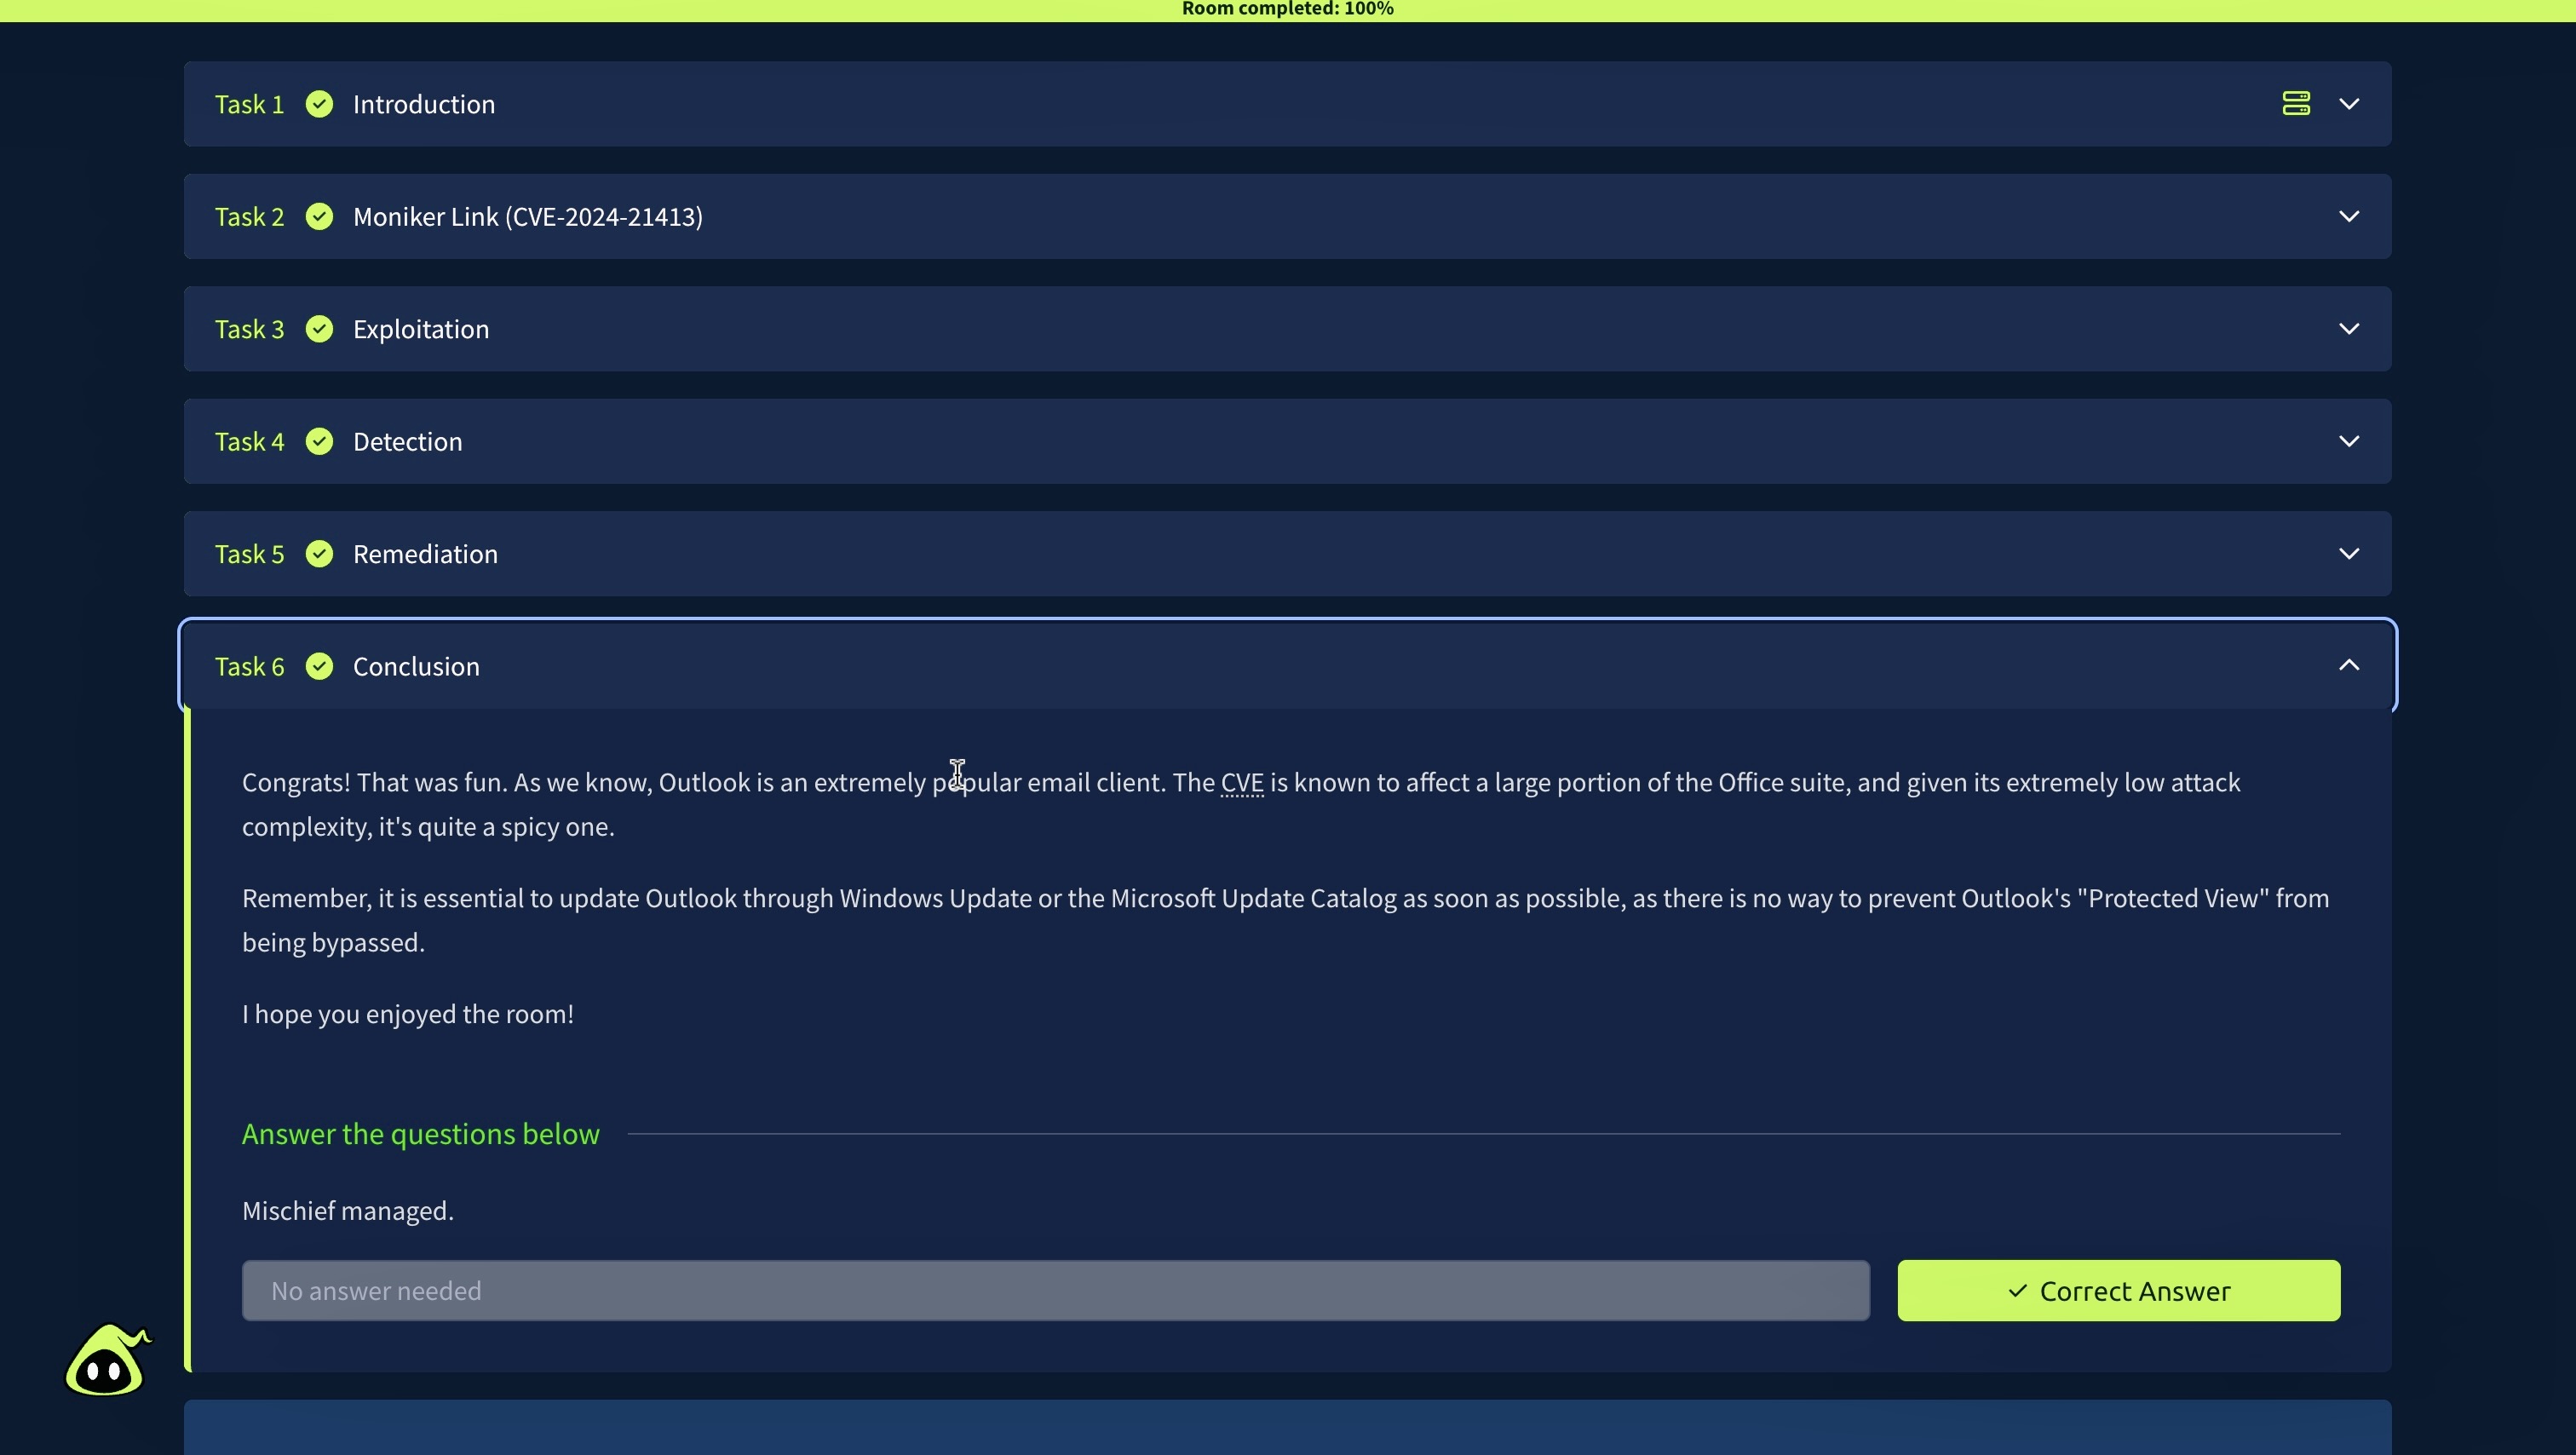
Завершение лабораторной работы TryHackMe CVE-2024-21413

Что я узнал

Эта лабораторная работа помогла мне лучше понять:

  • Как с помощью Python можно автоматизировать создание и отправку писем.
  • Базовое взаимодействие с SMTP с использованием Python.
  • Как HTML-содержимое может быть встроено в письмо.
  • Как такие схемы URI, как file://, могут взаимодействовать с сетевыми ресурсами.
  • Чем Proof of Concept отличается от лежащей в основе уязвимости.
  • Как исследователи безопасности воспроизводят уязвимости в контролируемых средах.
  • Важность настройки эксплойта под конкретную целевую среду и среду атакующего.

Proof of Concept

Я загрузил исходный код как exploit.py.

PoC, использованный во время упражнения, был предоставлен через учебные материалы TryHackMe и принадлежит:

CMNatic

Этот репозиторий посвящён документированию моего понимания и опыта выполнения лабораторной работы, а не присвоению авторства исходного эксплойта.


Практикуемые навыки

  • Анализ уязвимостей
  • Настройка Python-скриптов
  • Основы SMTP
  • Структура HTML-писем
  • Анализ Proof-of-Concept
  • Тестирование в кибербезопасности
  • Исследование CVE
  • Техническая документация
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →