
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit

 sheeki03/tirith
Терминальная безопасность для разработчиков и агентов ИИ. Перехватывает гомографные URL, конвейер к оболочке, ANSI-инъекции, обфусцированные полезные…
 beefproject/beef
Проект фреймворка для эксплуатации браузеров
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 yuyudhn/blindxss-lite
Легковесный сервер сбора и полезной нагрузки для Blind XSS (межсайтового скриптинга), построенный на Flask
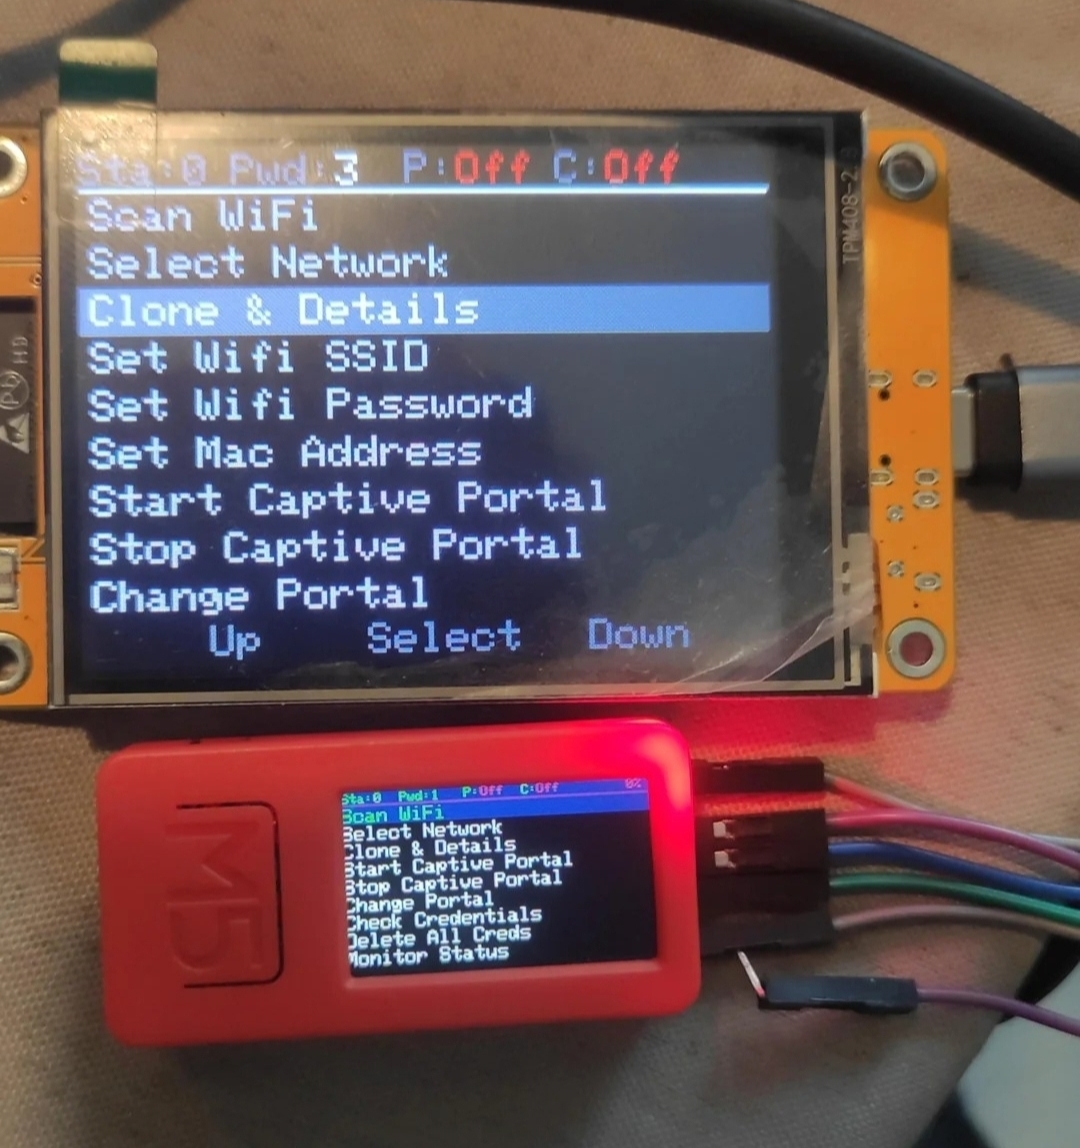 7h30th3r0n3/evil-m5project
Многофункциональный инструментарий для тестирования Wi-Fi на проникновение для устройств M5Stack. Выполняет сканирование сети, атаки «злой близнец»,…
 mr-un1k0d3r/azureredops
Azure RedOps — это инструментарий наступательной безопасности для оценки безопасности Microsoft Entra ID
 jonaslejon/malicious-pdf
Генерирует вредоносные тестовые PDF-файлы для тестирования на проникновение, баг-баунти и редтиминга. Проверяет SSRF, XSS, XXE, кражу учетных данных…
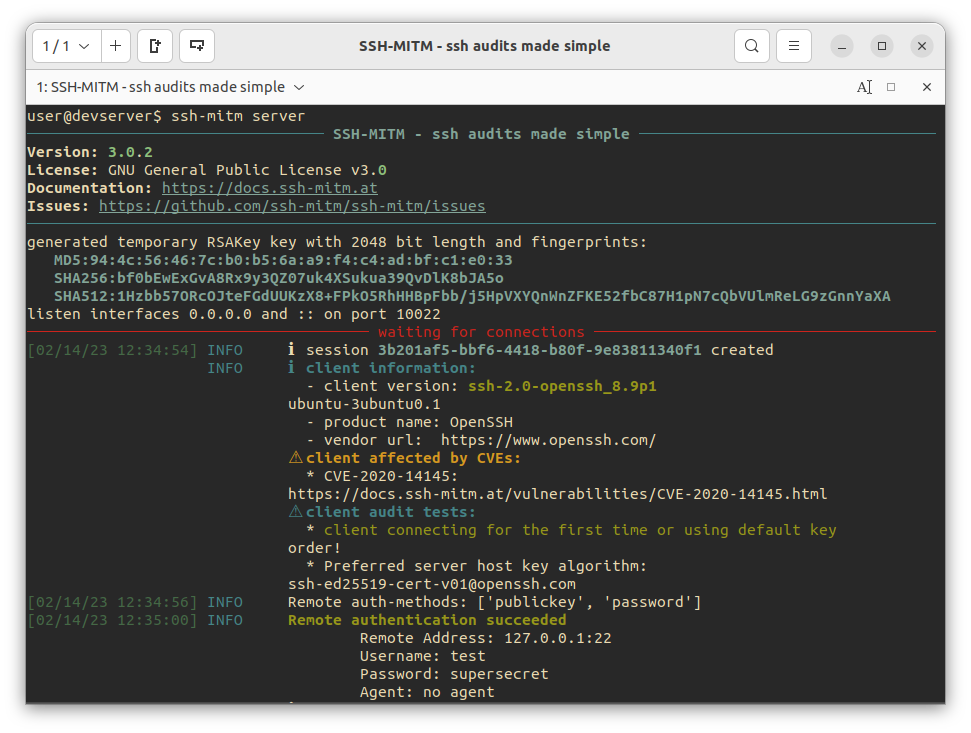 ssh-mitm/ssh-mitm
SSH-MITM - аудит SSH стал простым
 zaproxy/zaproxy
Сканер безопасности веб-приложений с открытым исходным кодом для автоматического обнаружения уязвимостей, ручного тестирования на проникновение и…
 shaheeryasirofficial/smugglemypayload
Генерирует страницы HTML-контрабанды, которые встраивают и восстанавливают файлы на стороне клиента через JavaScript, с кодированием полезной…
 dedsec1121fk/dedsec
Образовательный набор инструментов для Android (Termux) по изучению тестирования на проникновение, OSINT, социальной инженерии и сетевой безопасности…
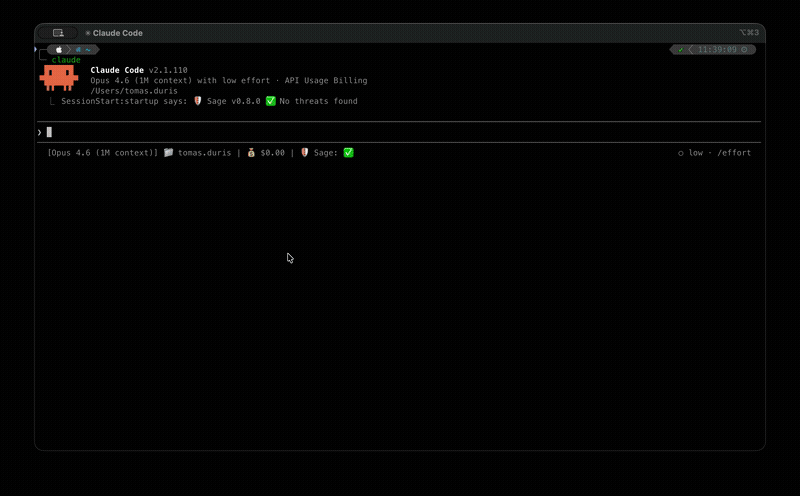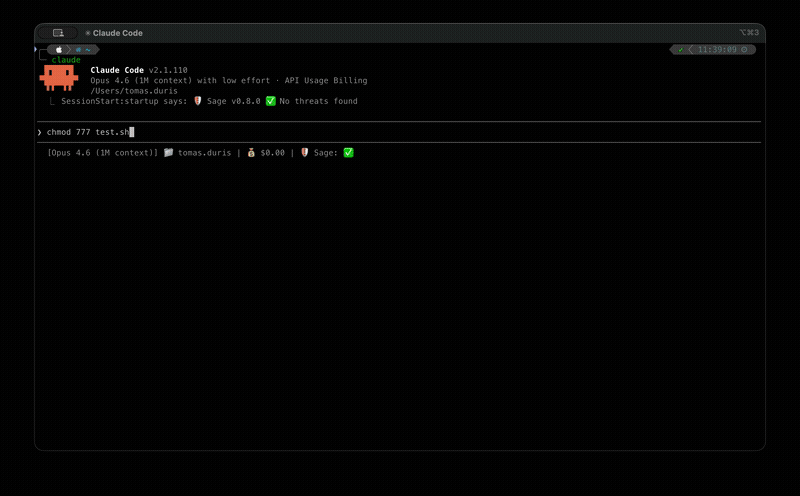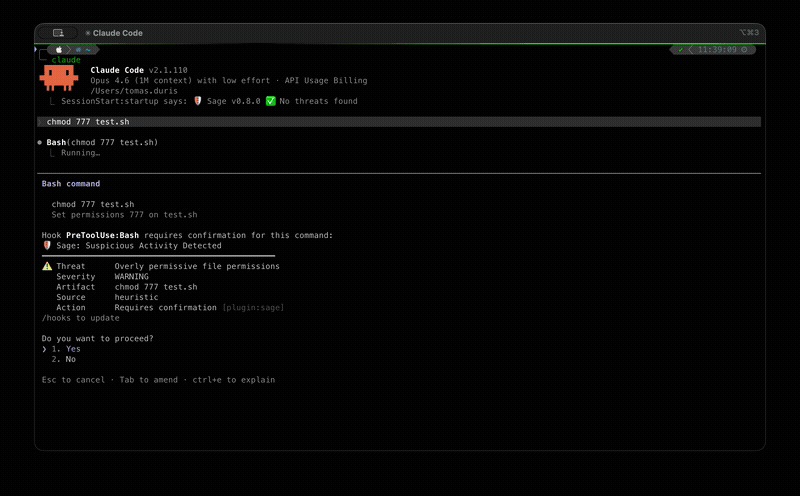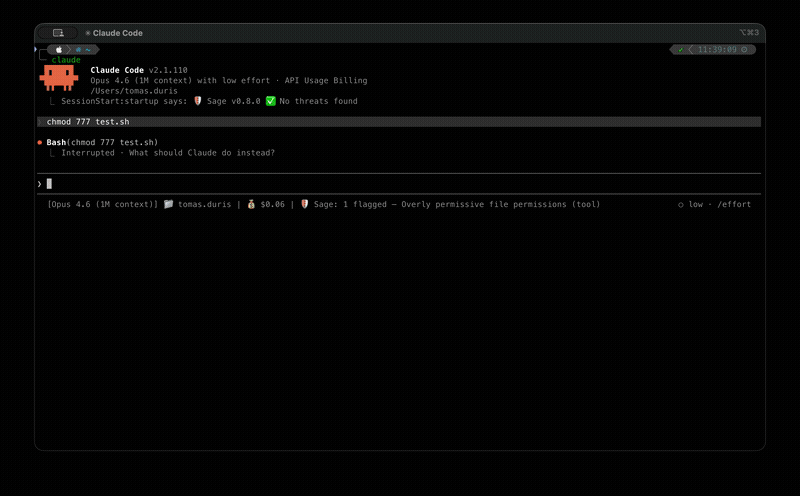 gendigitalinc/sage
Легковесный слой обнаружения и реагирования агентов (ADR) для AI-агентов — защищает команды, файлы и веб-запросы. Часть Gen Agent Trust Hub.
 hacksider/deep-live-cam
замена лиц в реальном времени и создание видео-дипфейка в один клик, используя всего одно изображение
 vighnesh91/severitas
Авторизованный фреймворк для симуляции социальной инженерии с изолированной loopback-лабораторией, генерацией синтетической аудитории, предполётными…
 ultrafunkamsterdam/nodriver
Преемник Undetected-Chromedriver. Предоставляет молниеносно быстрый фреймворк для веб-автоматизации, веб-скрапинга, ботов и любых других творческих…
 elvira-alec/fracture
FragAttacks — фреймворк для тестирования на проникновение WiFi — CVE-2020-24586/87/88
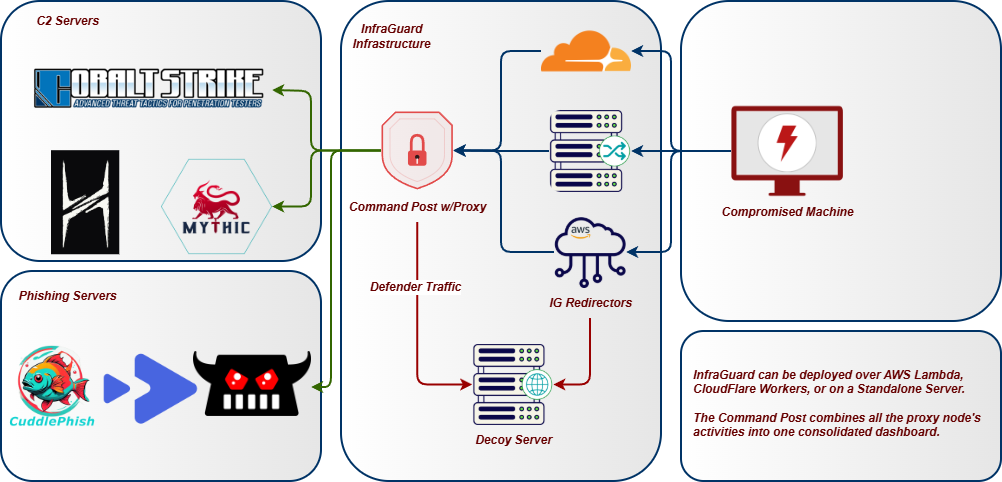 whispergate/infraguard
InfraGuard — это прокси для перенаправления Command & Control и менеджер, который защищает вашу инфраструктуру Red Team от атрибуции угроз.








