
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 segunakinsoyinu/cve-2024-42009-roundcube-xss
Эксплойт хранимого XSS для Roundcube Webmail ≤1.6.6 (CVE-2024-42009) с эксфильтрацией писем без клика через обработчики событий CSS-анимации.…
 itres-labs/usbcoercer
USBCoercer превращает отладочную плату ESP32 с нативной поддержкой USB-OTG в Ethernet-over-USB-гаджет, способный принудительно навязывать…
 jun2e0/cve-2025-26788
Эксплойт, подтверждающий концепцию уязвимости CVE-2025-26788, демонстрирующий манипуляцию идентификатором учетных данных WebAuthn с помощью перехвата…
 lewis-ricardo/amaranth-project
Цепочка эксплуатации CVE-2025-8088 + многоэтапная доставка полезной нагрузки через Quasar C2
 kaihaochen04/monikerlinktest
cve-2024-21413
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Инструмент для исследования безопасности, предназначенный для имитации целевых фишинговых кампаний с использованием CVE-2024-21413 (Moniker Link).
 ash1996x/cve-2025-50154-aggressor-script
Скрипт Cobalt Strike Aggressor, который превращает LNK и Library-MS файлы в триггеры для раскрытия SMB NTLMv2 хэшей, включая обход CVE-2025-24054,…
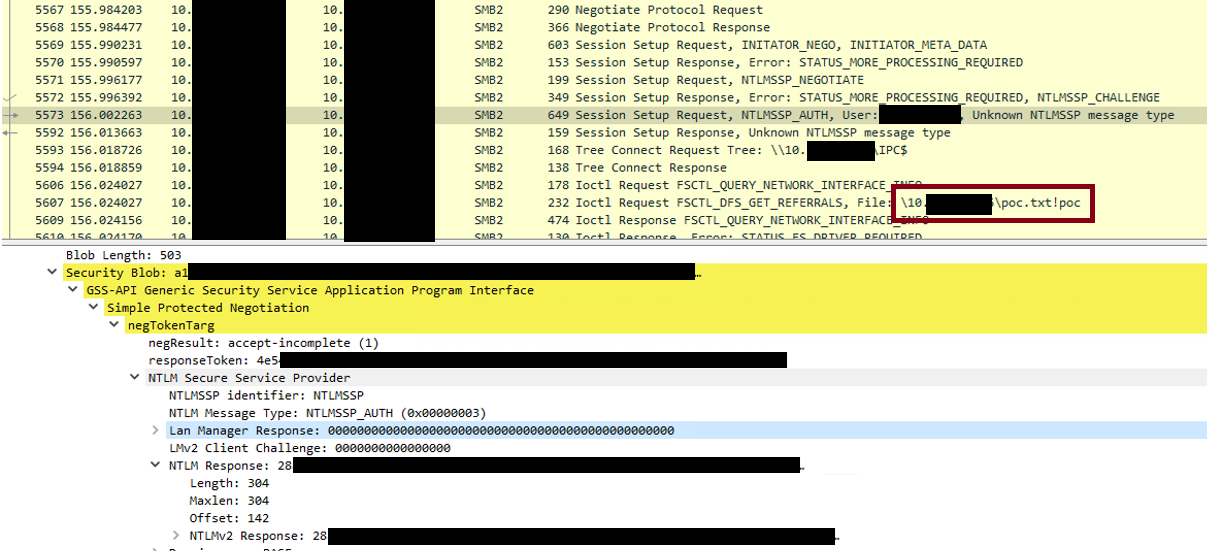 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Эксплойт для проверки концепции для CVE-2024-21413, уязвимости удаленного выполнения кода в Microsoft Outlook. Демонстрирует утечку учетных данных…
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
Генератор эксплоитов доказательства концепции для отражённого XSS в аутентификации OIDC STIG Manager, позволяющий красть токены сессии через…
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
Документация и proof-of-concept для CVE-2026-30502, отражённая XSS-уязвимость в OpenKM v6.3.12. Включает технический анализ, первопричину, оценку…
 weswrench/cve-2026-36214
Хранимый межсайтовый скриптинг (XSS) в osTicket через уязвимый компонент Bootstrap Tooltip
 asepsaepdin/cve-2010-1240
Образовательный proof-of-concept, демонстрирующий, как внедрить бэкдор Meterpreter в PDF-файл с использованием уязвимости CVE-2010-1240, с пошаговыми…
 edu0x01/hack-tools
Проект, объединяющий несколько инструментов для пентеста.
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL Оракул перечисления email (CWE-204, CVSS 5.3 MEDIUM)
 bhatbhupendra/moniker-link--cve-2024-21413-
Образовательное руководство по CVE-2024-21413, уязвимости Outlook zero-click Moniker Link, охватывающее поток атаки, захват учетных данных NTLM,…
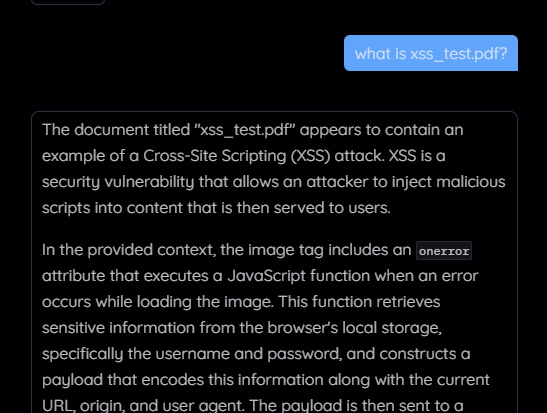 hantul/kotaemon-cve-2025-56526-56527-disclosure
Публичное раскрытие CVE-2025-56526 и CVE-2025-56527 — Stored XSS через несанитизированное отображение содержимого PDF и раскрытие учетных данных в…
 b1tbit/cve-2026-32201-exploit
Python-эксплойт для CVE-2026-32201, отражённый XSS в Microsoft SharePoint Server, позволяющий неаутентифицированный спуфинг и модификацию данных с…
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - Отраженный XSS








