
 #1
Инструменты для создания, управления и анализа поддельных страниц входа и электронных кампаний.
Рекомендация Kitploit
 vighnesh91/severitas
Авторизованный фреймворк для симуляции социальной инженерии с изолированной loopback-лабораторией, генерацией синтетической аудитории, предполётными…
 yuyudhn/blindxss-lite
Легковесный сервер сбора и полезной нагрузки для Blind XSS (межсайтового скриптинга), построенный на Flask
 shaheeryasirofficial/smugglemypayload
Генерирует страницы HTML-контрабанды, которые встраивают и восстанавливают файлы на стороне клиента через JavaScript, с кодированием полезной…
 gmh5225/fullscreenbrowserphishing
PoC фишинга через перевод браузера в полноэкранный режим
 bardlaudian/cve-2025-24071
Генератор PoC на Python без зависимостей для CVE-2025-24071, который создаёт вредоносный файл .library-ms в ZIP для запуска раскрытия NTLM-хеша в…
 gmh5225/definitelynotphishing
Содержит evilginx phislets, шаблоны gophish, расширения Burp Suite и т. д.
 mr-un1k0d3r/redteamscripts
Набор скриптов для наступательной red team-работы, включающий завершение процессов, обход SPF для фишинга, перебор паролей (password spraying) и…
 samsayen/jqueryingu
Валидный JQuery, который профилирует систему и возвращает информацию на сервер в виде поддельного аналитического GET-запроса.
 virtualsamuraii/flyphish
Разверните фишинговую инфраструктуру на лету.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Эксплойт PoC для CVE-2026-27579 — ошибка конфигурации CORS в бэкенде Appwrite, демонстрирующая кражу данных учётной записи с использованием учётных…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 — это критическая уязвимость (CVSS 9.8) в PDF.js, позволяющая выполнение произвольного JavaScript-кода из-за недостаточных проверок…
 b1tbit/cve-2026-32201-exploit
Python-эксплойт для CVE-2026-32201, отражённый XSS в Microsoft SharePoint Server, позволяющий неаутентифицированный спуфинг и модификацию данных с…
 mrbrutti/cartero
Модульный фишинговый фреймворк с CLI для клонирования сайтов, отправки шаблонных писем и запуска фишинговых кампаний через email, SMS, iMessage и…
 muraenateam/muraena
Автоматизирует фишинговые и постфишинговые действия с помощью почти прозрачного обратного прокси-сервера, который динамически зеркалирует целевые…
 0x4meliorate/mimic
Безрамочный Browser‑in‑the‑Browser (BitB) — без iframe и проблем с frame‑busting. Библиотека из одного скрипта на Shadow DOM / MutationObserver для…
 yfelipecruvinel/tryhackme-moniker-link
Документация моей практической лабораторной работы Moniker Link (CVE-2024-21413), выполненной на TryHackMe.
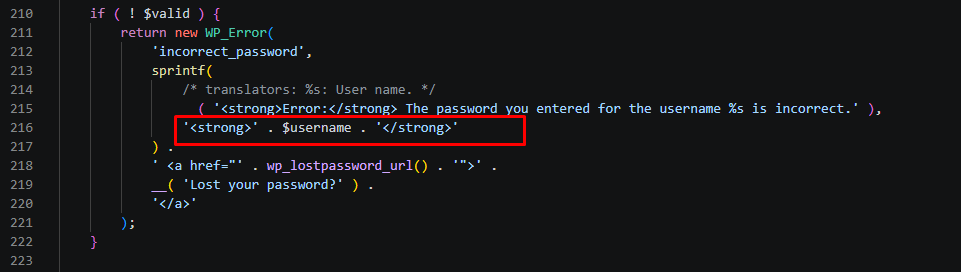 dungsocool/cve-2026-64638
Эксплойт Proof-of-concept для CVE-2026-64638: отражённый XSS на странице входа WordPress в связке с DOM clobbering для захвата учётной записи…
 mohwahyudi/poc-cve-2026-64638-
Эксплойт-цепочка PoC для WordPress: от неаутентифицированного XSS до RCE через DOM-клобберинг, REST JSONP/SOME и загрузку плагина, с проверкой в…







