
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit
 nccgroup/accomplice
Инструменты для обнаружения и эксплуатации COM-перехватов
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
 idov31/silverseal
Linux-фреймворк для постэксплуатации с UEFI-буткитом, который постоянно и скрытно загружает руткит на основе модуля ядра, написанный на Rust, на…
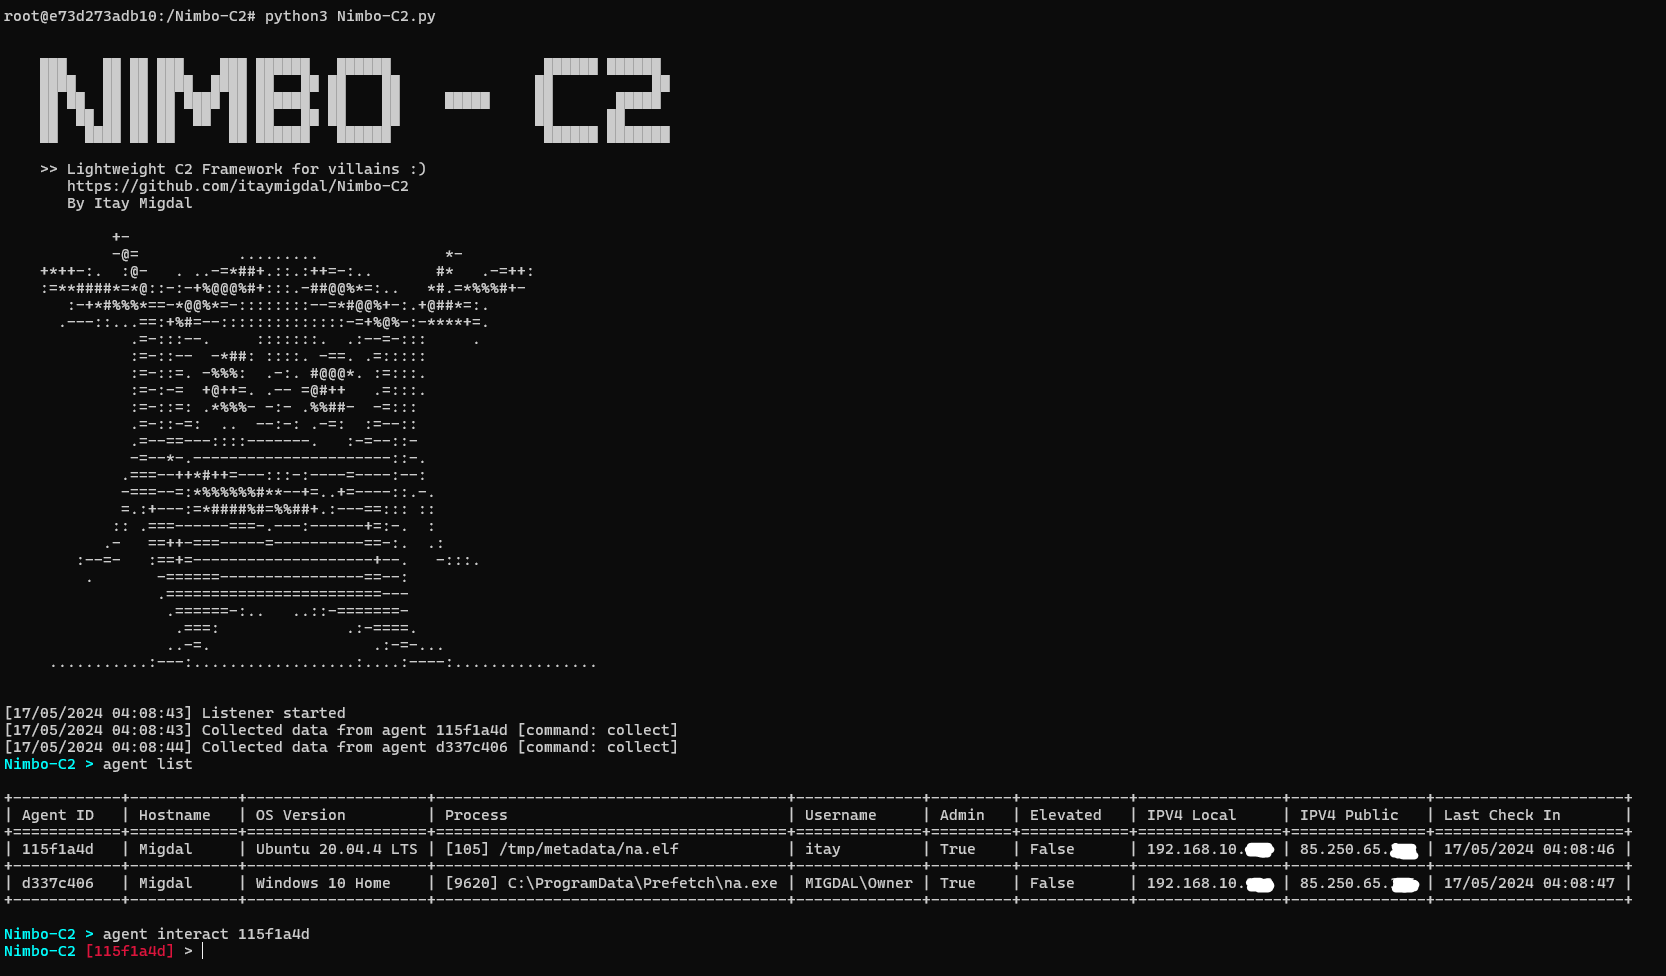 itaymigdal/nimbo-c2
Nimbo-C2 — это ещё один (простой и лёгкий) C2-фреймворк
 d00mfist/mystikal
macOS генератор полезной нагрузки для первоначального доступа
 xm0kht4r/av-edr-killer
Завершение процессов AV/EDR путем эксплуатации уязвимого драйвера (BYOVD)
 r4wd3r/suborner
Создает невидимые учетные записи Windows с привилегиями администратора путем прямого манипулирования SAM и перехвата RID, обходя стандартные API…
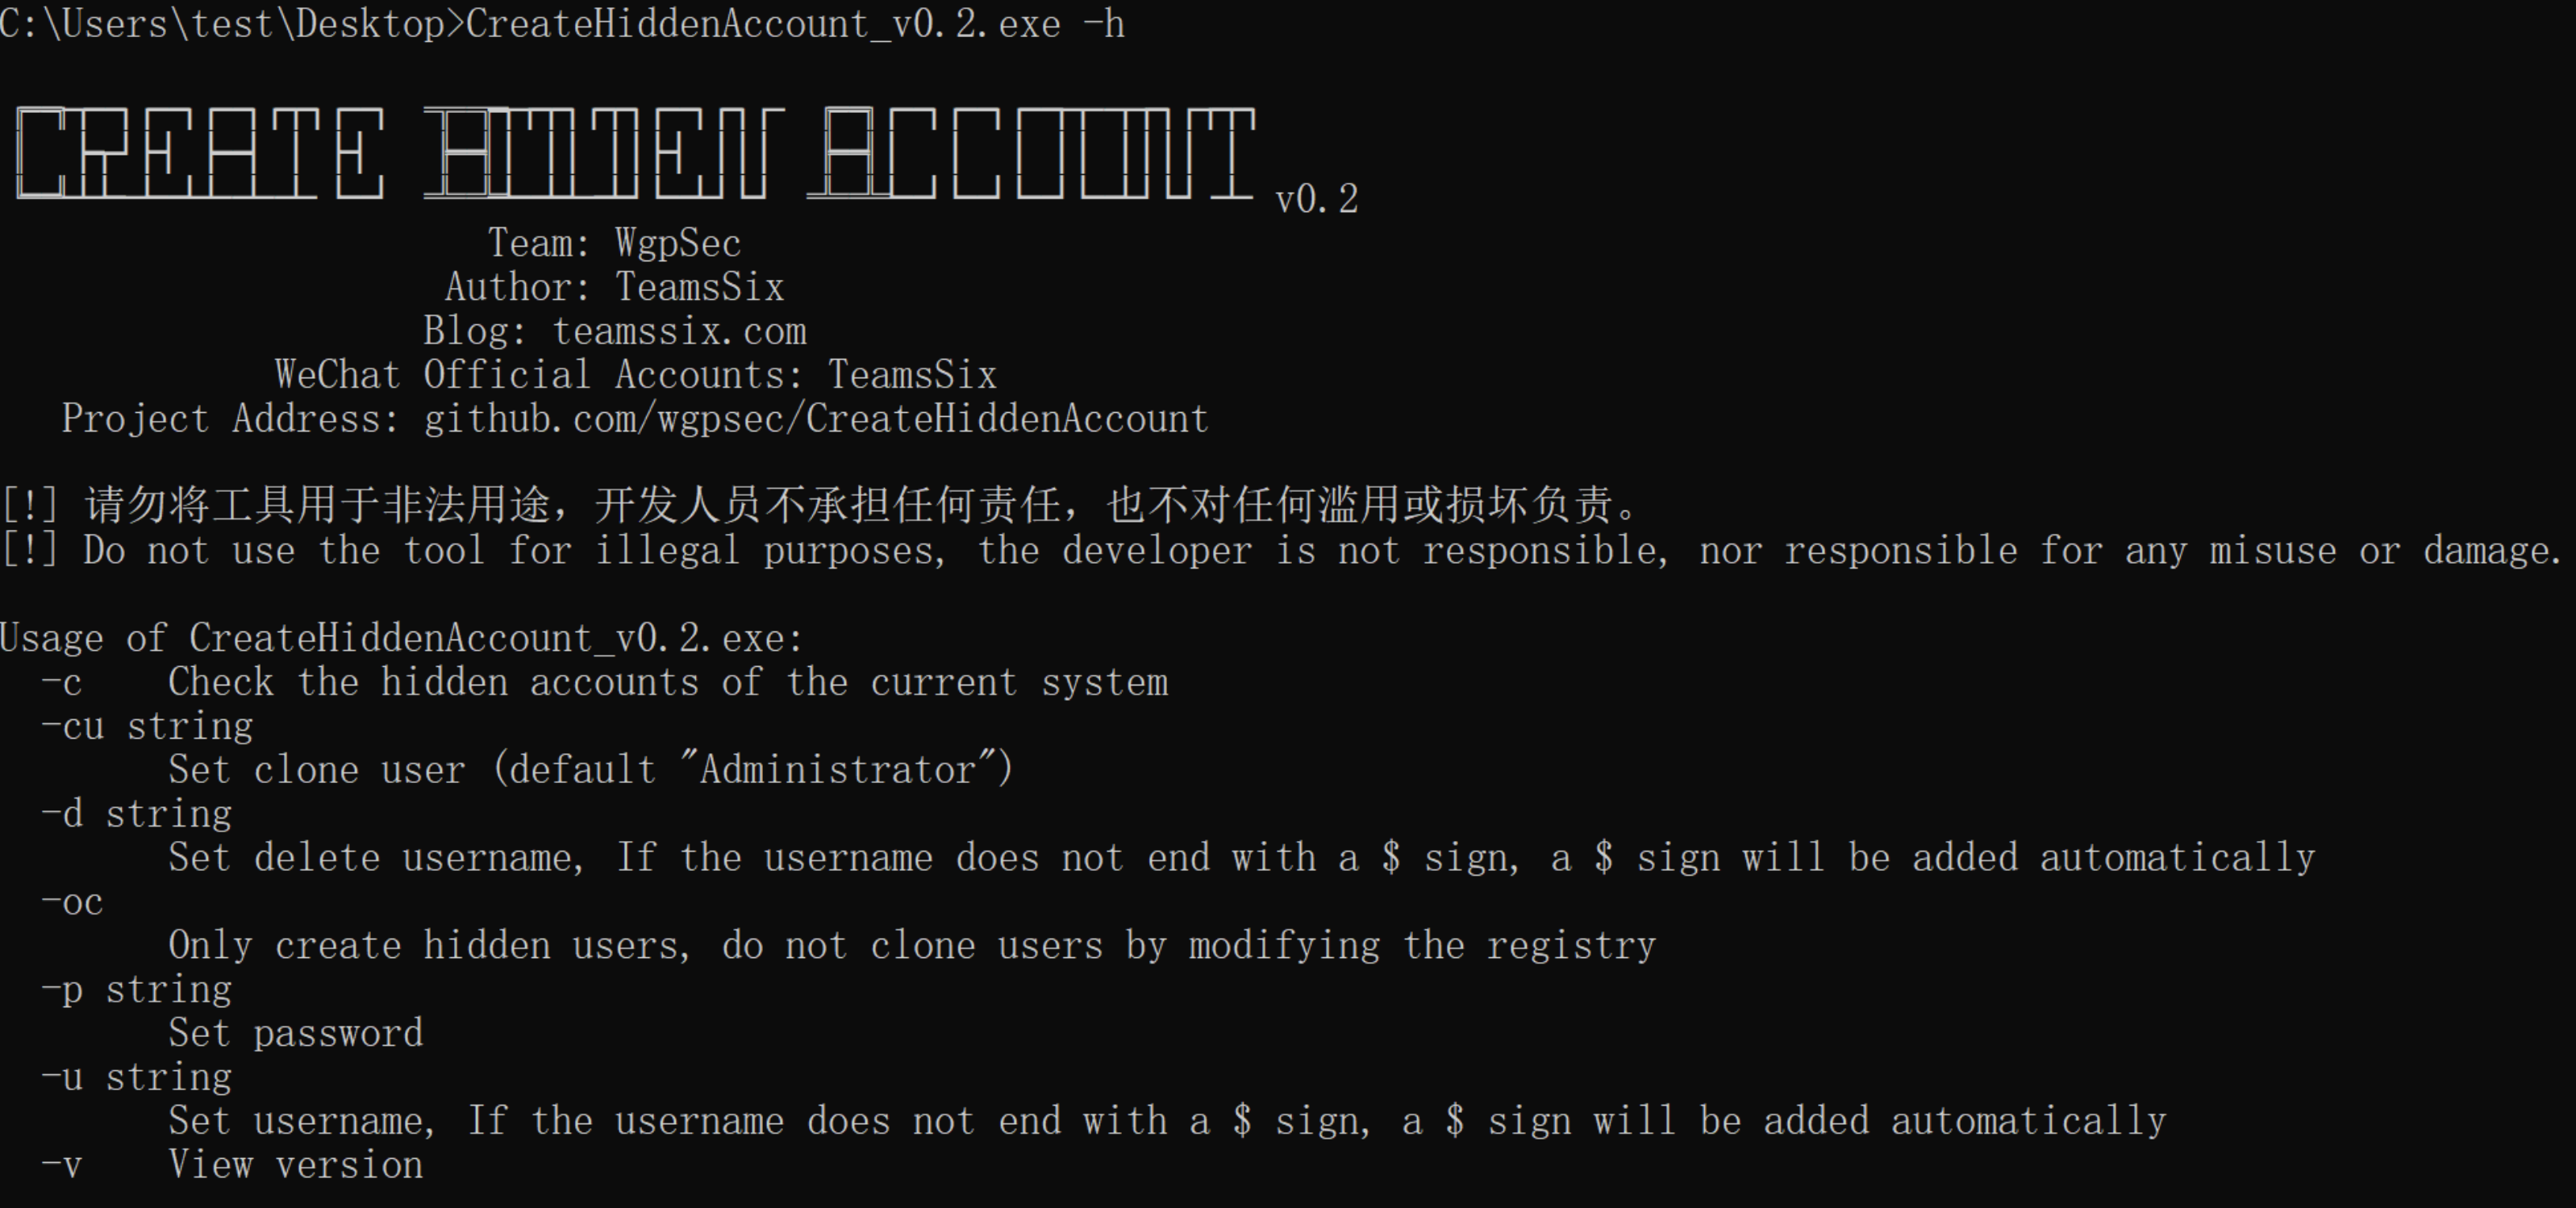 wgpsec/createhiddenaccount
Инструмент для создания скрытых учетных записей с помощью реестра
 ignitetechnologies/mssql-pentest-cheatsheet
Практическая шпаргалка по тестированию на проникновение в MSSQL, охватывающая перечисление, пивотинг через связанные серверы, повышение привилегий,…
 atomiczsec/adrenaline
C2-независимая коллекция BOF, сгруппированная по фазам цепочки атак. Спроектирована компактной и модульной, обеспечивая быстрое выполнение и…
 mythicagents/xenon
Мифический агент для Windows, написанный на C
 gosecure/dllpasswordfilterimplant
Имплант фильтра паролей DLL с возможностями эксфильтрации
 blacksnufkin/ghostdriver
очередной инструмент для отключения антивируса с использованием BYOVD
 n4kedturtle/persistbof
BOF для автоматизации общих задач закрепления для red teamers
 sailay1996/cdpsvclpe
Локальное повышение привилегий в Windows через службу CdpSvc (перехват DLL в доступном для записи системном пути)
 shadow-workers/shadow-workers
Shadow Workers — это бесплатный и открытый C2 и прокси, предназначенный для пентестеров, чтобы помочь в эксплуатации XSS и вредоносных Service…
 octoberfest7/dropspawn_bof
CobaltStrike BOF для генерации Beacons с помощью перехвата каталога приложений DLL
 redsiege/persistassist
Полностью модульный фреймворк для обеспечения постоянного доступа








