 devzinh/ghosttrace
Сканер Windows для криминалистического анализа только для чтения, выявляющий следы программного обеспечения — постоянство, артефакты выполнения (Prefetch, Shimcache, BAM), корреляцию активности пользователей и Ghost Tasks. Более 20 модулей, сопоставленных с MITRE ATT&CK.

Найдите то, что программное обеспечение оставило после себя в Windows, прежде чем оно найдёт путь обратно.
GhostTrace — это локальный инструмент для поиска следов в Windows для специалистов по реагированию на инциденты, системных администраторов и опытных пользователей, заботящихся о безопасности. Он собирает данные о персистентности, выполнении, активности и оставленных артефактах в проверяемую запись, а затем предлагает строго ограниченную очистку только тогда, когда вы явно её выбираете.



Скачать | Требования | Быстрый старт | Возможности | Модель безопасности | Дорожная карта | Португальский (Бразилия)
Удаление приложения не всегда устраняет его операционный след. Записи автозагрузки, запланированные задачи, кэшированные свидетельства выполнения, значения реестра, службы и папки могут оставаться ещё долго после того, как установщик сообщил об успехе.
GhostTrace превращает этот широкий вопрос в сфокусированное локальное расследование:
| Пункт | Требование |
|---|---|
| Операционная система | Windows 10 или 11, x64 |
| Права | Администратор, требуется для чтения защищённых артефактов |
| Среда выполнения | Не требуется. MSI является автономным. |
| Диск | ~NN МБ после установки, плюс место для вывода отчётов |
GhostTrace читает защищённые артефакты Windows и запускается с повышенными правами. Проверьте установщик перед его выполнением, особенно на хосте, который вы расследуете.
Get-FileHash .\GhostTrace-1.5.0-x64.msi -Algorithm SHA256
Сравните результат с SHA256SUMS.txt, публикуемым вместе с каждым релизом.
Установщик пока не подписан кодом, поэтому SmartScreen и некоторые EDR-продукты пометят его при первом запуске. Проверьте хэш, а не просто игнорируйте предупреждение.
Скачайте последний x64 MSI из Релизов:
GhostTrace-<version>-x64.msi
Пакет является автономным, поэтому на целевой машине не требуется предустановленная среда выполнения .NET. Запускайте GhostTrace от имени администратора для доступа к защищённым артефактам Windows.
GhostTrace.CLI scan --name nvidia
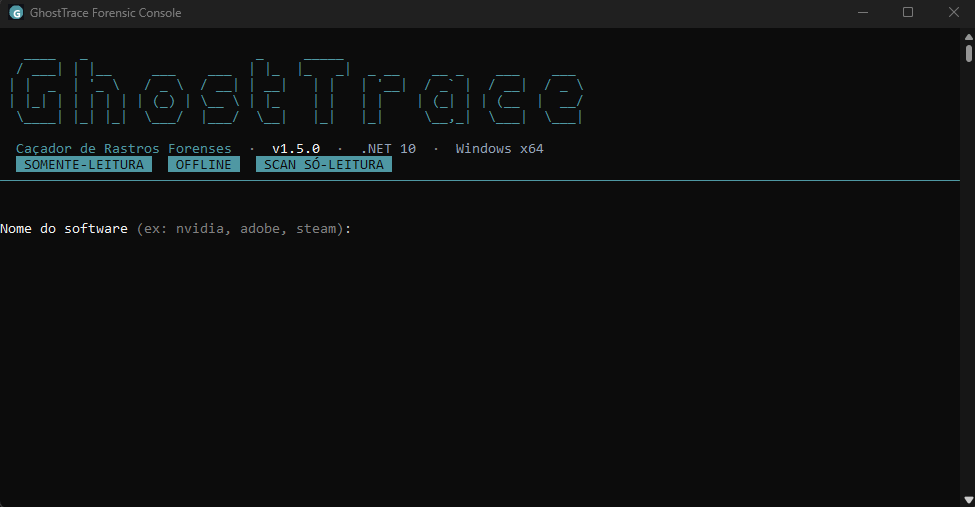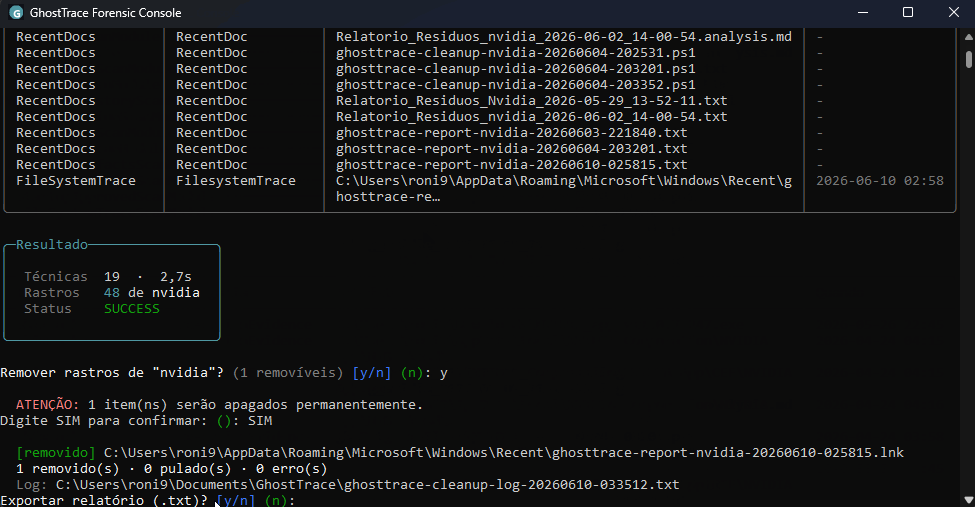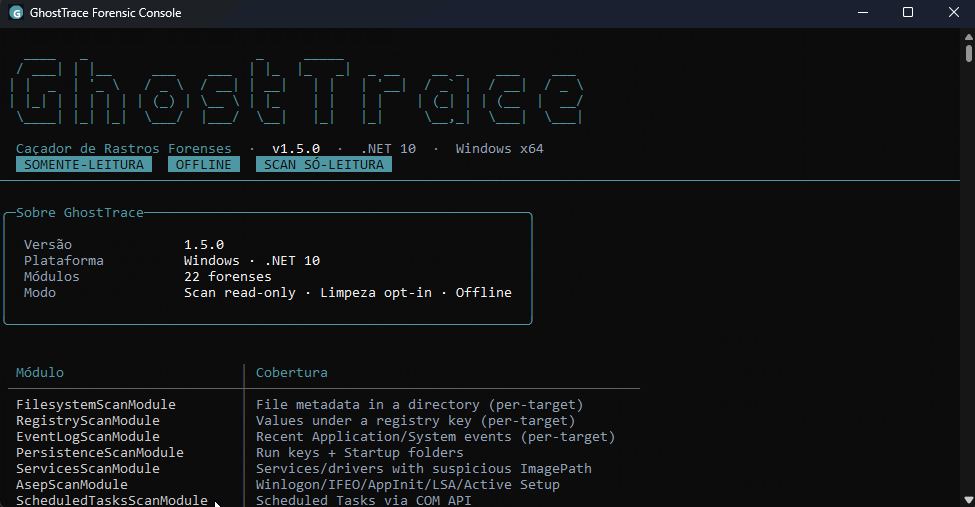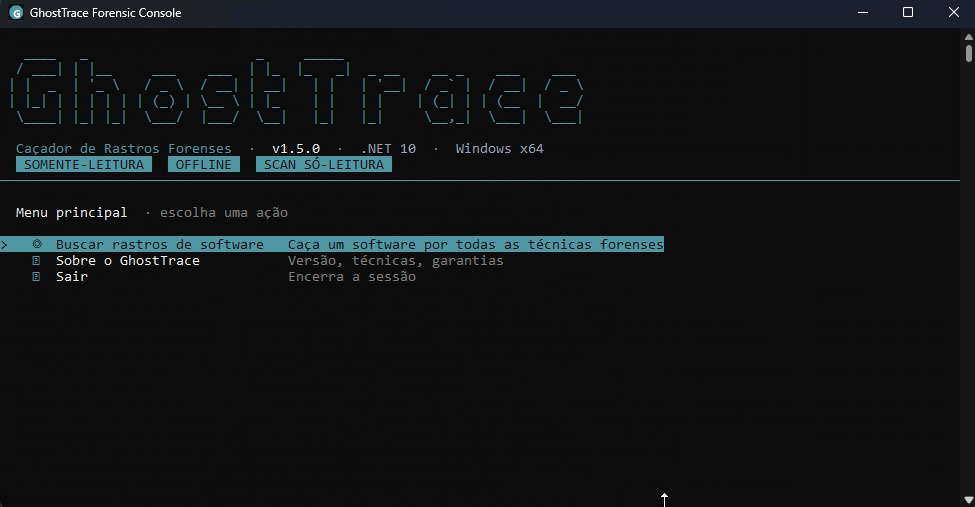
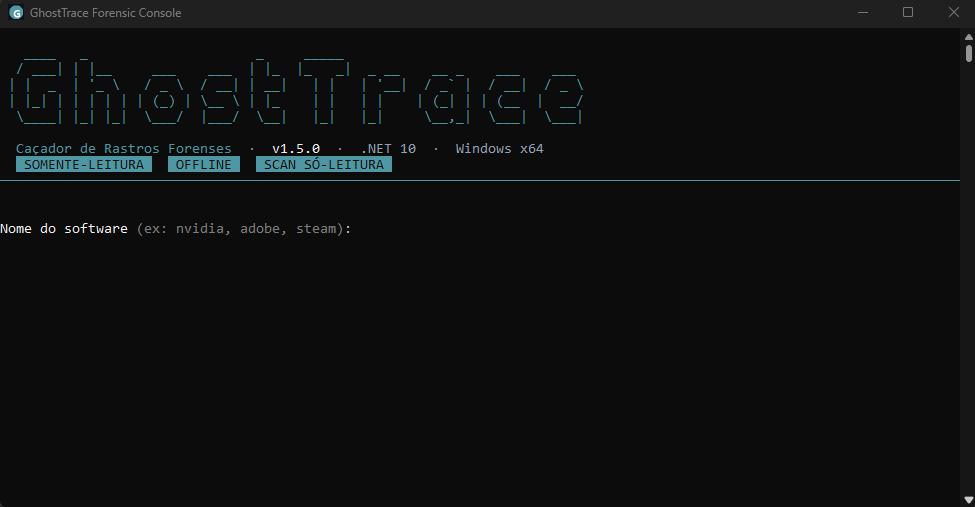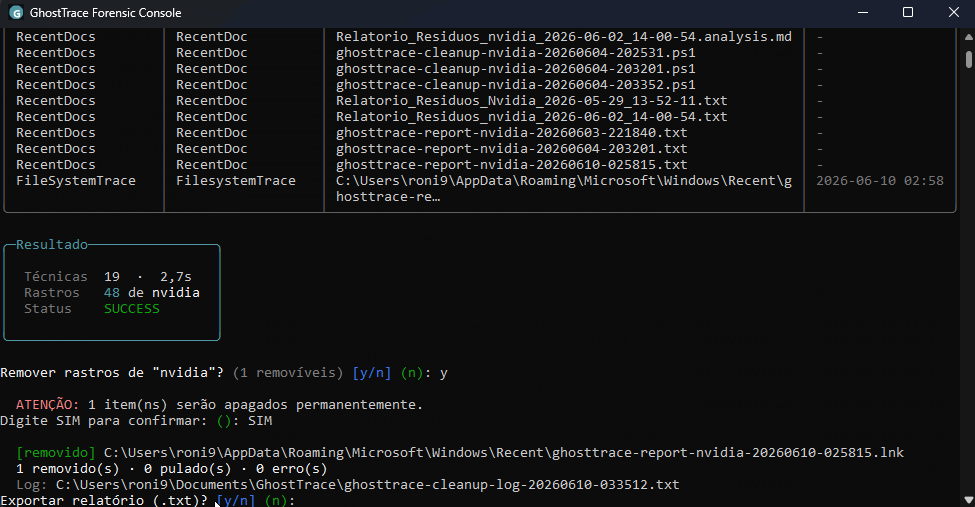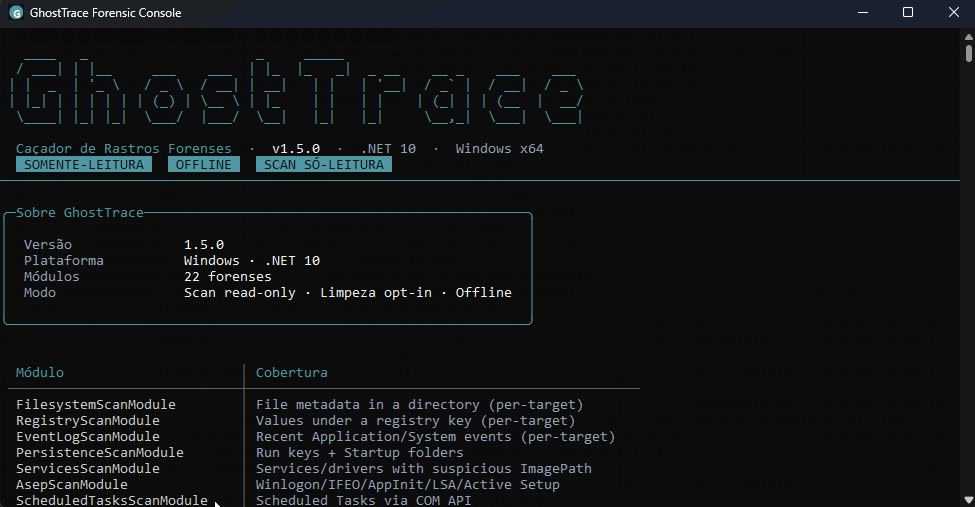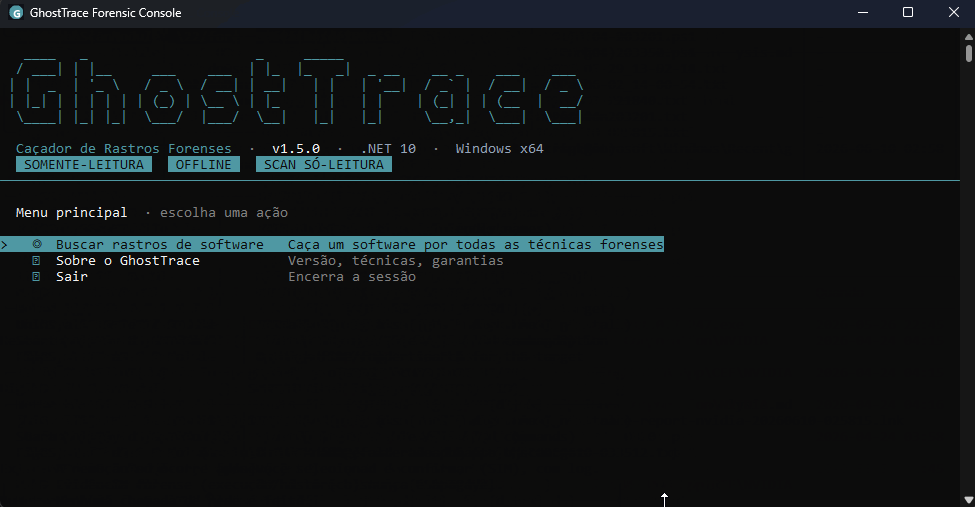
Интерактивный процесс показывает прогресс, группирует находки по техникам и может экспортировать запись расследования. Если существуют безопасные кандидаты на очистку, вы должны выбрать их и ввести фразу подтверждения до любого удаления.
Урезанный пример того, что это выдаёт:
$ GhostTrace.CLI scan --name nvidia

  MODULE                        FINDINGS  STATUS
  PersistenceScanModule                2  OK
  ScheduledTasksScanModule             1  OK
  TaskCacheScanModule                  1  PartialSuccess
  PrefetchScanModule                   4  OK

  [Persistence] HKLM\...\Run\NvBackend
      -> C:\Program Files\NVIDIA Corporation\Update Core\NvBackend.exe (missing)

  [Ghost Task] TaskCache\Tree entry with no COM counterpart (T1053.005)
      \NvProfileUpdaterOnLogon_{...}

  TaskCacheScanModule: PartialSuccess. 2 keys unreadable (access denied).
GhostTrace.CLI scan --name nvidia --quiet --output C:\Cases\Host1
--quiet создаёт неинтерактивную TXT-запись. Сбой записи отчёта возвращает ненулевой код выхода, поэтому автоматизация не завершается молчаливо без артефакта.
| Цель | Команда |
|---|---|
| Открыть интерактивное меню | GhostTrace.CLI |
| Выполнить полную триаж | GhostTrace.CLI scan |
| Найти именованное приложение | GhostTrace.CLI scan --name <n> |
| Записать запись сканирования для скриптов | GhostTrace.CLI scan --name <n> --quiet --output <directory> |
| Сопоставить COM планировщика задач и TaskCache | GhostTrace.CLI scan-tasks-correlate-json --output <report.json> |
| Проверить каталог, ключ реестра или журнал событий | scan-fs-json, scan-reg-json, scan-evt-json |
Выберите язык интерфейса с помощью --lang:
GhostTrace.CLI scan --name nvidia --lang en
GhostTrace.CLI --lang pt-BR
| Код | Значение |
|---|---|
0 | Сканирование завершено, и любой запрошенный отчёт записан |
1 | Недопустимые аргументы или неподдерживаемая среда |
2 | Сбой записи отчёта |
3 | Отменено оператором |
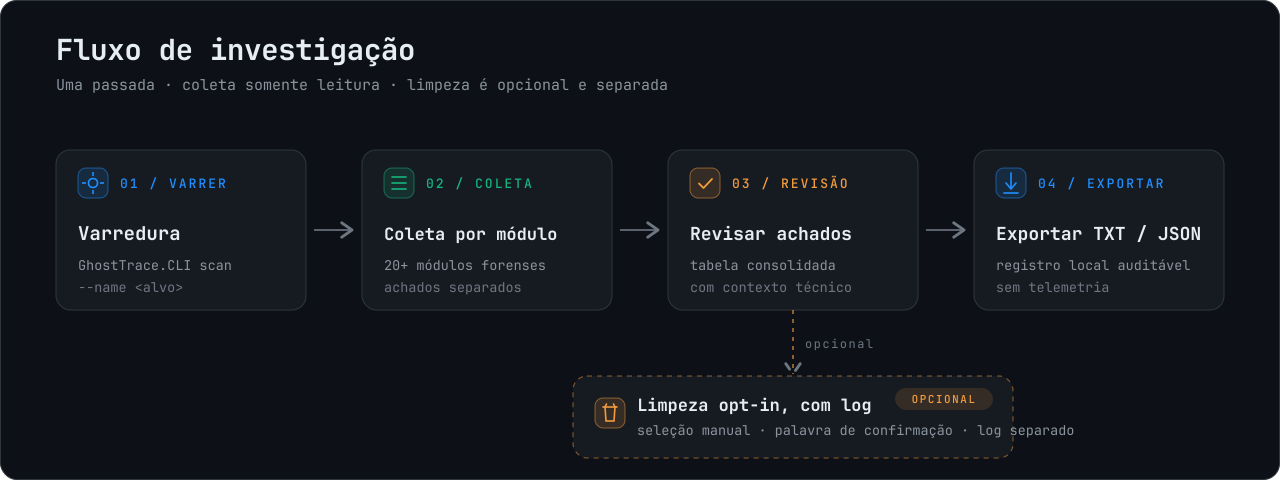
| Область | Источники доказательств |
|---|---|
| Персистентность | Run/RunOnce, автозагрузка, службы, Winlogon, IFEO, AppInit, LSA, Active Setup, WMI и запланированные задачи |
| Выполнение | Prefetch, Shimcache, BAM/DAM, UserAssist и MUICache |
| Активность пользователя | История PowerShell, история исходящих RDP-подключений, RecentDocs, USB и сетевые артефакты |
| Установленное ПО и остатки | Записи деинсталляции, StartupApproved, Program Files, ProgramData и следы AppData |
| Сопоставление запланированных задач | Расхождения COM и TaskCache для расследования Ghost Tasks (T1053.005) |
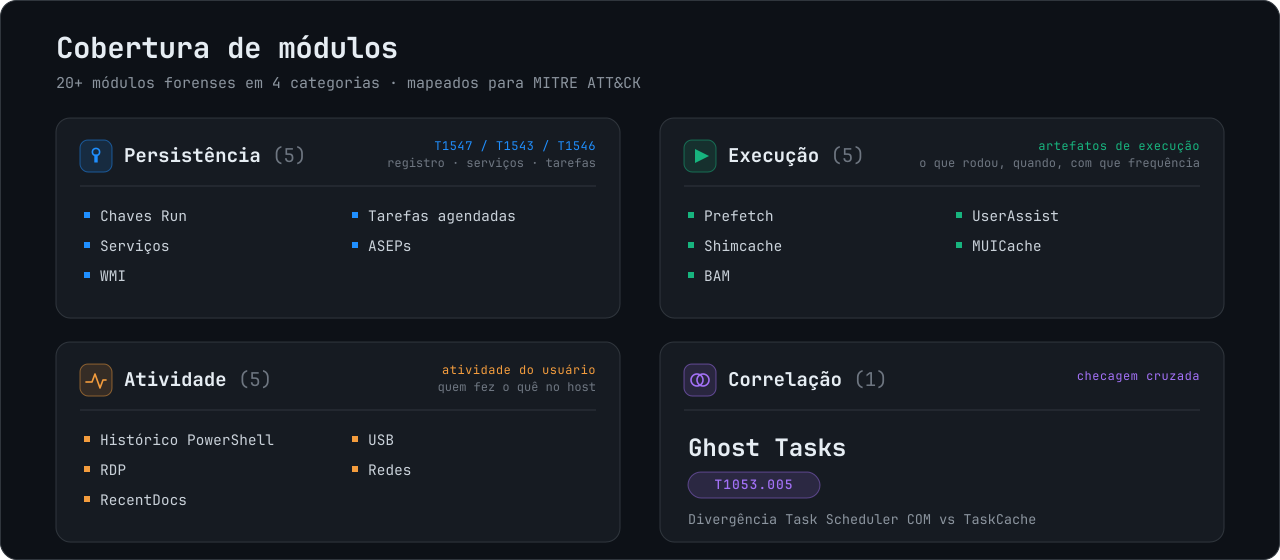
Персистентность
| Модуль | Источник |
|---|---|
PersistenceScanModule | Папки Run/RunOnce и автозагрузки |
ServicesScanModule | Значения ImagePath служб и драйверов |
AsepScanModule | Winlogon, IFEO, AppInit, LSA и Active Setup |
ScheduledTasksScanModule | COM планировщика задач, включая скрытые задачи |
TaskCacheScanModule | Аномалии TaskCache\Tree |
WmiPersistenceScanModule | __EventFilter, __EventConsumer и привязки |
Выполнение и активность

