
 #1
Инструменты для поддержания долгосрочного доступа к скомпрометированным системам, даже после перезагрузки.
Рекомендация Kitploit

 adaptix-framework/adaptixc2
AdaptixC2 — это высокомодульный продвинутый набор инструментов для red team.
 m0nad/diamorphine
LKM rootkit для ядер Linux 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 и ARM64)
 ghostpack/rubeus
Попытка приручить трехглавую собаку.
 ne0nd0g/merlin
Merlin — это кроссплатформенный HTTP/2 Command & Control сервер и агент для пост-эксплуатации, написанный на golang.
 cdk-team/cdk
📦 Сделайте тестирование безопасности K8s, Docker и Containerd проще.
 netspi/powerupsql
PowerUpSQL: набор инструментов PowerShell для атак на SQL Server
 marten4n6/evilosx
Зловредный RAT (Remote Administration Tool) для macOS / OS X.
 integration-it/active-directory-exploitation-cheat-sheet
Шпаргалка, содержащая распространённые методы перечисления и атаки на Windows Active Directory.
 netbiosx/checklists
Red Teaming & Pentesting чек-листы для различных engagements
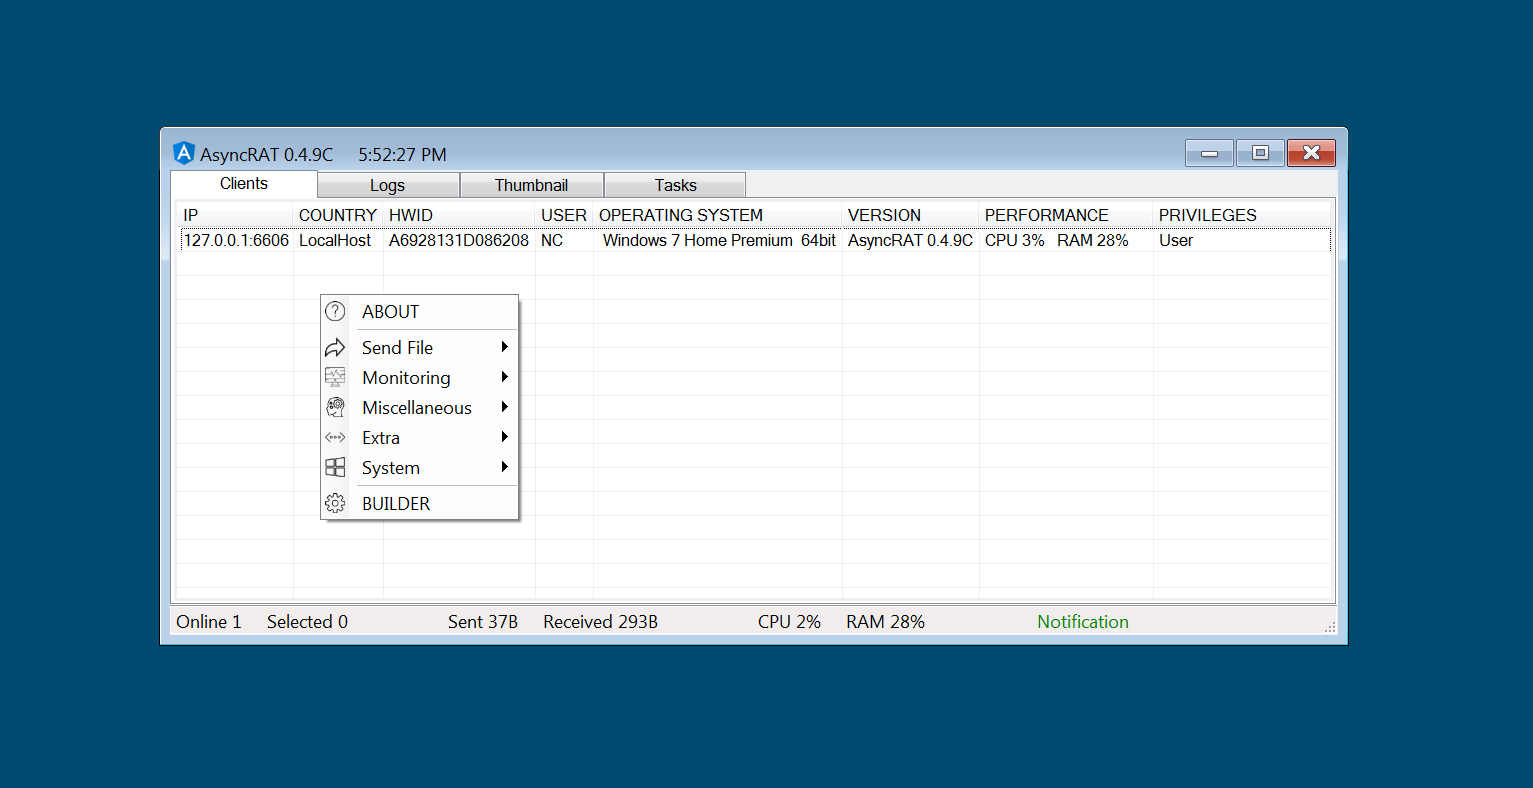 nyan-x-cat/asyncrat-c-sharp
Инструмент удаленного администрирования с открытым исходным кодом для Windows на C# (RAT)
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 lucasjacks0n/eggshell
iOS/macOS/Linux Инструмент удаленного администрирования
 bytecode77/r77-rootkit
Безфайловый руткит уровня ring 3 с установщиком и механизмом персистентности, который скрывает процессы, файлы, сетевые соединения и т.д.
 jm33-m0/emp3r0r
Самовосстанавливающаяся Gossip Mesh C2 с поддержкой обнаружения пиров, кроссплатформенное выполнение BOF и скриптовые агенты.
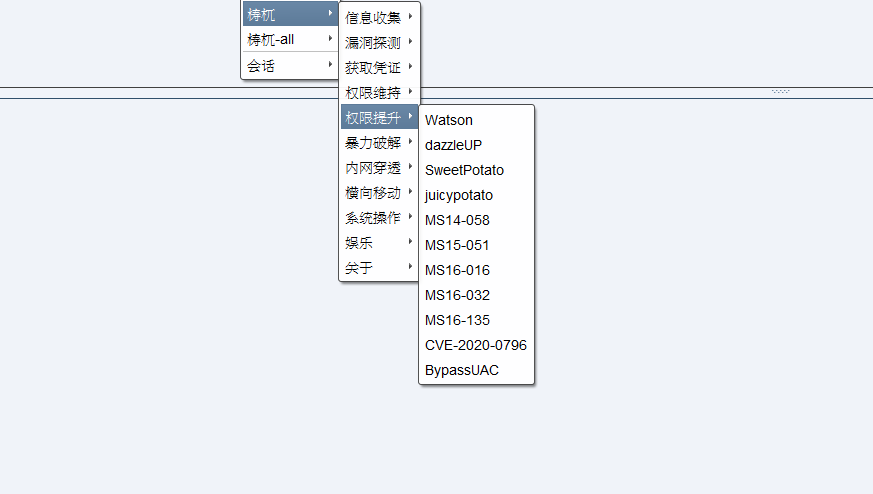 pandasec888/taowu-cobalt_strike
Фреймворк автоматизации красной команды, построенный на Cobalt Strike, интегрирующий модули эксплойтов, инструменты пост-эксплуатации и возможности…
 nccgroup/winpayloads
Генерация необнаруживаемых payload для Windows
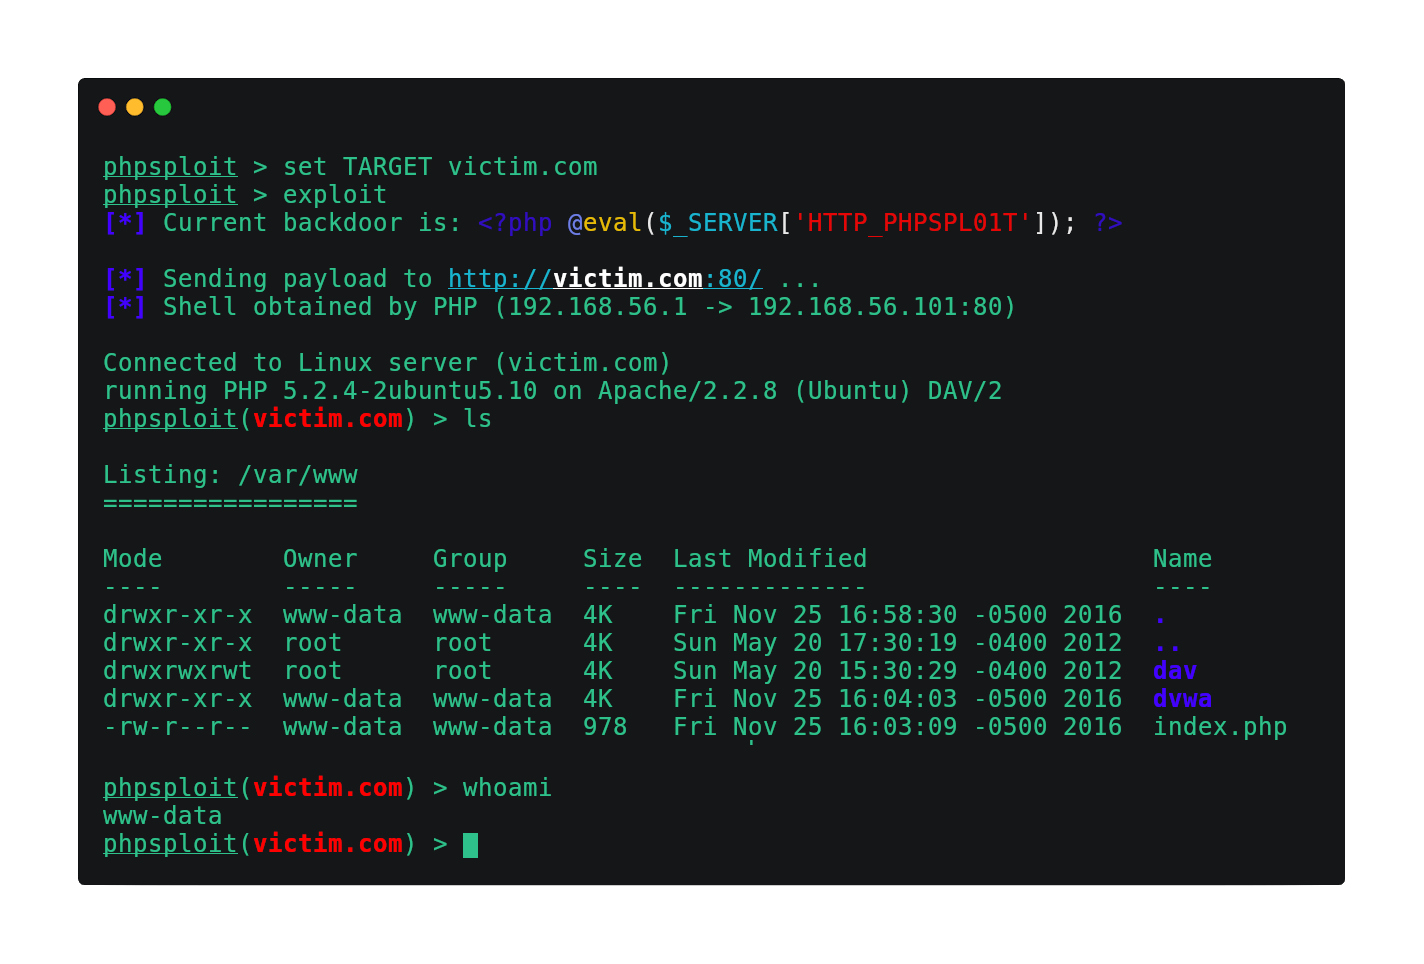 nil0x42/phpsploit
Полнофункциональный C2-фреймворк, который незаметно сохраняется на веб-сервере с помощью однострочного PHP-бэкдора.






