
 hackerschoice/gsocket
Подключайтесь так, будто файрвола нет. Безопасно.




Подключайтесь так, будто файрвола не существует. Безопасно.
Global Socket Toolkit позволяет двум пользователям, находящимся за NAT/файрволом, установить TCP-соединение друг с другом. Безопасно.
Подробнее на https://www.gsocket.io.
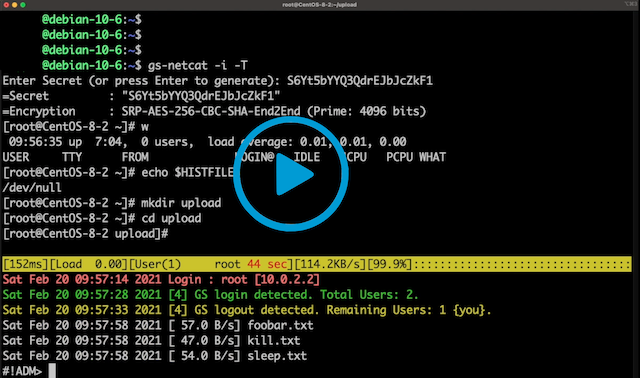
Видео 1: gs-netcat reverse login shell и EEElite-console
Видео 2: Использование gsocket для перехвата OpenSSH
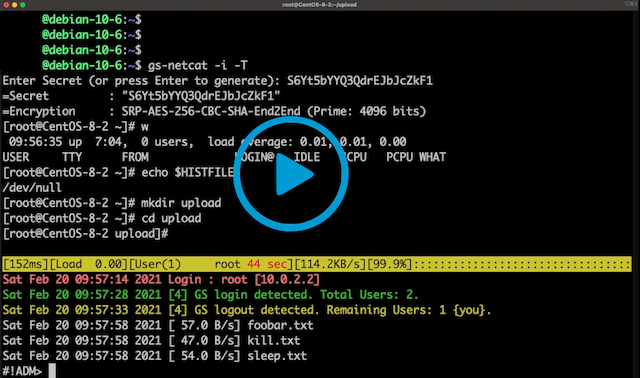
Видео 3: Молниеносная передача файлов через файрволы
Возможности:
Откажитесь от мысли об IP-адресах и номерах портов. Вместо этого начните думать о том, что две программы должны иметь возможность общаться друг с другом, если они знают один и тот же секрет (а не IP-адрес и номер порта друг друга). Библиотека Global Socket это обеспечивает: она локально выводит временные сессионные ключи и идентификаторы и соединяет две программы через Global Socket Relay Network (GSRN) независимо от локального IP-адреса или географического местоположения. После установления соединения библиотека согласовывает защищённое TLS-соединение (End-2-End). Секрет никогда не покидает вашу рабочую станцию. GSRN видит только зашифрованный трафик.
GSRN — это бесплатный облачный сервис, доступный для использования любому желающему.
Набор инструментов Global Socket Toolkit включает в себя ряд инструментов:
gs-netcat -s MySecret -i), встроенной передачей файлов, запуском прокси Socks4/4a/5 или перенаправлением TCP-соединений, либо предоставьте кому-либо временный доступ к оболочке.gs-sftp -s MySecret)gs-mount -s MySecret ~/mnt/warez)blitz -s MySecret /usr/share/*)| Статические | предварительно скомпилированные статические бинарники для AMD64, ARM64, MIPS, ... |
| Исходники | gsocket-1.4.41.tar.gz (Linux, MacOS, FreeBSD, OpenBSD, Solaris) |
| .deb | x86_64, aarch64, ...другие архитектуры |
| Windows | только gs-netcat или используйте docker или cygwin |
| Man-страница | gsocket(1), gs-netcat(1), gs-mount(1), gs-sftp(1), blitz(1) |
| Docker | docker run --rm -it hackerschoice/gsocket |
| Docker | docker run --rm -it hackerschoice/gsocket-tor # gs через TOR |
Примеры
| Все | примеры |
| OpenSSH через GSRN | examples/sshd |
| WireGuard через GSRN | examples/wireguard |
| Root-Shell через GSRN | examples/systemd-root-shell |
| IRCD через GSRN | examples/port-forward |
Следуйте инструкциям по установке для всех основных операционных систем.
Использование:
$ gs-netcat -l -i   # Workstation A
$ gs-netcat -i      # Workstation B
См. также: gs-netcat(1)
$ gs-netcat -l -d 127.0.0.1 -p 22  # Workstation A
$ gs-netcat -p 2222                # Workstation B
# A connection on B's port 2222 will end up on A's port 22
$ nc -vn 127.0.0.1 2222
$ gsocket /usr/sbin/sshd     # Workstation A
$ gsocket ssh root@gsocket   # Workstation B
См. также: gsocket(1)