
Этот репозиторий содержит подробные кампании симуляции APT-атак, нацеленные на различные критически важные секторы. Каждая симуляция включает в себя специализированные инструменты, C2-серверы, бэкдоры, методы эксплуатации, стейджеры, загрузчики и другие вредоносные артефакты, повторяющие те, что используются в реальных атаках.
 s3n4t0r-0x0/apts-adversary-simulation



Всеобъемлющая коллекция симуляций атак Advanced Persistent Threat (APT), основанных на реальных тактиках, техниках и процедурах (TTPs), используемых спонсируемыми государством APT-группами из Russia, China, Iran, and North Korea
[!CAUTION] Важное уведомление: Этот проект строго предназначен только для образовательных, исследовательских и оборонительных целей в сфере безопасности. Несанкционированное использование этих техник может нарушать законы и привести к серьёзным юридическим последствиям.
Этот репозиторий содержит подробные кампании симуляции противника (adversary simulation) APT, нацеленные на различные критически важные секторы. Каждая симуляция включает пользовательские инструменты, серверы командования и управления (C2), бэкдоры, техники эксплуатации, стейджеры, загрузчики и другие вредоносные артефакты, повторяющие те, что используются в реальных атаках. Симуляции основаны на обширных исследованиях ведущих компаний в области кибербезопасности, включая Palo Alto Unit 42, Kaspersky, Microsoft, Cisco, Trellix, CrowdStrike и WithSecure.
Узнайте больше о важности и результатах этого опыта:
Соглашение об именовании APT-групп следует таксономии CrowdStrike.
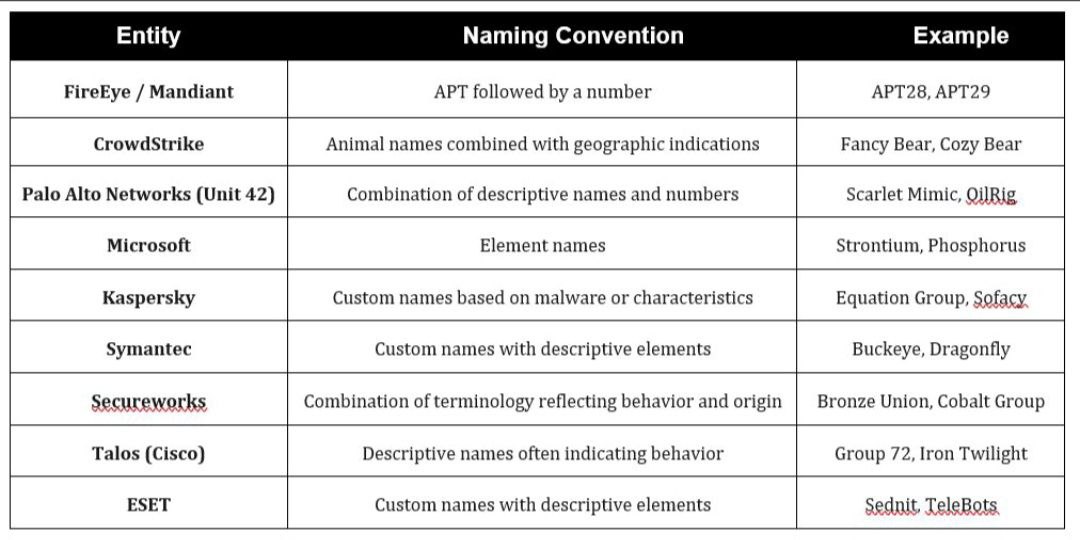
Ниже приведён полный список симулируемых APT-групп:
Все симуляции действий противника работают на базе BEAR-C2 — специализированного фреймворка командования и управления, предназначенного для реалистичного моделирования угроз.
Всегда помните: «Будь угрозой, чтобы победить её»
