
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 j4ck3lsyn-gen2/cve-2026-58457
Инструменты PoC для CVE-2026-58457: неаутентифицированная инъекция команд ОС, приводящая к удаленному root-доступу на Wi-Fi репитере Shenzhen Aitemi…
 akr3ch/cve-2014-6271
ShellShock — эксплойт интерактивной оболочки
 smallfunction/cve-2019-0708-poc
Рабочее доказательство концепции для CVE-2019-0708, запускает удаленный шелл.
 sh4den/cve-2022-46169
Неаутентифицированное внедрение команд в Cacti
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | Неаутентифицированное удаленное выполнение кода
 rubikcuv5/cve-2023-30253
Dolibarr до версии 17.0.1 позволяет удаленное выполнение кода аутентифицированным пользователем через манипуляцию с регистром: <?PHP вместо <?php во…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – активно эксплуатируемая zero-day уязвимость MMC .msc EvilTwin LPE, используемая APT Water Gamayun. PoC создает локального…
 y3a/cve-2021-4034
Самодостаточный bash-скрипт, эксплуатирующий CVE-2021-4034 (PwnKit) для локального повышения привилегий на уязвимых системах Linux.
 crackercat/cve-2021-44228-log4j-payloads
Коллекция полезных нагрузок для эксплуатации уязвимости удаленного выполнения кода Log4j (CVE-2021-44228), включая строки внедрения JNDI и методы…
 farinap5/a-xex
Этот проект является частью учебной работы, посвящённой сетевой безопасности.
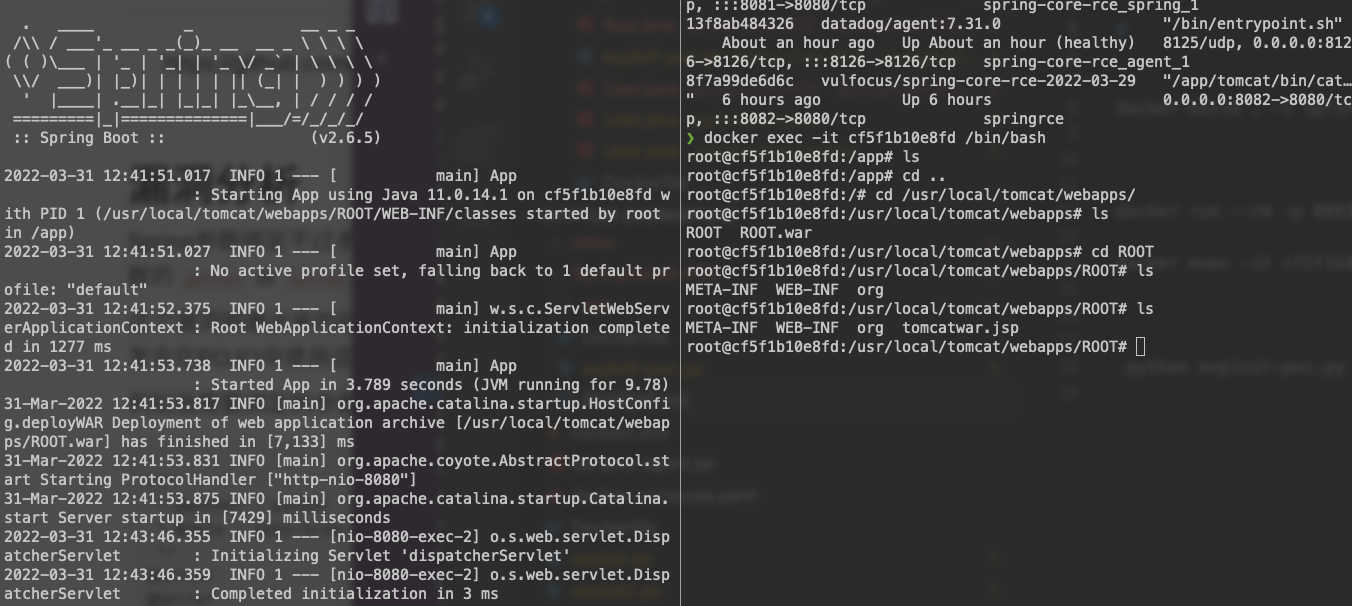 netcode/spring4shell-cve-2022-22965-poc
Ещё один POC для spring4shell (Spring core RCE)
 daniellowrie/cve-2024-36401-poc
Эксплойт Proof-of-Concept для CVE-2024-36401 GeoServer 2.25.1
 cyy95/cve-2019-0232-exp
Эксплойт для уязвимости внедрения команд в Apache Tomcat CGI Servlet (CVE-2019-0232), позволяющий удаленно выполнять код через специально…
 sakura-501/cve-2020-24186-exploit
CVE-2020-24186的攻击脚本
 m00zh33/cve-2018-3191
Эксплойт Proof-of-concept для CVE-2018-3191, нацеленный на WebLogic Server через JNDI-инъекцию. Доставляет JAR-нагрузку для запуска удаленного…
 u238/tomcat-cve_2025_24813
Полигон для тестирования RCE-эксплойта для tomcat CVE-2025-24813
 zephrfish/cve-2024-3400-canary
Разве мы не извлекли урок из HoneyPoC?
 dragonked2/cve-2024-50379-poc
Этот репозиторий содержит скрипт на Python, предназначенный для эксплуатации CVE-2024-50379 — уязвимости, которая позволяет злоумышленникам загружать…








