
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 charis3306/cve-2022-22963
spring cloud function 一键利用工具! by charis 博客https://charis3306.top/
 grampae/mqxss
Связь с захваченным браузером через MQTT
 ianxtianxt/cve-2019-0227
Уязвимость удалённого выполнения кода в apache axis1.4
 sbouabid-sec/cve-2023-34468-poc
Эксплойт PoC для CVE-2023-34468 — RCE через H2 RUNSCRIPT в Apache NiFi <= 1.21.0
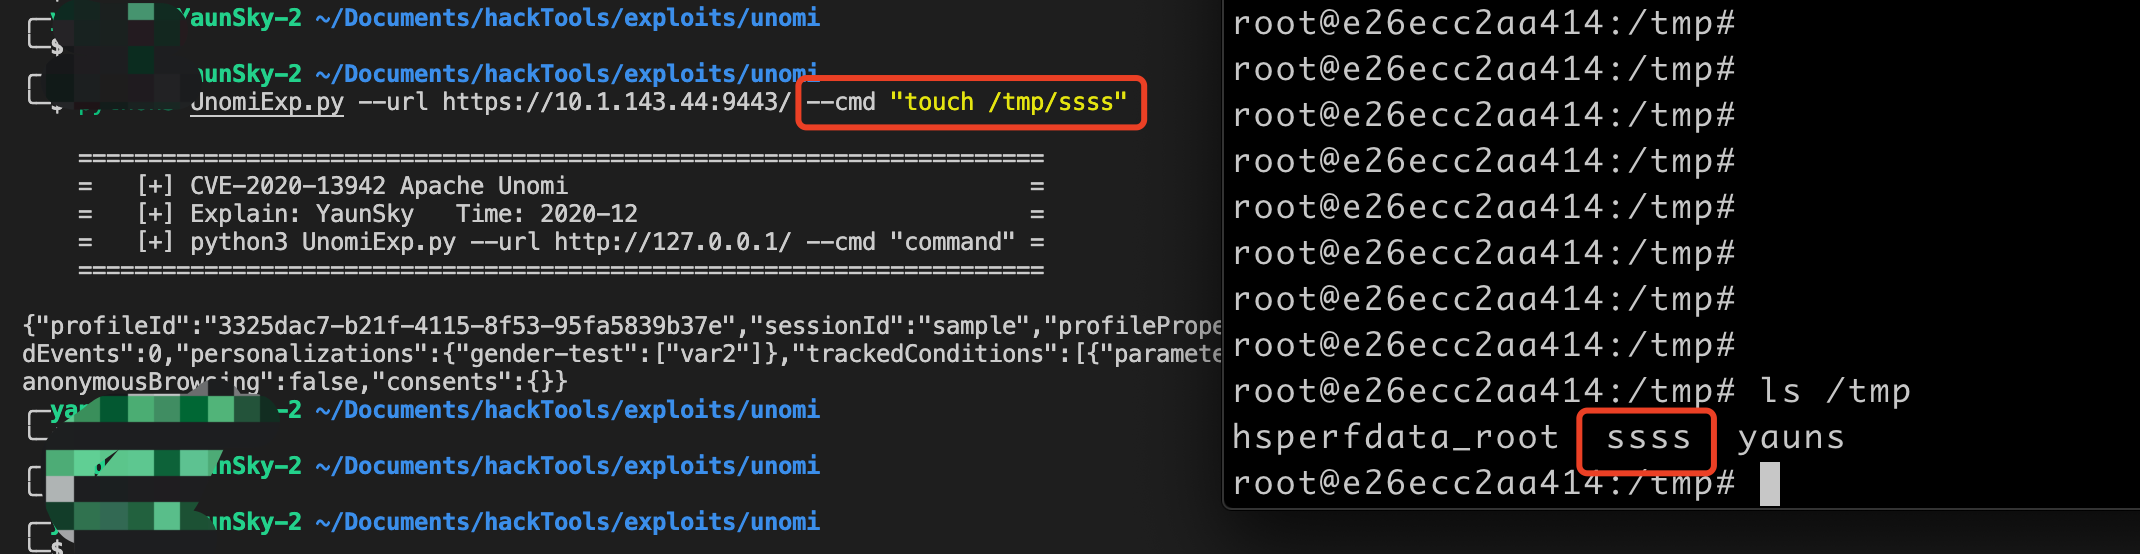 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi скрипт эксплуатации уязвимости удалённого выполнения кода (getshell)
 kukrimate/cve-2020-14372
Эксплойт Proof-of-concept и описание для CVE-2020-14372, демонстрирующие обход Secure Boot с помощью вредоносного ACPI SSDT для отключения блокировки…
 cckuailong/log4j_rce_cve-2021-44832
Доказательство концепции эксплуатации уязвимости Log4j 2.17.0 RCE (CVE-2021-44832) с использованием JNDI-инъекции и развёртыванием вредоносного файла…
 agathanon/cve-2022-44268
Генератор полезных нагрузок и экстрактор для CVE-2022-44268, написанный на Python.
 phlegmelm/crack12
Рутинг ATOZEE P12 на Android 14 с использованием CVE-2022-38694 — потому что fastboot oem unlock сказал «нет», поэтому мы нашли другой способ.
 sammwyy/cve-2022-33980-poc
POC для CVE-2022-33980 (уязвимость RCE в Apache Commons Configuration)
 alewong/webminrce-exp-cve-2019-15107-
Уязвимость удаленного выполнения кода в Webmin
 nxploited/cve-2025-7340
HT Contact Form Widget For Elementor Page Builder & Gutenberg Blocks & Form Builder. <= 2.2.1 — Неавторизованная произвольная загрузка файлов
 r00thunter/log4shell
Универсальный сканер для уязвимости удалённого выполнения кода (RCE) в Apache log4j CVE-2021-44228
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz rmi POC десериализации
 0xlipon/xss2shell
🔥 XSS2Shell — сканер CVE-2026-64638 и набор PoC-инструментов
 akash7350/cve-2021-22204
Генерация вредоносных JPEG-нагрузок, эксплуатирующих ExifTool CVE-2021-22204 для произвольного выполнения кода, с поддержкой пользовательских команд…
 0xm4ud/nosambanocry-cve-2017-7494
python-эксплойт для CVE-2017-7494
 mavlevin/cve-2019-17424
RCE-эксплойт для CVE-2019-17424 (nipper-ng 0.11.10)








