
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 cyb3r-techie/pezor-docker
С помощью этого docker-образа вы можете легко получить доступ к PEzor в вашей системе!
 ycdxsb/cve-2020-0668
Заставить эксплойт CVE-2020-0668 работать для версии < win10 v1903 и версии >= win10 v1903
 r3kind1e/log4shell-obfuscated-payloads-generator
Генерировать первичные обфусцированные или вторичные обфусцированные полезные нагрузки CVE-2021-44228 или CVE-2021-45046 для обхода обнаружения WAF.
 murataydemir/cve-2017-9822
[CVE-2017-9822] Десериализация куки DotNetNuke, удаленное выполнение кода (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Внедрение команд в Apache Spark
 securelayer7/wordpresshell
PoC для RCE без аутентификации для CVE-2026-63030 / CVE-2026-60137 (ядро WordPress)
 bigsizeme/cve-2018-2893
Генератор обратной оболочки
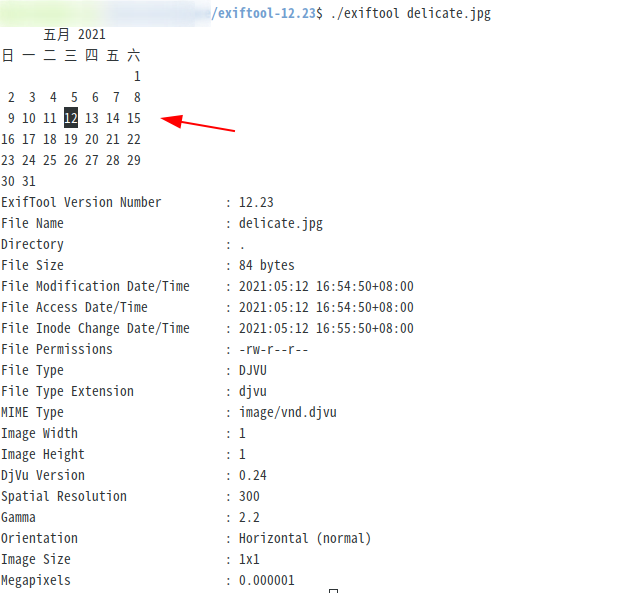 se162xg/cve-2021-22204
уязвимость произвольного выполнения кода в exiftool
 iss4cf0ng/eden-rat
Инструмент удаленного доступа с открытым исходным кодом на основе графического интерфейса для Linux, разработанный на C# с полезной нагрузкой на…
 noxtal/follina
Всё о CVE-2022-30190, также известной как follina, — это уязвимость удалённого выполнения кода (RCE), которая затрагивает Средство диагностики…
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC на Nim (PrintNightmare локальное повышение привилегий)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Продвинутая платформа для исследований LLM Red Team с алгоритмом PAIR и оценкой LLM-as-a-Judge
 vulnbe/burpsuite-copy-as-xmlhttprequest
Расширение BurpSuite, которое преобразует HTTP-запросы в код JavaScript XMLHttpRequest для упрощенной генерации доказательств концепции XSS и…
 youcannotseemeagain/cve-2023-22515_rce
Confluence后台rce
 0x00-0x00/-cve-2017-9805
Эксплойт-скрипт для Apache Struts2 REST Plugin XStream RCE (CVE-2017-9805)
 jas502n/java-compressed-file-security
Уязвимости безопасности сжатых файлов в java web
 lanzt/cve-2020-14321
Аутентифицированный эксплойт для Moodle 3.9, который повышает привилегии учителя до роли менеджера и обеспечивает удалённое выполнение кода через…
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 — это уязвимость в Spring Cloud Function Framework для Java, которая позволяет удаленно выполнять код. Этот скрипт на Python проверит,…








