
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 libraggbond/cve-2018-3191
CVE-2018-3191 обратная оболочка

 archive-puma/securitynotfound
Стелс-веб-шелл на PHP, замаскированный под страницу ошибки 404, с AJAX-консолью, скрытым выполнением команд через заголовок Referrer и предварительно…
 kishorbal/deep-c
Инструмент для обнаружения и эксплуатации неправильной конфигурации deeplink'ов в Android
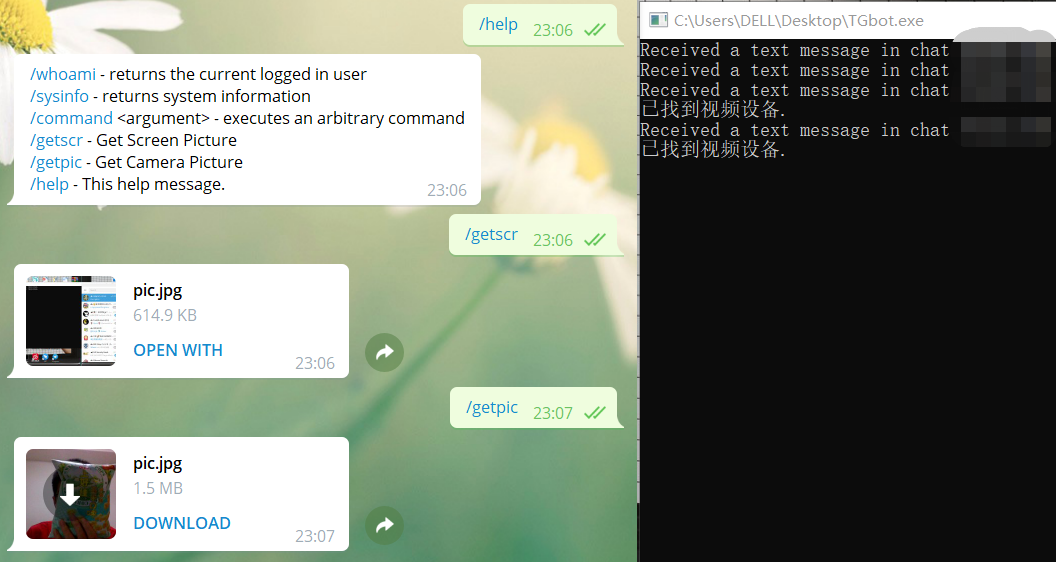 sf197/telegra_csharp_c2
Управление и контроль для написания на C#
 5alt/zerorat
ZeroRAT — это однострочный RAT (троян удалённого доступа) для Windows.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 gh1mau/masta-cve-2026-48907
Однофайловый сканер на Python для CVE-2026-48907 (Joomla JCE Editor RCE). Обнаруживает Joomla/JCE, выполняет интрузивный математически проверенный…
 yehia-mamdouh/shell3er
Reverse shell на основе PowerShell с выполнением фоновых задач, передачей файлов и двойными механизмами персистентности через реестр и папку…
 lorentzenman/payday
Генератор полезной нагрузки, использующий Metasploit и Veil. Принимает IP-адрес на вход и вызывает Veil. Использует msfvenom для создания полезных…
 caveeroo/cve-2026-111497-wordpress-poc
PoC RCE для CVE-2026-111497 в одном закреплённом официальном Docker-образе WordPress
 yehia-mamdouh/xssya-v-2.0
Сканер XSS на Python, который подтверждает инъекции отражённых и закодированных полезных нагрузок, выполняет полезные нагрузки для захвата cookie,…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT страдает от уязвимости внедрения команд до аутентификации в License Response Servlet из-за десериализации произвольного…
 itsmmdoha/ducklogger
USB-кейлоггер на базе ESP32-S3 с Wi-Fi, легко собираемый своими руками из широкодоступных компонентов.
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC(概念验证)
 sfewer-r7/cve-2025-22457
PoC для CVE-2025-22457 — удалённое неаутентифицированное переполнение буфера на основе стека, затрагивающее Ivanti Connect Secure, Pulse Connect…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub — исправлено для PowerShell
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell








