Deep-C
Deep-C — это фреймворк для эксплуатации Android Deep Link, который автоматически декомпилирует APK, выявляет открытые и небезопасные точки входа deep link, проверяет их эксплуатацию с помощью статического анализа и опциональной AI-верификации, а также генерирует исполняемые adb PoC (Proof-of-Concepts).
Deep-C предназначен для тестирования мобильных приложений на проникновение, оценок red team и исследований безопасности Android с упором на реальную эксплуатацию, а не на шумные находки.
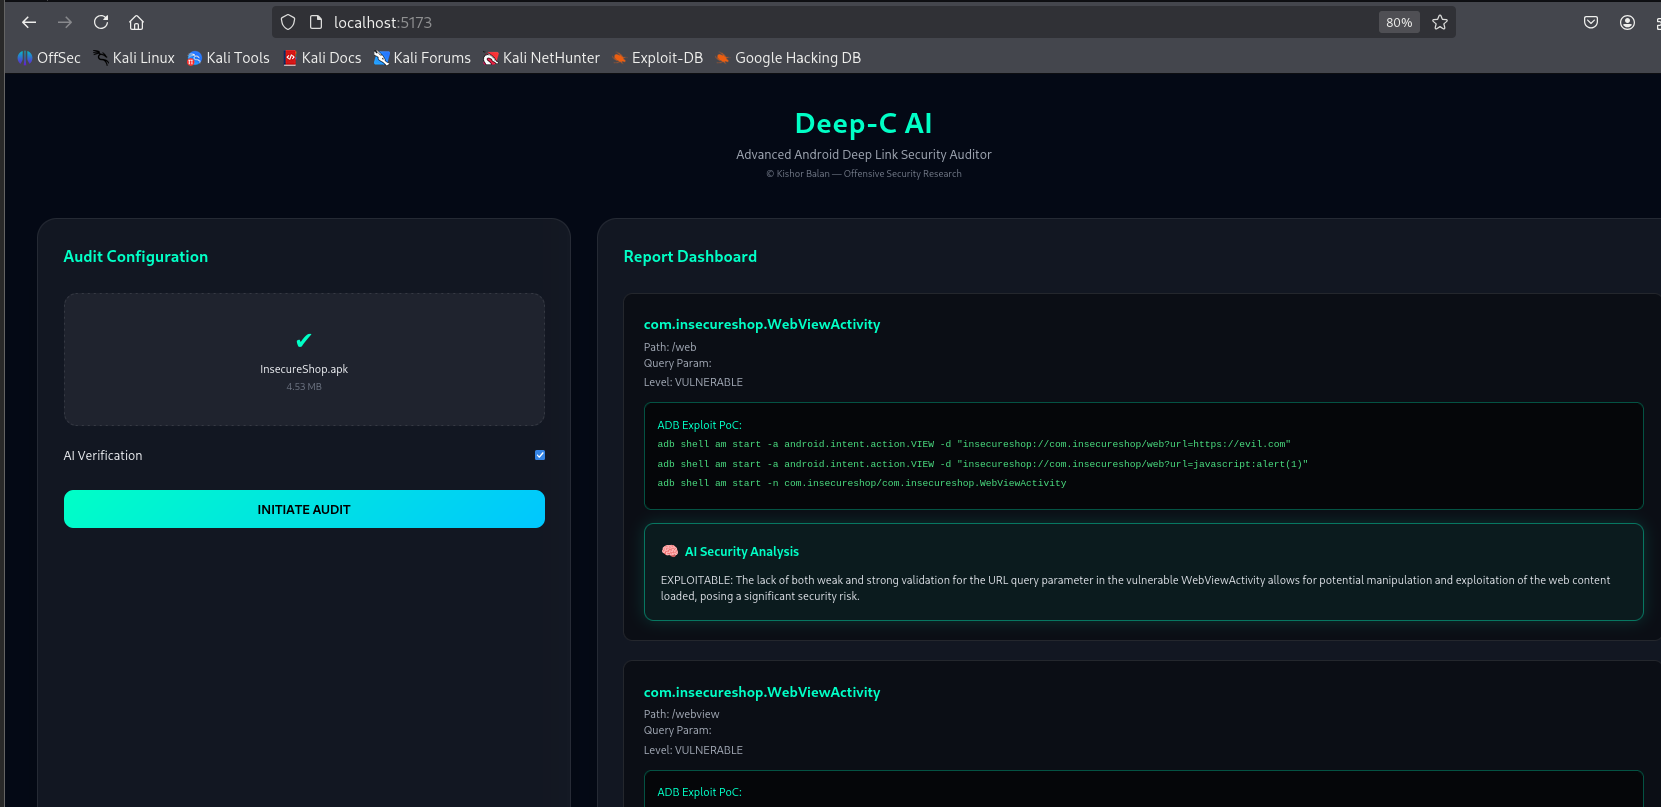
WebdeepC — (веб-версия)
CLI

✨ Возможности
📦 Анализ APK
- Автоматическая декомпиляция APK с помощью apktool
- Обработка байт-кода с помощью dex2jar
- Восстановление исходного кода Java с помощью jadx
🔍 Обнаружение Deep Link
- Deep link с пользовательскими схемами
- Ссылки приложений (
http / https)
- Экспортированные и доступные для браузера активности
- Анализ intent-фильтров (
VIEW + BROWSABLE)
🚪 Обнаружение экспортированных компонентов
- Идентификация экспортированных активностей
- Перечисление точек входа deep link
- Анализ достижимости пользовательских схем
🌐 Выявление злоупотреблений WebView
- Обнаружение данных из подконтрольного атакующему источника, передаваемых в
WebView.loadUrl
- Идентификация небезопасной обработки URL
- Поддержка кода Java и Kotlin (после декомпиляции jadx)
⚠️ Обнаружение небезопасных шаблонов Deep Link
- Отсутствующая или некорректная проверка хоста
- Слабая логика проверки (
endsWith, contains, regex)
- Небезопасная обработка пользовательских схем
- Чувствительные пути:
- login
- reset
- wallet
- payment
- admin / привилегированные потоки
🎯 Карта атак
- Перехват intent
- Открытые перенаправления
- Обход аутентификации через deep link
- Инъекция URL в WebView
- Загрузка произвольных URL
🤖 AI-ассистент для верификации уязвимостей (опционально)
- Опциональный AI-обзор на базе ChatGPT (
--ai-review)
- AI действует как второй проверяющий безопасность
- Подтверждает эксплуатацию на основе:
- Исходного кода после декомпиляции
- Потока данных intent
- Логики проверки
- Снижает количество ложных срабатываний
- AI никогда не выдумывает находки — он только проверяет существующие
- Вердикт AI безопасно объединяется со статической уверенностью
AI-интеграция опциональна и по умолчанию отключена.
🧪 Генерация Proof-of-Concept (PoC)
- Генерация PoC с учётом схем
- Обработка пользовательских схем
- Несколько вариантов полезной нагрузки:
- внешние URL
javascript: полезные нагрузки
- Исполняемые команды adb
- Опциональный автоматический запуск PoC
📤 Вывод и отчёты
- Чёткий, читаемый вывод в консоли
- Структурированный файл результатов в JSON
- Включает:
- Статический уровень уверенности
- Уровень уверенности AI (если включён)
- Итоговый объединённый уровень уверенности
- Обоснование
- Сгенерированные PoC
Как работает Deep-C
🔄 Высокоуровневый рабочий процесс
APK
 ↓
Декомпиляция APK (apktool)
 ↓
Извлечение манифеста и байт-кода
 ↓
Определение экспортированных точек входа deep link
 ↓
Декомпиляция исходного кода (dex2jar + jadx)
 ↓
Проверка эксплуатации (код / эвристика)
 ↓
(Опционально) AI-верификация (--ai-review)
 ↓
Генерация PoC для adb
 ↓
Вывод в консоль + JSON-отчёт
🔧 Требования
Убедитесь, что следующие инструменты установлены и доступны в PATH:
Python 3.8+
apktool
adb (Android Platform Tools)
d2j-dex2jar
openai
Проверка установки
apktool --version
adb version
python3 --version
Для AI-анализа (openAI)
Экспортируйте API-ключ openAI в переменные окружения
export OPENAI_API_KEY="Your_openai_API_key"
Использование
🔍 Анализ APK (без эксплуатации)
python deepc.py -a target.apk
💥 Анализ + выполнение PoC через adb
python deepc.py -a target.apk --exec
⚠️ Перед использованием --exec убедитесь, что устройство/эмулятор подключен через adb.
 kishorbal/deep-c








