
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 bkfish/awesome_shiro
CVE-2016-4437-Shiro скрипт для брутфорса десериализации и ключей, выполнения команд и обратного шелла
 datackmy/fallingskies-cve-2023-35885
Python-эксплойт для CVE-2023-35885, нацеленный на CloudPanel v2.0.0–v2.3.0. Внедряет веб-шелл через специально сформированный сериализованный cookie…
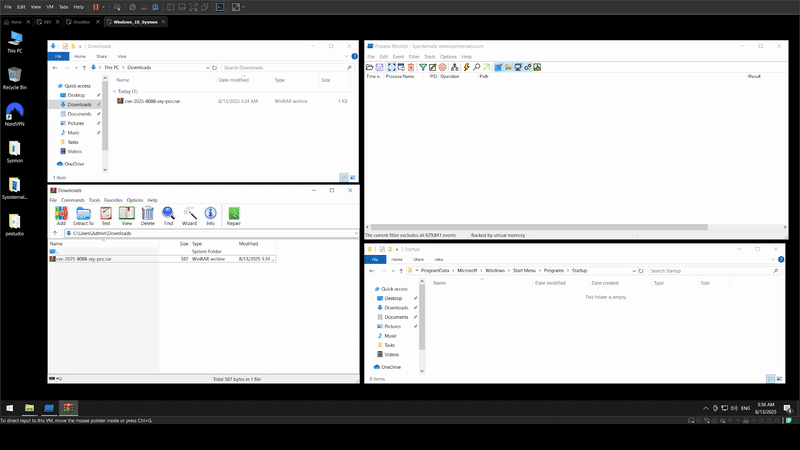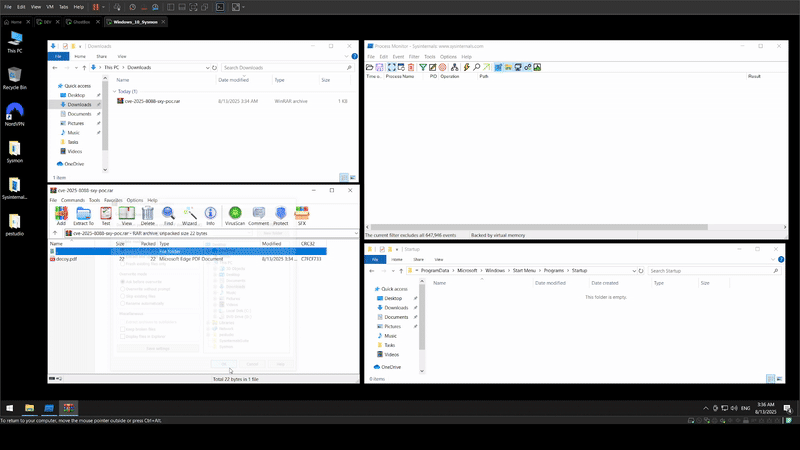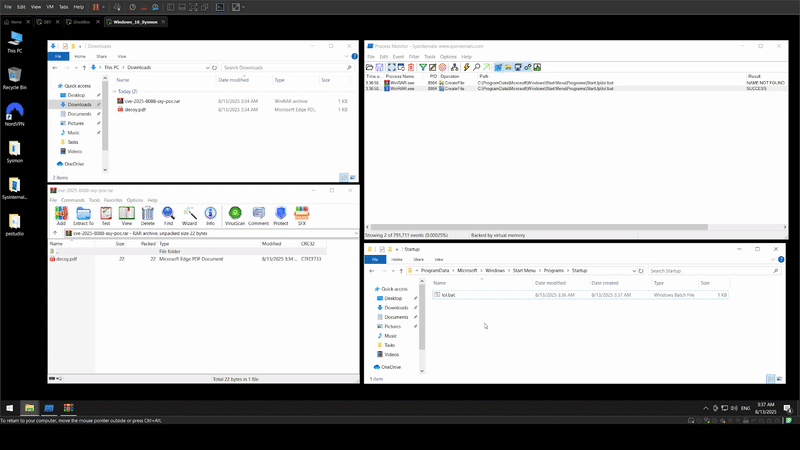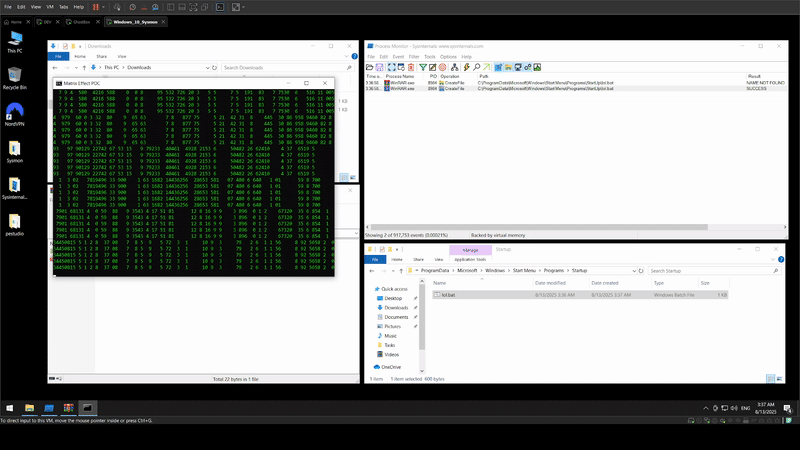 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit)
 scs-labrat/android_autorooter
Удалённо извлекайте конфиденциальные пользовательские данные из приложений на Android 12 и 13, используя уязвимость CVE-2024-0044
 demon-i386/zoshrinkc2
Целевое вредоносное ПО DNS over HTTPS (запускается только один раз)
 cipherspy/cve-2026-42945-poc
эксплойт для CVE-2026-42945
 nirvanaon/now
NØW — это инструмент кодирования и запутывания шеллкода, основанный на словах, который преобразует байты необработанного шеллкода в естественно…
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python POC
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all скомпилировано на X64
 portswigger/splitting-the-email-atom
Материалы для исследований и инструменты для эксплуатации расхождений в парсерах адресов электронной почты с целью обхода контроля доступа, включая…
 mchklt/cve-2025-30406
CVE-2025-30406 ViewState Exploit PoC
 garck3h/cve-2023-38831
Инструмент для генерации POC для RCE в WinRAR (т.е. cve-2023-38831).
 3gstudent/cve-2017-8464-exp
Поддержка x86 и x64
 nickguitar/yaps
Yet Another PHP Shell - самая полная PHP обратная оболочка
 erpscanteam/cve-2018-2380
PoC удаленного выполнения команд через инъекцию журнала на SAP NetWeaver AS JAVA CRM
 icyguider/nimcrypt
PE криптер, написанный на Nim
 striga-ai/cve-2026-34486
Обход fail-open в EncryptInterceptor в кластеризации Apache Tomcat Tribes, приводящий к неаутентифицированному RCE через десериализацию Java.
 brianwrf/s2-053-cve-2017-12611
Простой скрипт для эксплуатации RCE в Struts 2 S2-053(CVE-2017-12611)








