
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit- — CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit) | Kitploit

Инструменты/GitHubGitHub/sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubsxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-

CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit-

CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit)

Репозиторий
7231551 год назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-8088 WinRAR: Подтверждение концепции (PoC-эксплойт)

PoC

Этот репозиторий содержит скрипт подтверждения концепции (PoC) для CVE-2025-8088 — уязвимости path traversal в WinRAR версий до 7.12.
Данный PoC демонстрирует, как злоумышленники могут использовать уязвимость для размещения вредоносных файлов за пределами предполагаемой директории извлечения, применяя альтернативные потоки данных (ADS) и специально созданные архивные файлы.

Отказ от ответственности: Этот инструмент предназначен только для образовательных и исследовательских целей. Не используйте его для нанесения вреда системам или сетям. Автор не несёт ответственности за неправильное использование или ущерб, причинённый данным скриптом.


Обзор CVE-2025-8088

CVE-2025-8088 (CVSS 8.4) — это уязвимость path traversal в WinRAR, затрагивающая версии для Windows до 7.12, а также связанные инструменты, такие как UnRAR.dll и его портативный исходный код.
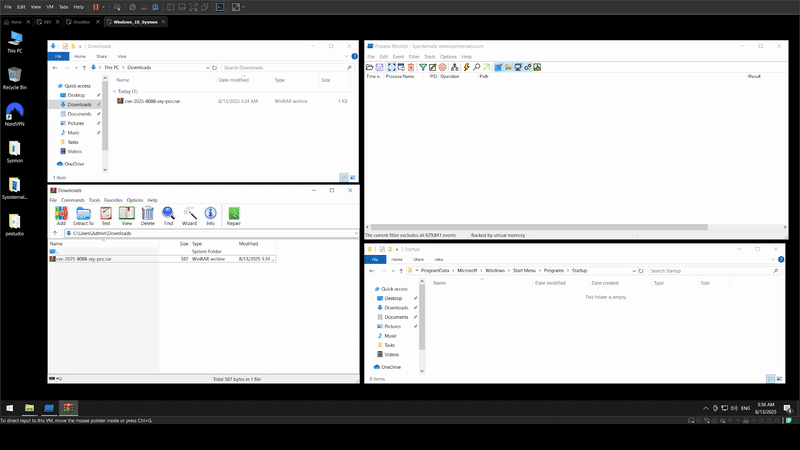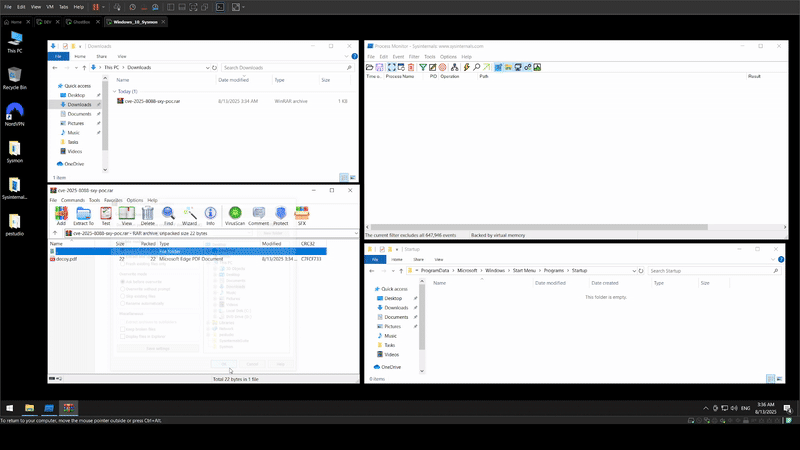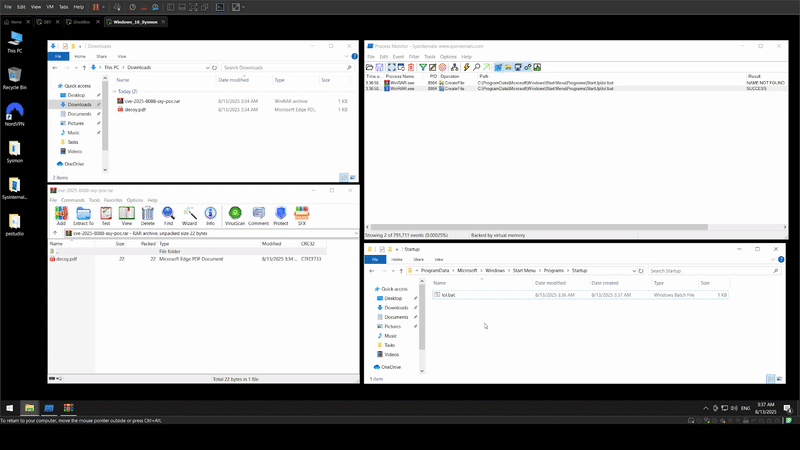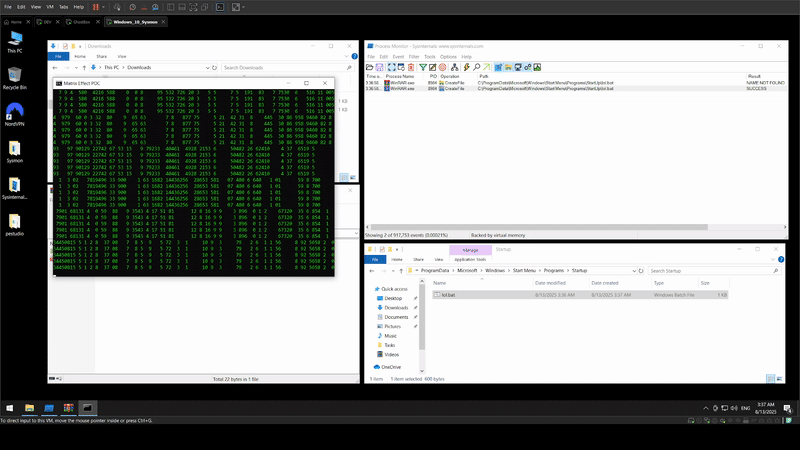
Недостаток позволяет злоумышленникам встраивать вредоносные полезные нагрузки в ADS внутри специально созданных RAR-файлов, что позволяет извлекать их в чувствительные системные расположения (например, папку автозагрузки Windows).
Это может привести к автоматическому выполнению вредоносных файлов, таких как DLL или файлы ярлыков (.lnk), при перезагрузке системы.

Ключевые детали

  • Затронутые версии: WinRAR ≤ 7.12
  • Первое обнаружение: Эксплуатация в дикой природе началась 18 июля 2025 года (по данным ESET)
  • Доступность исправления: Исправлено в WinRAR 7.13, выпущенном 30 июля 2025 года
  • Атакующие: Связана с пророссийской группой RomCom (также известной как Storm-0978, Tropical Scorpius, UNC2596), занимающейся кибершпионажем и атаками с финансовой мотивацией
  • Метод атаки: Фишинговые письма с RAR-файлами, замаскированными под заявки на работу, targeting finance, defense, manufacturing, and logistics sectors in Europe and Canada

Как работает эксплойт

Эксплойт использует последовательности path traversal (..) в путях ADS внутри RAR-архива.
Безобидный с виду файл (например, резюме) маскирует вредоносные записи ADS, которые могут включать:


Использование PoC

Этот скрипт создаёт вредоносный RAR-архив для демонстрации уязвимости CVE-2025-8088.
Для работы требуется Python и доступ к rar.exe (командная строка WinRAR).

Убедитесь, что rar.exe находится в вашем системном PATH, или укажите путь к нему с помощью аргумента --rar.

Аргументы командной строки

АргументОписаниеОбязателен?По умолчанию
--decoyПуть к файлу-приманке (существующий или будет создан)Да-
--payloadПуть к безвредному файлу-нагрузке (существующий или будет создан)Да-
--dropАбсолютный путь к безвредной папке (например, C:\Users\you\Documents)Да-
--rarПуть к rar.exe (автоматически определяется, если опущен)НетАвтоматическое определение
--outИмя выходного RAR-файлаНетcve-2025-8088-sxy-poc.rar
--workdirРабочая директорияНетТекущая директория (.)
--placeholder_lenДлина заполнителя ADS (авто: ≥ max(len(injected), 128))НетАвтоматически вычисляется
--max_upКоличество сегментов .. для префиксаНет16
--base_outИмя промежуточного базового RAR-файлаНет<out>.base.rar

Пример использования

Создайте вредоносный RAR-архив с файлом-приманкой, нагрузкой и целевой папкой, указав путь к rar.exe:

python poc.py --decoy resume.txt --payload payload.bat --drop "C:\Users\you\Documents" --rar "C:\Program Files\WinRAR\rar.exe"

Атрибуция

Эта уязвимость была впервые обнаружена в дикой природе компанией ESET 18 июля 2025 года и приписывается хакерской группе RomCom.
Для получения дополнительной информации о тактиках RomCom см. SOCRadar Threat Actor Intelligence.


Скачать инструмент




