
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jas502n/cve-2019-11043
php-fpm+Nginx RCE
 zldww2011/cve-2018-0802_poc
Эксплуатируйте уязвимость для запуска калькулятора
 kimd155/quickresponsec2
Скрытая C2-инфраструктура, использующая QR-коды для непрямого выполнения команд и получения результатов через HTTP/S, предназначенная для скрытного…
 offsecginger/pythonaesobfuscate
Обфусцирует скрипт Python и сопутствующий шеллкод.
 hosch3n/fastjsonvulns
Эксплойт для Fastjson 1.2.80 CVE-2022-25845, обеспечивающий чтение файлов через AspectJ и удалённую загрузку классов Groovy для RCE.
 safebuffer/lightme
HTTP-сервер, обслуживающий обфусцированные PowerShell-скрипты/полезные нагрузки
 intrinsic-propensity/turing-machine
Реализация универсальной машины Тьюринга Мински на Python со встроенным эксплойтом, демонстрирующим выполнение произвольного кода (CVE-2021-32471),…
 secpros-team/laravel-cve-2021-3129-exp
Одношаговый эксплойт для CVE-2021-3129 в Laravel, позволяющий выполнить удалённый код с помощью специально сформированных запросов для получения…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell 命令执行
 beichendream/cve-2025-55182-godzillamemoryshell
Эксплойт-скрипт для CVE-2025-55182, который разворачивает память-шелл Godzilla на уязвимых веб-серверах, с поддержкой прокси и опций кодирования.
 jas502n/cve-2018-1273
Python-эксплойт для CVE-2018-1273 (Spring Data Commons RCE) с интерактивной командной оболочкой и инъекцией HTTP POST-полезной нагрузки для…
 emcghee/payloadautomation
Автоматизирует разработку, тестирование и развертывание полезных нагрузок Cobalt Strike через мост Python-to-Sleep; включает проверку артефактов,…
 yehia-mamdouh/xssya
XSSYA (Сканер межсайтового скриптинга и подтверждение уязвимостей)
 nth347/cve-2021-3129_exploit
Эксплойт для CVE-2021-3129
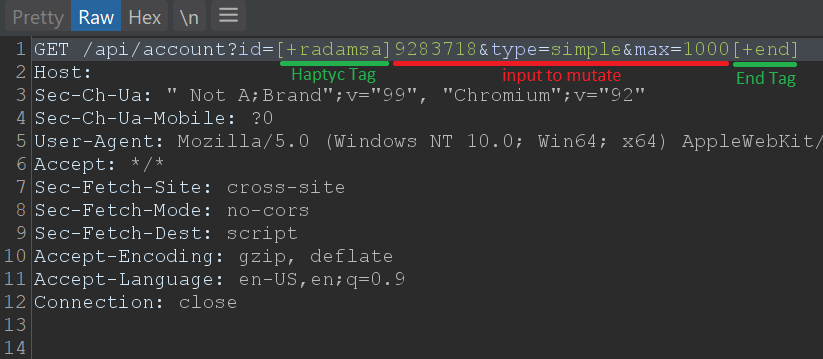 defparam/haptyc
Библиотека Python для Turbo Intruder, которая добавляет поддержку позиций полезной нагрузки и типы атак Sniper/Clusterbomb/Pitchfork с генерацией…
 codewhitesec/coldfusionpwn
Инструмент для эксплуатации CVE-2017-3066, нацеленный на Adobe Coldfusion 11/12
 jofpin/backcookie
Небольшой бэкдор с использованием cookie.
 jas502n/cve-2019-6340
Drupal8 REST RCE, SA-CORE-2019-003, CVE-2019-6340








