
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 dxask88ma/weblogic-cve-2023-21839
Эксплойт на Java для CVE-2023-21839, нацеленный на Oracle WebLogic Server версий 12.2.1.3.0 и 12.2.1.4.0 через LDAP-инъекцию для удаленного…
 g0rx/cve-2018-7600-drupal-rce
Коллекция PoC-эксплойтов для CVE-2018-7600 (Drupal RCE) с несколькими скриптами, нацеленными на Drupal 7 и 8, включая варианты массовой эксплуатации.
 jas502n/cve-2019-11581
Уязвимость внедрения шаблонов Atlassian JIRA RCE
 secretsquirrel/recomposer
Случайным образом изменяет Win32/64 PE-файлы для «более безопасной» загрузки на сайты анализа вредоносных программ и sandbox-среды.
 cyberxml/log4j-poc
Демонстрация эксплойта LDAP RCE на основе Docker для CVE-2021-44228 Log4Shell
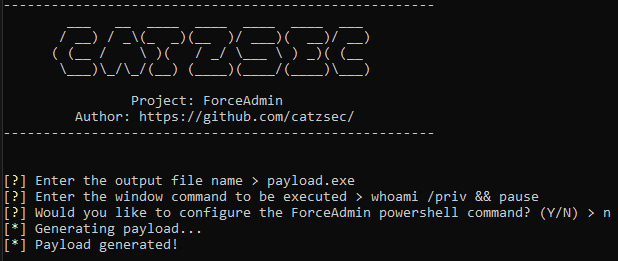 catzsec/forceadmin
⚡ Создавайте бесконечные запросы UAC, заставляя пользователя запускаться от имени администратора ⚡
 billythegoat356/kramer
Следующий уровень 100% обфускатора Python.
 blacknbunny/mcreator
Генератор закодированных реверс-шеллов с методами обхода антивирусов
 s0lst1c3/dropengine
DropEngine предоставляет гибкий фреймворк для создания загрузчиков шеллкода, позволяя операторам выбирать из набора компонентов и комбинировать их…
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework — это вспомогательный инструмент для тестирования на проникновение и фреймворк для эксплуатации. Он продвигает принцип…
 theori-io/cve-2016-0189
Эксплойт Proof-of-Concept для CVE-2016-0189 (повреждение памяти VBScript в IE11)
 dviros/rat-via-telegram
Инструмент удаленного пост-взлома Windows через Telegram
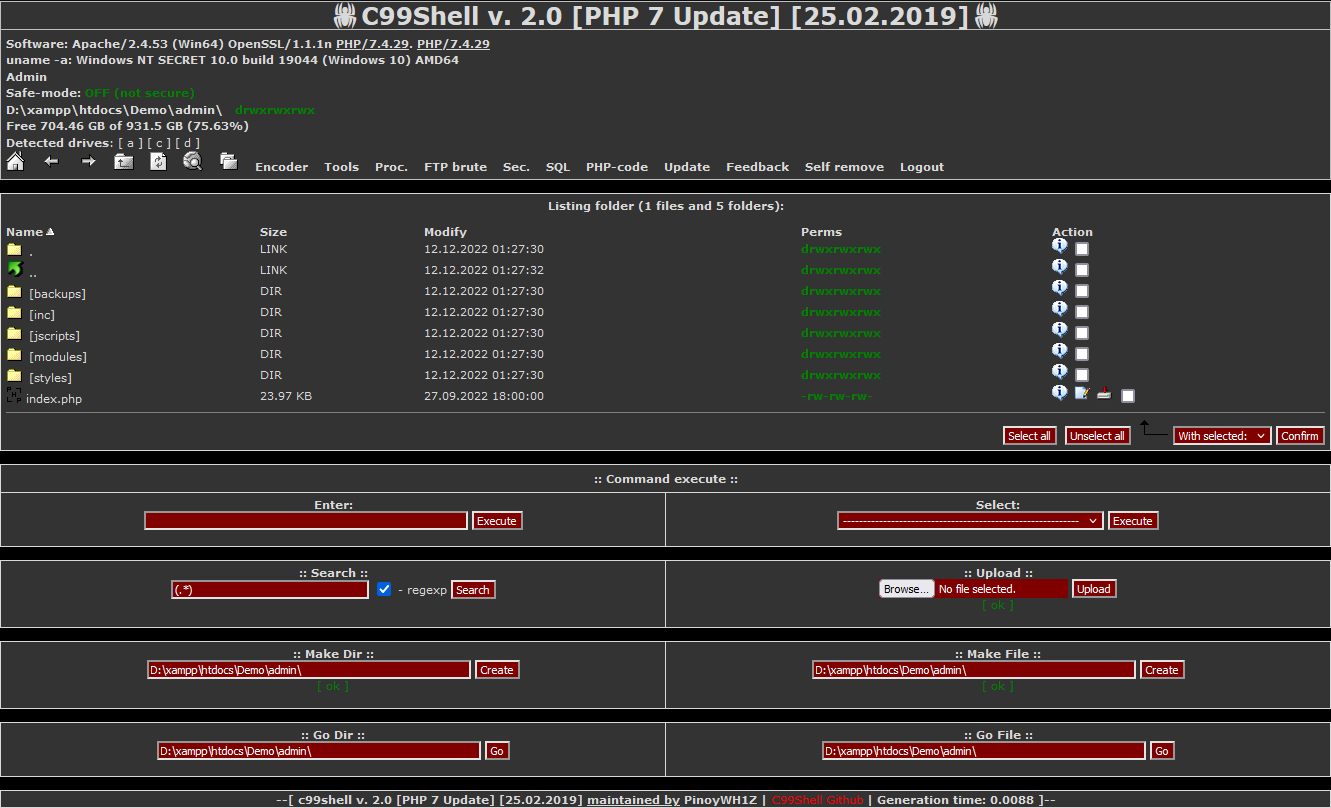 pinoywh1z/c99shell-php7
PHP 7 и обновление безопасной сборки популярного варианта C99 PHP Shell.
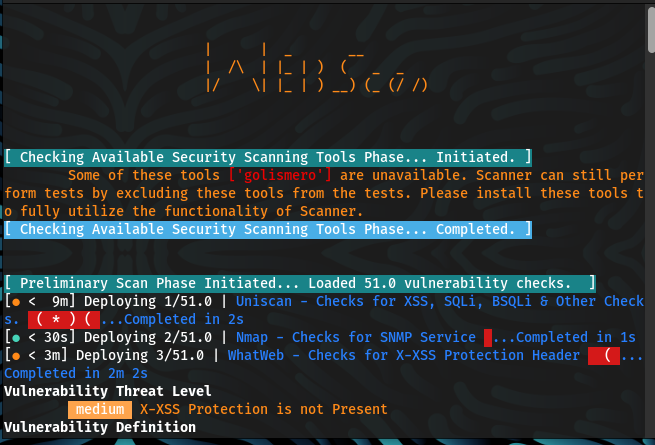 malwareman007/scanner-and-patcher
Сканер и исправитель веб-уязвимостей
 jas502n/cve-2019-11580
Эксплойт на Python для CVE-2019-11580 — уязвимости удалённого выполнения кода в Atlassian Crowd и Crowd Data Center. Загружает вредоносный плагин для…
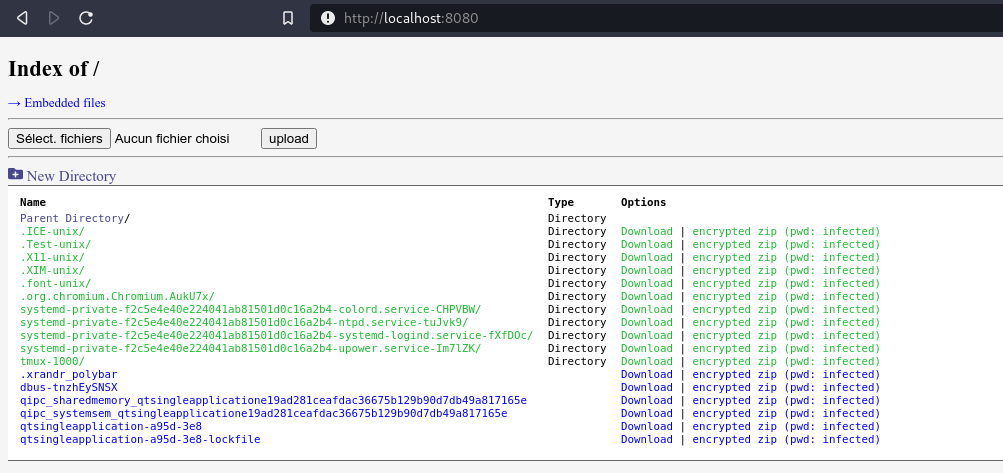 nodauf/swego
Веб-сервер-швейцарский нож на Golang. Простой, как Python SimpleHTTPServer, но с множеством функций.
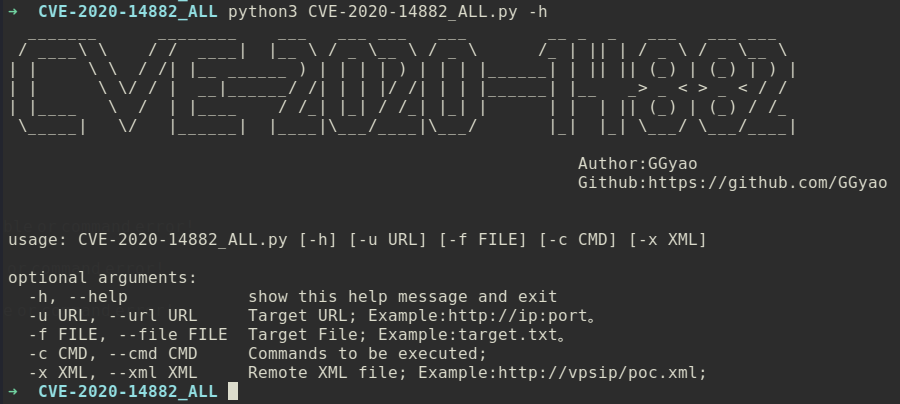 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL — комплексный инструмент эксплуатации уязвимости, поддерживающий обнаружение эха команд, пакетное выполнение команд с эхом, слепое…
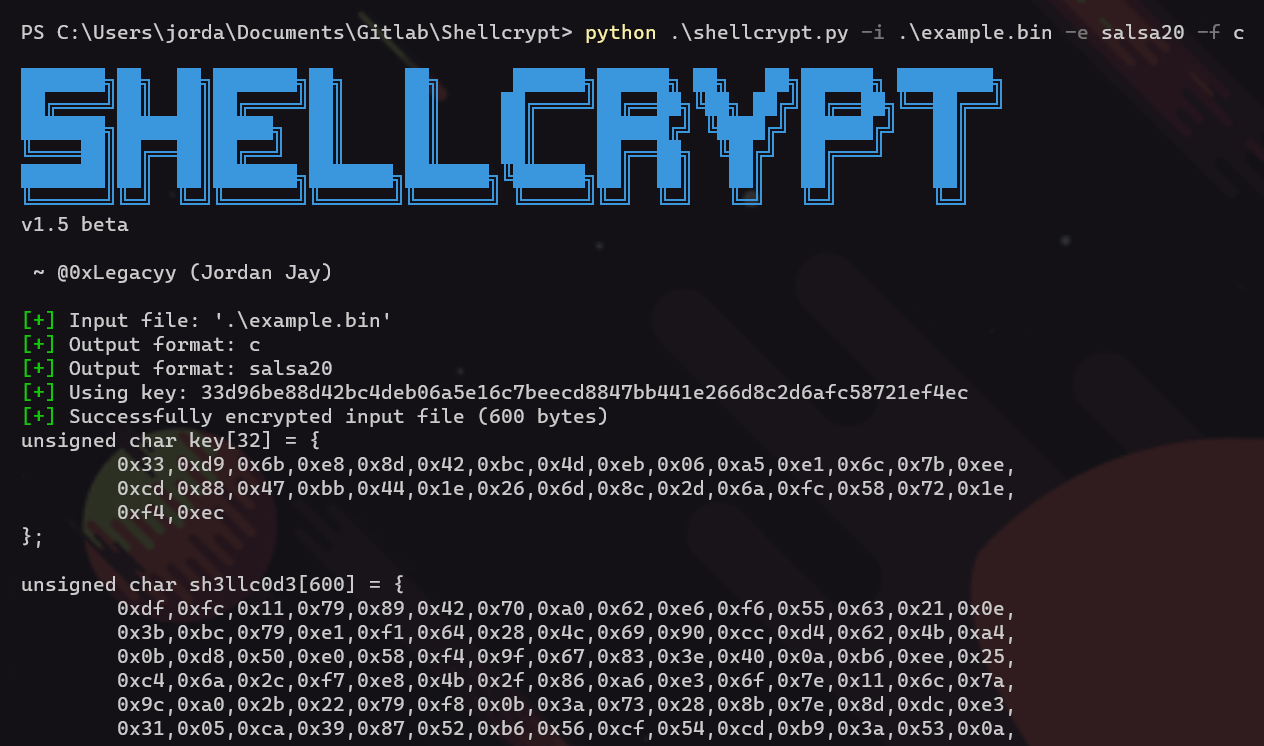 iilegacyyii/shellcrypt
QoL-инструмент для обфускации шеллкода. В будущем сможет связывать в цепочку методы кодирования/шифрования/сжатия.








