
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 ho4xxx/cve-2023-4220-poc
PoC для CVE-2023-4220 - Chamilo LMS - Неавторизованная загрузка файлов в BigUpload
 aungsoepaing/cve-2024-39069
CVE-2024-39069
 ziad-sakr/chamilo-cve-2023-4220-exploit
Это эксплойт для неограниченной загрузки файлов в функциональности загрузки больших файлов в Chamilo-LMS по этому пути…
 dollarboysushil/chamilo-lms-unauthenticated-file-upload-cve-2023-4220
Эксплойт-доказательство концепции для CVE-2023-4220: неаутентифицированная загрузка файлов в Chamilo LMS, позволяющая хранимый XSS и удаленное…
 mr-xn/cve-2024-36401
Уязвимость удаленного выполнения кода (RCE) при оценке выражений имен свойств с множеством способов эксплуатации
 malwaredllc/byob
Открытый фреймворк для пост-эксплуатации, предназначенный для студентов, исследователей и разработчиков.
 1337kid/cve-2023-38836
PoC-эксплойт для уязвимости загрузки файлов в BoidCMS версии <=2.0.0
 bigb0x/cve-2024-36401
POC для CVE-2024-36401. Этот POC попытается установить обратный шелл с уязвимых целей.
 yanghyperdata/logj4_pocshell_cve-2021-44228
Эксплойт Proof-of-concept для CVE-2021-44228 (Log4Shell), который автоматизирует LDAP и HTTP серверы для доставки полезной нагрузки reverse shell в…
 yzee00/cve-2017-12617
CVE-2017-12617
 de3vil/stealing
SteaLinG — это фреймворк для тестирования на проникновение с открытым исходным кодом, предназначенный для социальной инженерии.
 alissonfaoli/shellshock
Эксплойт Shellshock (CVE-2014-6271)
 principalanthony/cve-2024-6387-updated-x64bit
Приватный x64 RCE эксплойт для CVE-2024-6387 [02.07.2024] от exploit.in
 ariary/fileless-xec
Стелс-дроппер, выполняющий удаленные бинарные файлы без сохранения их на диск .(поддержка HTTP3, поддержка ICMP, невидимые следы,…
 ag-rodriguez/cve-2023-24078
Эксплойт-концепт для CVE-2023-24078, предоставляющий обратную оболочку с настраиваемыми параметрами LHOST, LPORT, RHOST и RPORT для тестирования на…
 lucaspdiniz/cve-2020-14882
Захват Oracle WebLogic Server
 lucaspdiniz/cve-2022-22965
Уязвимость Spring4Shell RCE - CVE-2022-22965
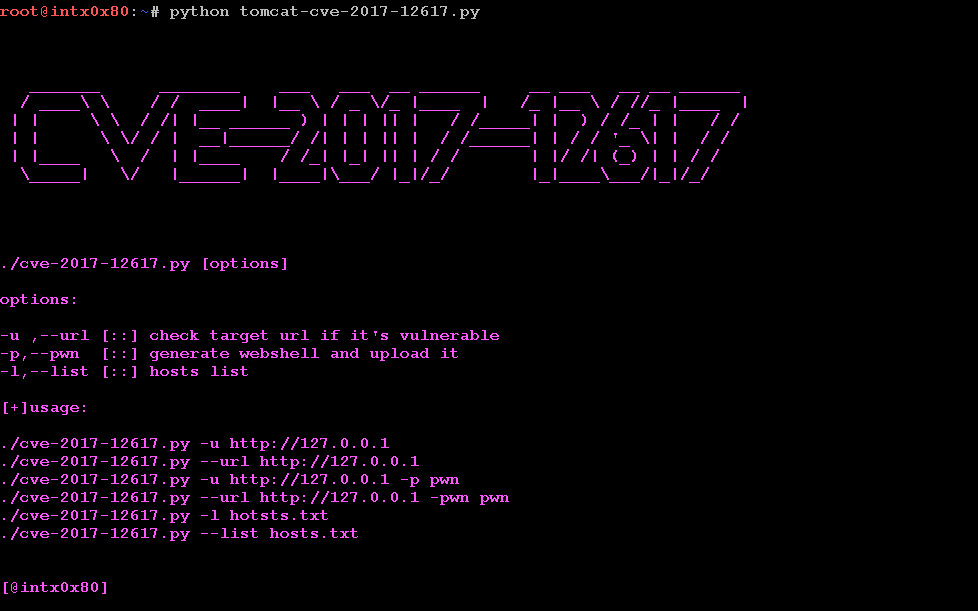 scirusvulgaris/cve-2017-12617
Python-эксплойт для уязвимости RCE CVE-2017-12617 в Apache Tomcat. Проверяет цели, генерирует веб-шеллы и предоставляет удалённый доступ к оболочке…








