
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-22965 — Уязвимость Spring4Shell RCE - CVE-2022-22965 | Kitploit

Инструменты/GitHubGitHub/lucaspdiniz/cve-2022-22965
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодЭксплуатация веб-приложенийТестирование на Проникновение
GitHublucaspdiniz/cve-2022-22965

CVE-2022-22965

Уязвимость Spring4Shell RCE - CVE-2022-22965

Репозиторий
11292 лет назадЕщё не проверено
Поделиться

Уязвимость Spring4Shell - CVE-2022-22965 📕

  • Введение

Уязвимость spring4shell получила такое название из-за двух уязвимостей, обнаруженных и активно эксплуатируемых злоумышленниками в начале 2022 года. Одна из этих уязвимостей находится в компоненте фреймворка под названием "Spring Cloud Functions" (менее критичная), а вторая, более критичная, — в ядре фреймворка, называемом "Spring Core". Из-за этих двух критических уязвимостей сообщество пошутило, сравнив их с другой критической уязвимостью, раскрытой в 2021 году, — Log4shell.

Как это работает?

Одной из особенностей Spring MVC является то, что он автоматически создает экземпляр и заполняет объект указанного класса при запросе на основе параметров, отправленных на конечную точку. Проще говоря, это можно использовать для перезаписи важных атрибутов родительского класса, что приводит к удаленному выполнению кода. Большинство эксплойтов для уязвимости Spring4Shell работают, заставляя приложение записать вредоносный файл .jsp на веб-сервер. Затем этот веб-шелл может быть выполнен для получения удаленного выполнения команд на целевом устройстве.

Ограничения

Для проведения этой эксплуатации необходимо соблюдение последовательности факторов, которые делают среду уязвимой для импорта этого jsp-файла. Эти факторы:

  • Spring Core до версии 5.2 (версии 5.3.0-17 и 5.2.0-19).
  • Java Development Kit (JDK) версии 9 или выше.
  • Apache Tomcat в качестве сервера для Spring-приложения, упакованного как WAR.
  • Зависимость от компонентов spring-webmvc и/или spring-webflux фреймворка Spring.

Приступим к POC

Для этой эксплуатации мы будем использовать уже созданный для этой цели скрипт poc.py, прикрепленный к этому же репозиторию.

[!note]
Скрипт (poc.py) для данного POC доступен в этом же репозитории, посмотрите его выше.

Всегда используйте справку скрипта, когда она доступна, это облегчит понимание.

Эта атака требует метода http post для передачи файла на сервер. На сервере, который мы используем для атаки, есть POST, который мы можем найти в view-source страницы.

Это простая страница, где регистрируется email для уведомления.
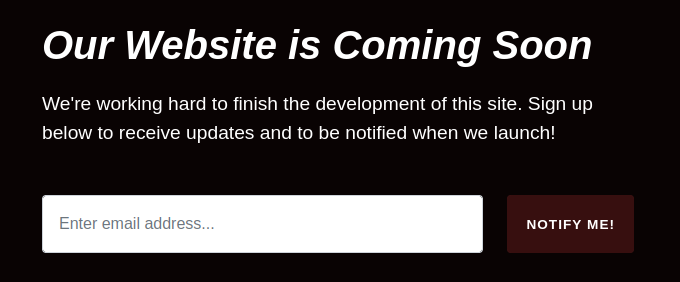
в view-source мы нашли POST этой формы с действием для /.

используем наш скрипт для эксплуатации этого веб-сервера. Помним, что атаку нужно выполнять в POST-действие, в данном случае в корне /.

Веб-шелл успешно отправлен! Перейдем по ссылке, сгенерированной скриптом, чтобы подтвердить эксплуатацию.

Готово! Нам удалось эксплуатировать уязвимость путем отправки веб-шелла на веб-сервер.

Исправление ✅

Для устранения уязвимости Spring4Shell убедитесь, что вы используете версию Spring, выпущенную после патча 18 минорного релиза 5.3 (т.е. после 5.3.18), или после патча 20, если используется минорный релиз 5.2 (т.е. после 5.2.20). Обновление версии фреймворка достаточно, чтобы удалить уязвимость из ваших приложений.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




