
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 pentastic-be/cve-2025-61304
Уязвимость внедрения команд ОС в ping-расширении Dynatrace ActiveGate до версии 1.016 через специально сформированный IP-адрес
 hackerhouse-opensource/setuphijack
SetupHijack - это инструмент для исследования безопасности, который использует состояния гонки и небезопасную обработку файлов в установщиках и…
 hvictor/shellcode-x64
Шеллкоды для Windows >= 11 x64
 joshuavanderpoll/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Неаутентифицированная произвольная загрузка файлов (CVE-2026-3891) PoC
 watchtowrlabs/watchtowr-vs-oracle-e-business-suite-cve-2025-61882
Генерирует артефакты обнаружения для Oracle E-Business Suite CVE-2025-61882, обслуживая полезную нагрузку reverse shell для проверки RCE без…
 retx0/cve-2026-20660
Автономный PoC-эксплойт для CVE-2026-20660: обход каталогов в декодере gzip Safari. Сервер доставляет вредоносный gzip для записи произвольных файлов…
 tangent65536/cve-2026-20841
PoC для "Windows Notepad RCE"
 watchtowrlabs/watchtowr-vs-junosevolved-cve-2026-21902
Генерирует артефакты обнаружения для CVE-2026-21902 на Juniper Junos Evolved, позволяя проверять неаутентифицированное удалённое выполнение кода…
 win3zz/cve-2026-1731
CVE-2026-1731 — Критическая уязвимость внедрения команд в BeyondTrust Remote Support и Privileged Remote Access, вызванная небезопасной…
 wetw0rk/sickle-pdk
Sickle - Набор для разработки полезных нагрузок
 nxploited/cve-2025-10041
Flex QR Code Generator <= 1.2.5 - Неаутентифицированная произвольная загрузка файлов
 nxploited/cve-2025-7401
Premium Age Verification / Restriction for WordPress <= 3.0.2 - Неаутентифицированное произвольное чтение и запись файлов
 nxploited/cve-2025-7441
StoryChief <= 1.0.42 - Произвольная загрузка файлов без аутентификации
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 — Неавторизованная произвольная загрузка файлов
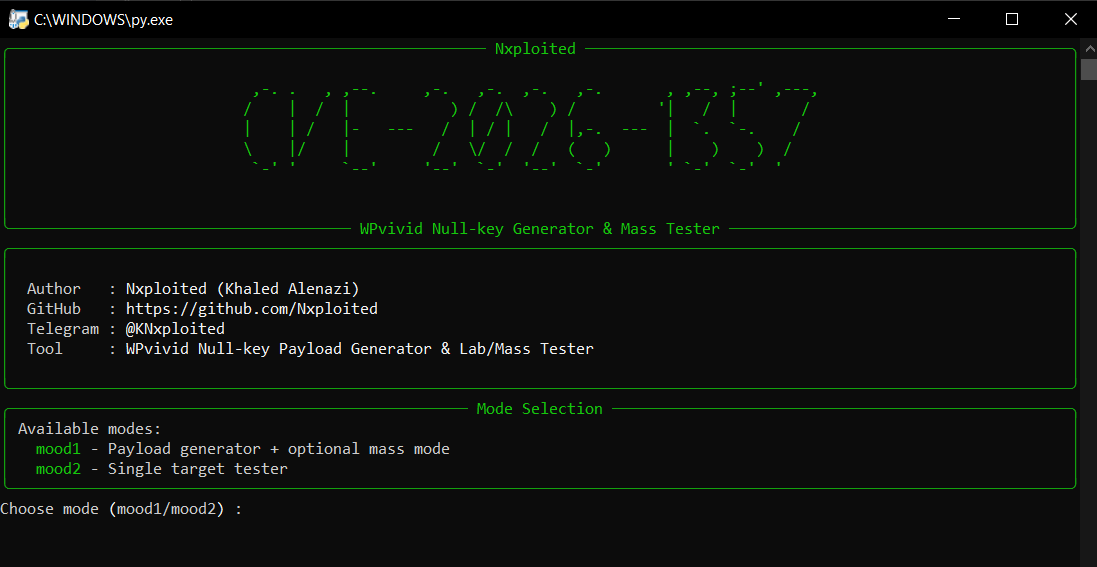 nxploited/cve-2026-1357
Миграция, Резервное копирование, Промежуточная среда <= 0.9.123 - Неавторизованная произвольная загрузка файлов
 4minx/cve-2026-50522
CVE-2026-50522 PoC
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 — Oracle WebLogic SAML Auth Bypass Exploit Framework ⚡Версии для Bash и Python. Возможности: --detect безопасная проверка,…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow Неаутентифицированное RCE через обход автологина








