
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 aliclub0x00/cve-2025-55182-poc-nextjs
Рабочий PoC для эксплуатации RCE в NextJS с целью установки reverse shell. [React2Shell]
 secforce/cve-2018-8941
D-Link DSL-3782 Выполнение кода (Доказательство концепции)
 absholi7ly/cve-2025-6218-winrar-directory-traversal-rce
CVE-2025-6218 — это уязвимость обхода каталога в WinRAR, которая позволяет атакующему размещать файлы за пределами целевой директории извлечения,…
 lockness-ko/cve-2024-27316
Доказательство концепции (PoC) для CVE-2024-27316 (протестировано), CVE-2024-30255 (не протестировано), CVE-2024-31309 (не протестировано),…
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
 voidsec/joomla_cve-2015-8562
Доказательство концепции для уязвимости Joomla CVE-2015-8562 (Object Injection RCE)
 afanpan/cve-2025-29824-exploit
Использование после освобождения в драйвере общей файловой системы журналов Windows позволяет авторизованному злоумышленнику локально повышать…
 exploitbox/git-lfs-rce-exploit-cve-2020-27955-go
Go-based эксплойт для CVE-2020-27955, обеспечивающий удалённое выполнение кода через Git LFS в Windows в нескольких инструментах разработки, включая…
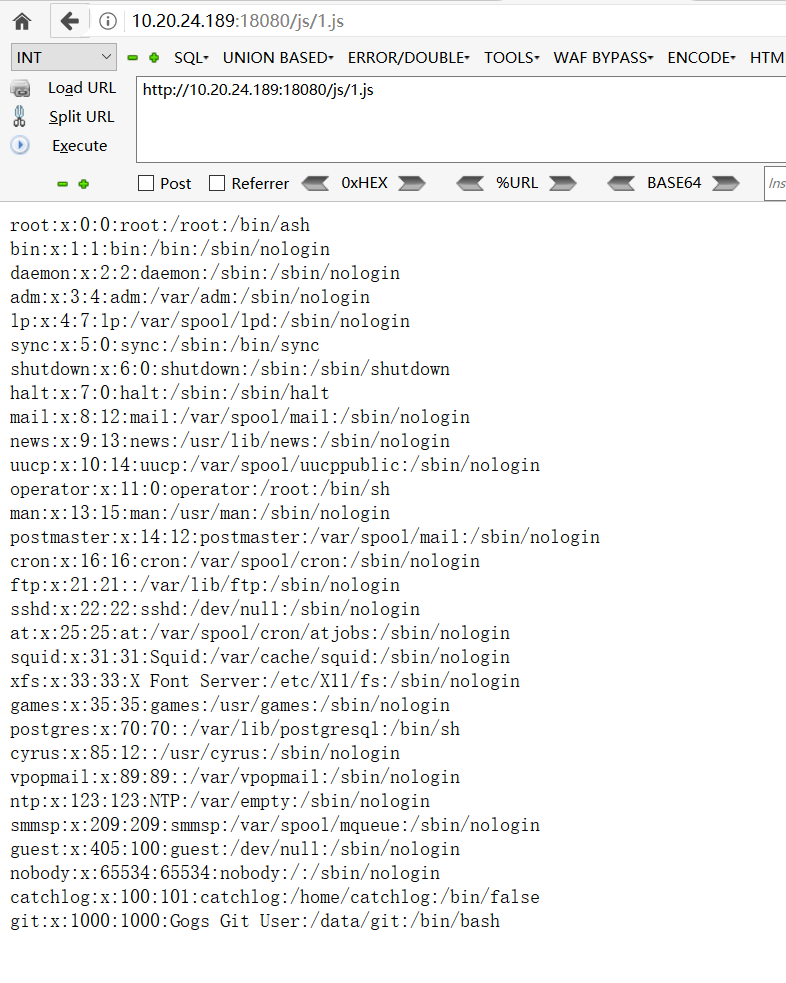 jas502n/gogs_rce
Эксплойт для Gogs RCE (CVE-2018-18925), использующий подделку сессии и внедрение Git-хуков для выполнения произвольных команд с правами root.
 horizon3ai/cve-2026-102489
Эксплойт proof-of-concept для CVE-2026-102489 в Zammad: объединяет утечку сессии WebSocket в перехват аутентифицированной сессии и…
 elizarfish/cve-2023-21823
CVE-2023-21823 PoC
 d3fudd/cve-2020-9484_exploit
Эксплойт для десериализации Apache Tomcat (CVE-2020-9484), который может привести к удаленному выполнению кода (RCE)
 korteke/cve-2022-42889-poc
Простое приложение, демонстрирующее эксплуатацию уязвимости CVE-2022-42889
 sickwell/cve-2025-55182
CVE-2025-55182 — Эксплойт и сканер RCE для React Server Components Поддерживает внешние серверы и CLI-интерфейс
 febinrev/deepin-linux_reader_rce-exploit
CVE-2023-50254: PoC-эксплойт для RCE в deepin-reader, затрагивающий незапатченные Deepin Linux Desktop. Программное обеспечение для чтения документов…
 badaccess11/cve-2019-8601
Эксплуатация исправленной уязвимости в JavaScriptCore
 tc3650/cve-2026-43499-armv7
Эксплойт для повышения привилегий в ядре Linux ARM32 для CVE-2026-43499 (GhostLock futex UAF), нацеленный на Huawei Watch 4 Pro, с множеством…
 jas502n/cve-2018-2893
CVE-2018-2893








