
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
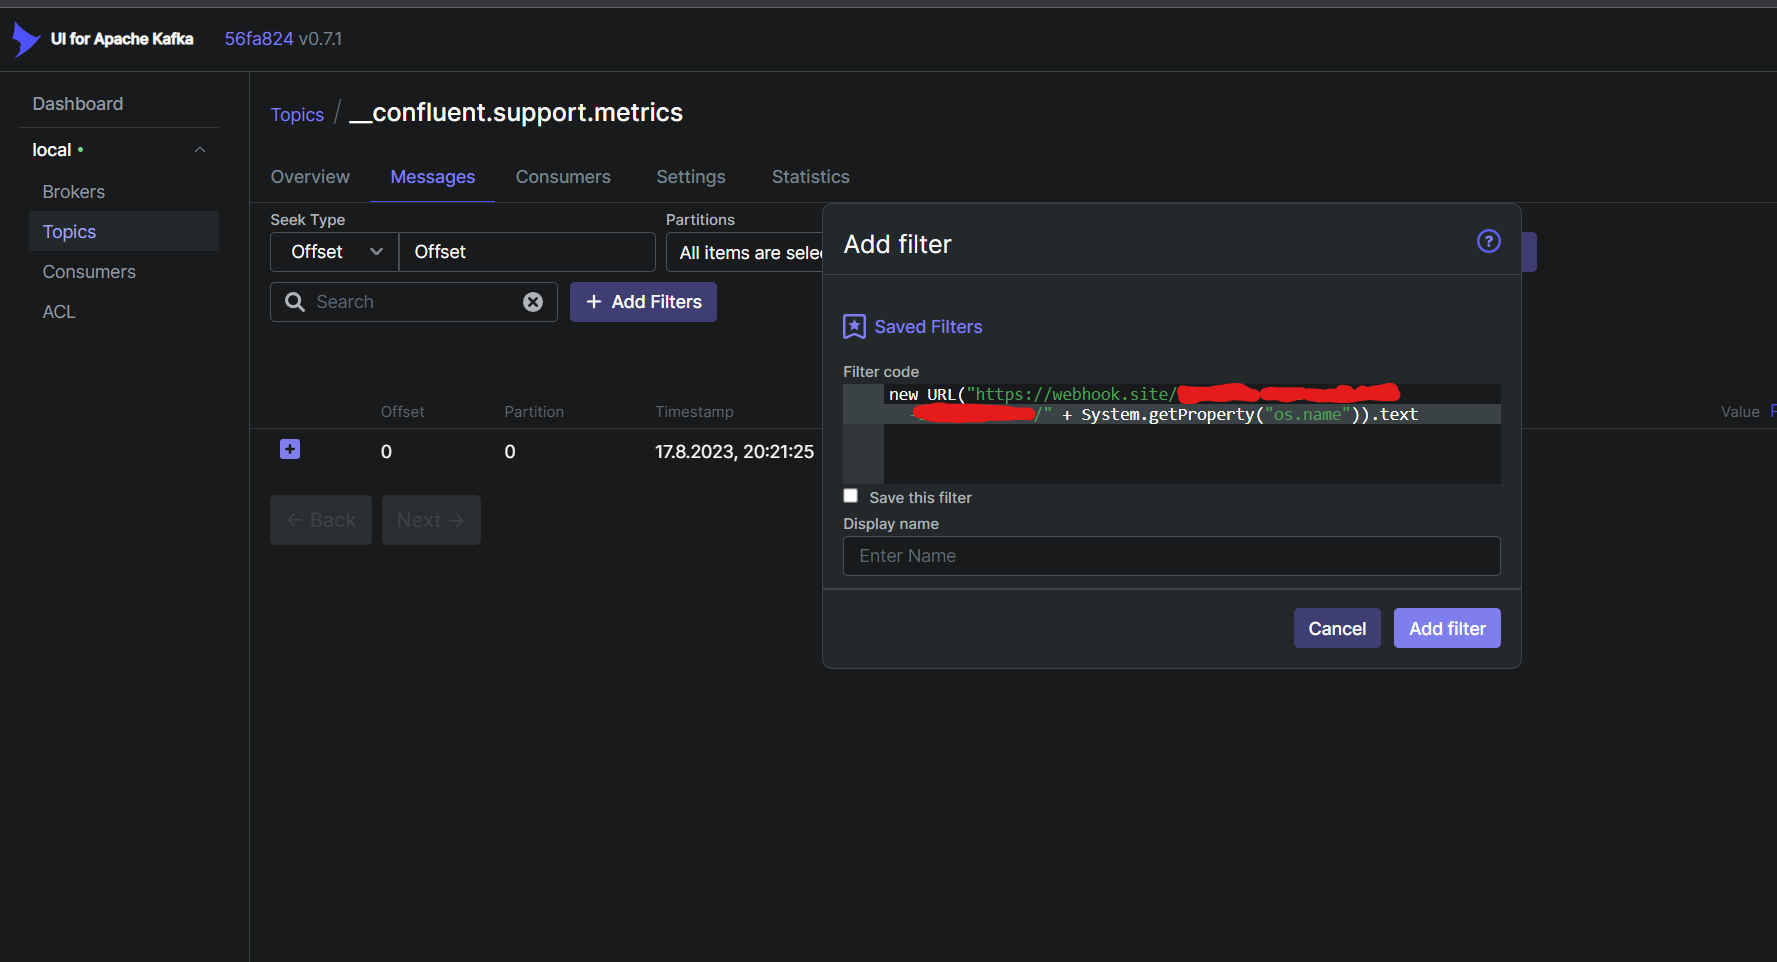
 bobtheshoplifter/cve-2023-52251-poc
CVE-2023-52251 В provectus/kafka-ui существует уязвимость удалённого выполнения кода.
 llamaonsecurity/cve-2018-12533
Генератор payload и PoC-эксплойт для CVE-2018-12533 (десериализация/EL-инъекция в Richfaces) с уязвимой средой на базе Docker для практики.
 ghostsec420/shatteredftp
Shattered — это инструмент и POC для новых уязвимостей CrushedFTP, скрипт эксплойта CVE: CVE-2025-2825 и CVE-2025-31161
 xyplex3/redteamcoin
Red Team Coin для операций крипто-майнинга.
 jbaines-r7/staystaystay
Доказательство концепции для CVE-2021-1585: Cisco ASA Device Manager RCE
 vvirei333/abrake27
iOS 27 kernelcache: карта диспетчеризации SEP, diff AMFI, рабочий процесс Ghidra
 dinosn/cve-2026-87902-wordpress-lfi-lab
Лаборатория для воспроизведения + сканер по списку URL + PoC для CVE-2026-87902 / GHSA-7hp8-65ch-5whp — неаутентифицированный LFI в WordPress…
 xfox64x/cve-2018-11776
Создание уязвимой среды и PoC
 zabuqasem/gogs-cve-2025-8110
CVE-2025-8110 PoC
 n1et/cve-2026-46529
Эксплойт RCE для Evince/xreader/Atril к CVE-2026-46529
 y5neko/cve-2026-8461-exp
Эксплойт доказательства концепции для CVE-2026-8461, переполнение буфера вне границ в куче в декодере MagicYUV в FFmpeg, достигающее удаленного…
 momika233/cve-2020-16898-exp
Эксплойт для CVE-2020-16898, уязвимости удаленного выполнения кода в стеке TCP/IP Windows в маршрутизации источника IPv6. Предоставляет доказательный…
 hexx0r/cve-2015-6132
Microsoft Office / подстановка DLL COM-объектов
 momika233/cve-2024-21006
Эксплойт доказательства концепции для CVE-2024-21006, нацеленный на Oracle WebLogic Server через T3/IIOP, позволяющий неавторизованный удаленный…
 cxzero/cve-2022-42889-text4shell
CVE-2022-42889, также известный как Text4Shell: исследование и PoC
 jas502n/cve-2015-5254
ActiveMQ Десериализация RCE
 sh4den/cve-2022-23093
Переполнение буфера ICMP во FreeBSD, PoC переполнения буфера FreeBSD
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC: стековое переполнение буфера с пользовательским шеллкодом на устаревшей 32-битной Windows.








