
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/aliclub0x00/cve-2025-55182-poc-nextjs
Динамический анализ (песочница)Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubaliclub0x00/cve-2025-55182-poc-nextjs

CVE-2025-55182-POC-NEXTJS

Рабочий PoC для эксплуатации RCE в NextJS с целью установки reverse shell. [React2Shell]

Репозиторий
285211 месяцев назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-55182 (React2Shell) — Доказательство концепции (PoC)

Это коммерческий, платный Proof-of-Concept.

Ссылка для покупки: https://bit.ly/44G0ani

Обзор

Этот репозиторий содержит надежный, высокоточный эксплойт Proof-of-Concept (PoC) для CVE-2025-55182, также известного как React2Shell. Это критическая (CVSS 10.0) уязвимость удаленного выполнения кода (RCE), затрагивающая React Server Components (RSC) и, как следствие, приложения Next.js.

Возможности

Этот коммерческий PoC включает несколько методов обнаружения и эксплуатации, обеспечивая гибкость для различных сценариев тестирования:

Обнаружение

  • Обнаружение через DNSLog: Шаблон Nuclei для обнаружения уязвимости без вывода данных с использованием DNS-обратных вызовов.
  • Эхо-проверка уязвимости: Стандартный PoC для подтверждения наличия уязвимости.

Эксплуатация

Выберите один из трёх интерактивных методов обратной оболочки (reverse shell):

  • exp: Интерактивная оболочка с использованием Base64-кодирования через команды echo.
  • exp2: Интерактивная оболочка с использованием перехвата HTTP-запросов через POST и Base64.
  • exp3: Интерактивная оболочка с использованием перехвата HTTP-запросов через POST и шифрование AES-256-CBC.
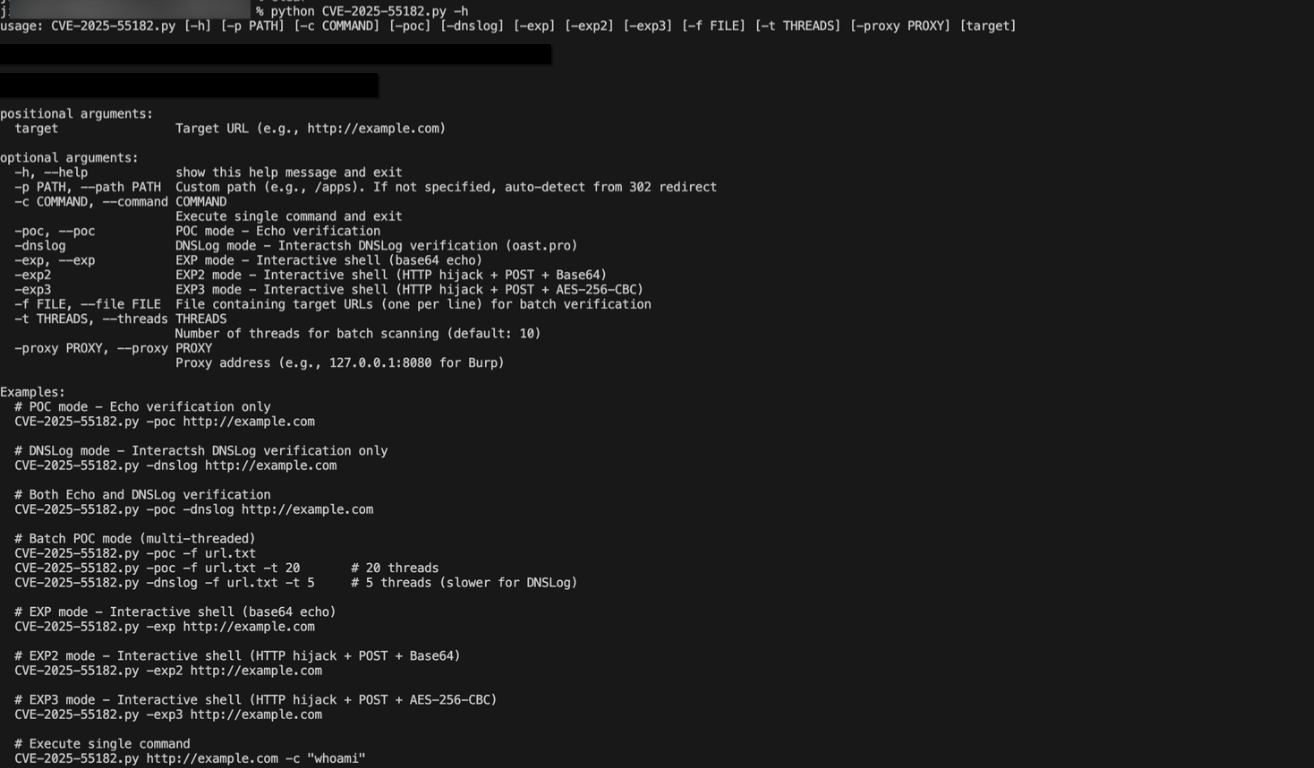
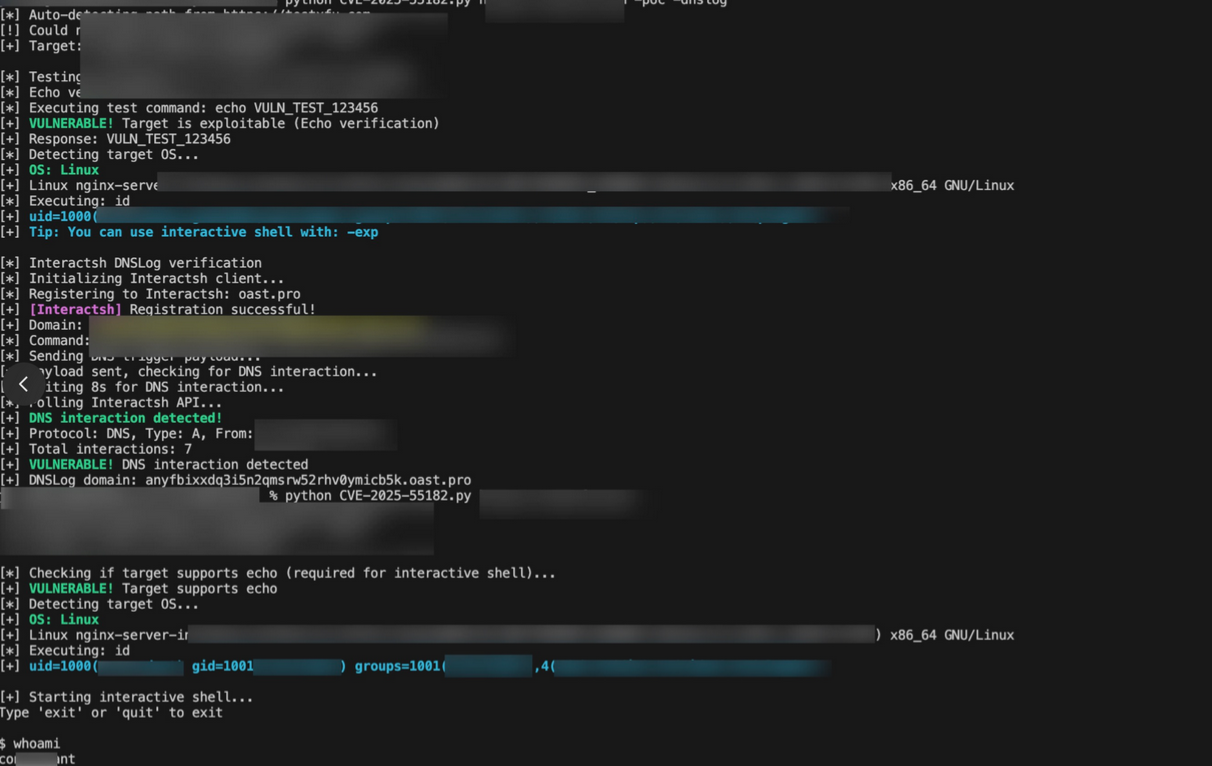
Интерфейс и возможности

Интерфейс

Доказательство эксплуатации

Интерфейс доказательства концепции


🚨 Техническое описание

Данный PoC демонстрирует надежную эксплуатацию CVE-2025-55182 (React2Shell) — критической уязвимости удаленного выполнения кода в приложениях Next.js, использующих React Server Components. Наш эксплойт предоставляет исследователям безопасности и пентестерам проверенный одношаговый метод для выполнения команд без аутентификации на системах с конфигурацией по умолчанию.

Обзор эксплуатации

PoC эксплуатирует ошибку загрязнения прототипа на стороне сервера в десериализации протокола RSC «Flight». Отправляя один специально сформированный HTTP POST-запрос, можно активировать уязвимость, чтобы выйти за пределы контекста сериализации React и выполнить произвольные команды операционной системы на сервере.

Ключевой технический механизм: Эксплойт формирует запрос multipart/form-data, содержащий циклическую JSON-структуру. Эта структура злоупотребляет процессом десериализации для загрязнения цепочки прототипов, что в конечном итоге заставляет сервер разрешить строку обхода пути ("$1:constructor:constructor"). Этот обход возвращает конструктор Function из JavaScript, который затем вызывается с контролируемым атакующим кодом, что напрямую приводит к удаленному выполнению кода (RCE).

Возможности PoC

  • Надежность: Работает с приложениями Next.js 15.x/16.x по умолчанию, использующими App Router, без необходимости предварительной ошибочной настройки.
  • Точность: Эксплуатирует основную ошибку десериализации, как описано в исходных документах, а не вторичную ошибочную конфигурацию.
  • Понятность: Включает хорошо прокомментированный код и пошаговое руководство, объясняющее цепочку эксплуатации.
  • Проверяемость: Позволяет безопасно продемонстрировать использование безвредных команд (например, id, whoami) для подтверждения выполнения.

Проверка и сравнение

Чтобы отличить качественный, функциональный PoC от многочисленных неполных или обманчивых скриптов, циркулирующих в сети, обратитесь к следующим критериям:

Критерии оценкиЭтот PoC (функциональный)Распространённые низкокачественные скрипты
Требование к целиРаботает на стандартной конфигурации create-next-app.Требуют ручного небезопасного подключения модулей, таких как child_process.
Основа эксплуатацииНапрямую эксплуатирует ошибку RSC, связанную с загрязнением прототипа и десериализацией.Могут демонстрировать несвязанные проблемы или некорректные методы.
Сигнатура запросаИспользует корректный POST с заголовком Next-Action и сложным multipart-телом.Часто используют упрощённые, некорректные структуры запросов.
Подтверждение выполненияОбеспечивает полное выполнение системных команд (например, создание файлов, запуск команд).Ограничиваются возвратом информации о версии или вызывают сбои.

Предназначение и отказ от ответственности

Данный PoC предназначен строго для:

  • Авторизованного тестирования безопасности и исследования уязвимостей.
  • Тестирования на проникновение в системах, которыми вы владеете или на оценку которых имеете явное разрешение.
  • Обучения защите и понимания современных цепочек атак для повышения безопасности.

Продавец и создатель не несут ответственности за любое неправомерное использование этого инструмента. Покупатель несёт единоличную ответственность за его легальное и этичное использование.

Скачать инструмент





